

La computación en la nube está provocando un replanteamiento y un cambio gradual en cuanto a la forma en que se consume la tecnología de la información. Las empresas están dando sus primeros pasos con la nube y las implementaciones «como servicio» siempre que es posible, en lugar de construir nuevos centros de datos o desarrollar servicios de infraestructura que no aporten ningún valor diferenciado. Las empresas recurren cada vez más a proveedores externos para alojar sus servicios empresariales, utilizando opciones de inquilinos privados y públicos para complementar o sustituir los sistemas locales, en lugar de adquirir ellas mismas el hardware y el software.
Muchas organizaciones utilizan múltiples servicios en la nube; de hecho, el enfoque «Amazon +1» está ganando terreno como principio operativo entre los directores de sistemas de información (CIO) a la hora de evaluar servicios que satisfagan las diferentes necesidades de carga de trabajo y respalden la responsabilidad fiduciaria. Aunque AWS se haya convertido en la lengua franca de la nube pública, el término «all-in» hace referencia al modelo operativo de la nube, no a apostar por un único proveedor.
En esencia, la nube es un modelo de prestación de servicios basado en el consumo, con una disciplina propia del modelo minorista. Se está utilizando para alinear el negocio y la tecnología con el fin de crear nuevos productos, facilitar el cambio para satisfacer las nuevas demandas del mercado y ganar agilidad —a gran velocidad—. La experiencia de los usuarios de la nube se resume en «desarrollar más rápido, funcionar mejor y a menor coste». Al mismo tiempo, el cambio necesario, junto con la complejidad y la confusión que conlleva la transición a la nube, representa la mayor oportunidad en el ámbito de las tecnologías de la información en décadas.
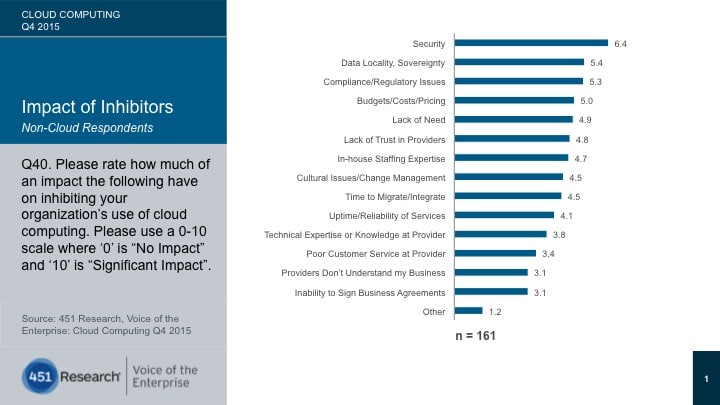
En lo más alto de la lista de principales preocupaciones y obstáculos para el uso de la nube entre los usuarios finales de empresas que aún no la utilizan, según una encuesta realizada por el servicio «Voice of the Enterprise» de 451 Research, se encuentra la seguridad (Figura 1). Creemos que la seguridad ha vuelto a situarse en lo más alto de la lista de prioridades de los directores de sistemas de información (CIO) para sus organizaciones, desplazando a la agilidad y la flexibilidad.
Figura 1
La opinión de 451
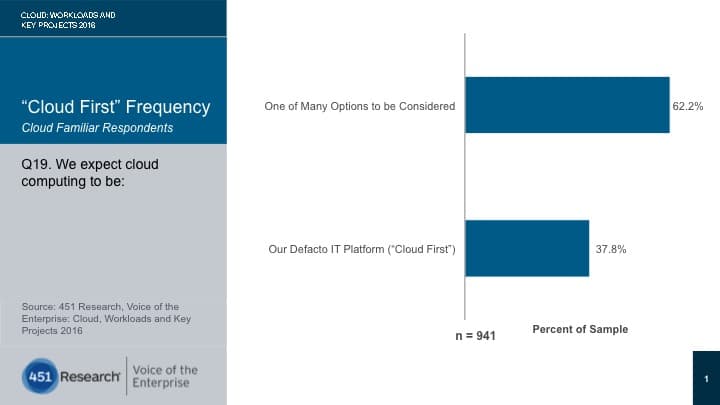
Aunque los datos de 451 Research revelan que el enfoque «la nube primero» se está convirtiendo en la «nueva normalidad» para muchas organizaciones (Figura 2), siguen existiendo retos importantes para las organizaciones que están llevando a cabo esta transición, especialmente aquellas que operan en sectores regulados. Existen factores que dificultan la capacidad de una organización para adoptar la nube desde el principio. Además, existen los «obstáculos» que ralentizan la capacidad de avanzar por las distintas fases de la adopción: desde la virtualización no basada en la nube hasta el autoservicio, la prestación automatizada de servicios y la orquestación; desde la prueba y el desarrollo (T&D) y el despliegue de nuevas aplicaciones hasta la modernización de aplicaciones y la migración de las ya existentes; o desde los departamentos y proyectos hasta la implantación en toda la organización. Este informe analiza algunas de las cuestiones clave, los argumentos y las mejores prácticas.
Figura 2
Seguridad
La seguridad abarca los activos físicos de TI, la disponibilidad de los servicios, la gobernanza y la protección de los datos, entre otros aspectos. Para las grandes empresas reunidas este año en las Cloud Executive Summits de 451 Research, la protección de datos fue el principal reto en materia de seguridad, y puede resumirse como «el problema de Dropbox» a gran escala. «¿Qué tipo de control tendré cuando mis datos salgan del cortafuegos, y hasta qué punto puedo confiar en que los proveedores de nube pública ofrezcan el mismo nivel de seguridad que tengo en mi nube privada?»
Seguridad en la nube pública
Las nubes públicas como AWS y Azure son seguras por defecto, ya que tienen un interés comercial fundamental en ser lo más resistentes posible. Gracias tanto a la distribución geográfica y la escala de sus operaciones como a la naturaleza de su actividad, que les lleva a trabajar con millones de clientes a la vez, deben operar a un nivel que parta de una postura de seguridad que descarte en la medida de lo posible cualquier inconsistencia y variabilidad en los resultados, incluida una delimitación muy clara entre las responsabilidades del cliente y las del proveedor. Cuentan con amplios equipos de expertos cualificados que identifican, contienen y erradican las amenazas de seguridad. Proporcionan respuesta ante incidentes y protección contra el malware, y actúan basándose en la experiencia adquirida al realizar análisis a través de sistemas de inteligencia de seguridad que se alimentan de enormes recursos informáticos y conjuntos de datos. Además, al ser tan grandes y estar tan automatizados, disponen de una gama de modelos de implementación y perfiles de recuperación ante desastres entre los que se puede elegir: «hot», «warm» y «cold». Están integrando inteligencia de seguridad fundamental en sus operaciones «como servicio», protegiendo su propia infraestructura y alertando a los clientes de posibles peligros y ataques. Además, están diseñados para hacer frente al tipo de fallo que se deriva de todo lo anterior. «Hay que esperar que se produzcan fallos» ha sido el lema de Werner Vogels, director técnico de AWS, como principio de diseño para la infraestructura y las aplicaciones en la nube.
AWS, Azure y Google (entre otros) nunca han perdido una cantidad significativa de datos de clientes porque dejan claro a los usuarios que su única responsabilidad es proporcionar la plataforma, no llevar de la mano a sus usuarios. En otras palabras: «Yo puedo meter la pata con mis propios datos en AWS, pero AWS no lo hará».
Si AWS no tomara las mejores decisiones posibles en materia de seguridad de la plataforma subyacente, no conseguiría captar nuevos clientes al ritmo que lo hace; sencillamente fracasaría por las consecuencias económicas naturales. Contrasta esto con una nube privada, donde la seguridad es una elección de diseño que se sopesa junto con otras consideraciones en la inversión global, y es mucho más probable que se tomen atajos o que prevalezca la inexperiencia, y que la oportunidad de ponerse a prueba se mida en una o dos intrusiones o vulnerabilidades, en lugar de en millones y millones de ataques repelidos. A modo de analogía, en mi casa hay una puerta con cerradura y llave, y yo tengo la llave, además de algunas otras; en un hotel, todas y cada una de las puertas tienen cerradura y llave, y la dirección del hotel es la única entidad que puede entregar esas llaves y exigir su devolución.
Dicho esto, nunca está de más insistir en que la delimitación de responsabilidades es el gran factor diferenciador entre el sector público y el privado. AWS y Azure son plataformas mucho más seguras y robustas que casi cualquier cosa que una empresa pueda crear por sí misma de forma predeterminada. Sin embargo, los hiperescaladores cuentan con un modelo de seguridad compartido que, no obstante, impone exigencias a los usuarios finales. La parte de esta responsabilidad que recae en AWS y Azure no va más allá de proteger la propia infraestructura. Los usuarios finales están obligados a integrar por su cuenta medidas de seguridad para proteger las aplicaciones y las cargas de trabajo. Además, lo cierto es que los usuarios de estas plataformas pueden seguir cometiendo errores con bastante facilidad al ejecutar aplicaciones inseguras o tomar decisiones de gestión erróneas. Los proveedores de nube pública se ganan la vida eliminando la incertidumbre de la infraestructura, no de las personas.
Quizás más que en cualquier otra era tecnológica anterior, el mundo de los modelos basados en el consumo, bajo demanda y «como servicio» exige protocolos de seguridad estrictos. Las organizaciones que operan en este entorno necesitarán una protección contra amenazas integral, proactiva y adaptable, integrada en el tejido mismo de sus negocios. Sin embargo, las empresas tendrán perfiles de riesgo diferentes, como consecuencia de pertenecer a un sector o una zona geográfica concretos, o simplemente por su cultura. Estos perfiles reflejarán las políticas o comportamientos heredados, organizativos o institucionalizados que existan, y en el mercado hay diferentes opciones para satisfacer las distintas necesidades. En última instancia, esto es lo que determina si utilizan (o no) la nube pública.
Tendiendo un puente entre el viejo mundo y el nuevo
La mayoría de las empresas no son nativas de la nube, pero, como consecuencia del cambio a la nube, tienen un pie en el antiguo mundo de las TI y otro en el nuevo modelo «como servicio». Como resultado, se enfrentan al reto de conciliar lo que, en esencia, son dos modelos operativos. Las políticas de TI tradicionales, los conocimientos institucionales y los documentos escritos —que suelen constituir el canon de las operaciones de TI al estilo antiguo— no se prestan a la automatización ni a un comportamiento en tiempo real. Además, hemos aprendido que «allanar los caminos de las vacas» —es decir, aplicar nuevas tecnologías sin cambiar el proceso— no funciona.
La nube exige a los usuarios pasar de enfoques «en cascada», rígidos y de arriba abajo, a operaciones automatizadas y ágiles que permitan el desarrollo, la entrega y la integración continuos; de presupuestos asignados a servicios basados en el consumo; de la compra de licencias transaccionales a relaciones transformadoras; y de enfoques centrados en el producto a enfoques centrados en el servicio. En resumen, deben pasar del mundo de ITIL al mundo de la agilidad.
Las empresas que quieran dar el salto a la nube deben adoptar DevOps. Este es el proceso; es aquí donde las aplicaciones y la infraestructura se abstraen de tal manera que resulta posible ofrecer una mejora continua —mediante la automatización y el autoservicio— con rapidez. Eliminar las barreras para escalar las aplicaciones puede permitir a los equipos de producto y marketing asumir riesgos calculados y llegar a nuevos mercados antes de que se pierdan las oportunidades. Es una opinión muy extendida que las organizaciones deben estar dispuestas a revolucionar sus propios modelos de negocio, procesos y, sobre todo, culturas para llevar a cabo este cambio. En este contexto, el choque cultural entre los desarrolladores y el equipo de operaciones de TI es inevitable. La esencia de este cambio consiste en aceptar el fracaso como una competencia cultural. Esta «cultura del fracaso» permite la experimentación continua, para aprender rápidamente qué funciona y qué no sin malgastar mucho dinero y tiempo. El fracaso, por tanto, también puede reportar beneficios.
Se necesitarán herramientas de asesoramiento y planificación que ayuden a responder a preguntas como qué aplicaciones deben trasladarse a la nube, qué nube utilizar y cuál será el coste. Las empresas buscan un retorno de la inversión (ROI) verificable y rápido. Por eso, la planificación del consumo, la optimización, la medición y la facturación —que proporcionan una visibilidad de los costes a varios niveles en todos los proyectos y proveedores— se está convirtiendo en una condición previa para poner en marcha una iniciativa en la nube, y será fundamental a la hora de utilizar múltiples servicios en la nube.
Serán esenciales los servicios que ayuden a los usuarios a adaptar las necesidades empresariales de TI al servicio en la nube adecuado, equilibrando el rendimiento y el coste (lo que denominamos «estrategias de mejor lugar de ejecución»). La capacidad de encontrar, seleccionar y utilizar esos servicios —con control— es el objetivo a alcanzar.
Existe un creciente interés por parte de los compradores en mejorar la automatización de la prestación de servicios con el fin de aumentar la satisfacción del usuario final sin tener que ampliar la plantilla de TI, lo que respalda este cambio. El objetivo final del departamento de TI es seguir maximizando la reducción de los gastos operativos y, al mismo tiempo, minimizar el impacto en el negocio. A medida que las TI se convierten cada vez más en un intermediario de servicios, su papel está cambiando a nivel interno, y la dotación de personal (capaz de tender un puente entre el mundo antiguo y el nuevo) será una cuestión importante, tanto en la captación de nuevo talento como en la retención de la plantilla actual.
La experiencia de 451 Advisors con las empresas demuestra que los centros de excelencia pueden contribuir a impulsar el cambio en este ámbito. Además, las organizaciones que identifiquen oportunidades interfuncionales podrán fomentar un cambio colaborativo en toda la organización. A la hora de evaluar a los proveedores, se debería tener en cuenta la colaboración con proveedores externos que puedan ayudar a reforzar los conocimientos especializados internos (y subsanar las carencias de competencias).
Cómo evitar la dependencia de un proveedor
Evitar la dependencia de un único proveedor es una necesidad empresarial, no una opción. Aunque solo sea por responsabilidad fiduciaria, las organizaciones están adoptando múltiples servicios en la nube. Esto es especialmente cierto en el caso de las grandes empresas, que ahora gastan millones de dólares al año en servicios en la nube, donde este gasto se ha convertido en una partida visible en el balance y el director de sistemas de información (CIO) o el director financiero (CFO) —por temor a la dependencia de un único proveedor— se preguntan si esta nube ofrece la mejor relación calidad-precio, qué otras opciones hay disponibles y a qué coste.
El «lock-in» también tiene que ver con el control. El acceso y el aprovisionamiento de servicios mediante autoservicio en función del rol deberían ser una condición previa y, aunque muchos proveedores hablan de ofrecer un «panel único», el peligro es que esto pueda convertirse con demasiada facilidad en un «vaso único de sufrimiento». Por eso, los enfoques modulares que permitan a los clientes utilizar múltiples herramientas (y las propias, cuando sea necesario) serán clave para el éxito.
Una plataforma de gestión de la nube permite a las organizaciones localizar, acceder y gestionar recursos de nube pública, privada e híbrida, y constituye una herramienta para ayudar a afrontar los retos que plantea la transición a la nube. Cuantas más funciones tenga a su disposición el usuario como parte de la CMP, mejor podrá gestionar esta transición a la nube. Puede ofrecer una amplia gama de funciones, desde la agregación, la integración, el cumplimiento y la prestación hasta la gestión de aspectos más complejos, como las dependencias, las limitaciones de recursos y la optimización del consumo, además de simplificar la complejidad de los contratos y la gestión de proveedores. Puede dar soporte a una combinación de servicios de TI tradicionales y de nueva generación, así como al uso de opciones planificadas y no planificadas. Una CMP permite a los usuarios tomar decisiones basadas en datos a la hora de seleccionar aplicaciones y servicios en la nube. Esto incluye (entre otros aspectos) el coste, el cumplimiento normativo, la utilidad, la gobernanza y la auditabilidad. La clave es que se aplican normas a todas las aplicaciones; como resultado, los usuarios podrán pasar de centrarse en el cumplimiento normativo a la hora de seleccionar múltiples servicios individuales a realizar una evaluación de riesgos a la hora de seleccionar servicios federados para satisfacer un requisito.
451 Analistas:William Fellows, Carl Brooks
Reproducido con permiso de 451 Research
Más información sobre las nuevas estrategias tecnológicas de los directores de sistemas de información del sector manufacturero.











