

Skytjenester fører til en nytenkning og gradvis endring i hvordan IT forbrukes. Bedrifter begynner med sky- og tjenestedistribusjoner der det er mulig, i stedet for å starte nye datasenterbygginger eller utvikle infrastrukturtjenester som ikke tilbyr noen differensiert verdi. Bedrifter øker bruken av tredjepartsleverandører for å være vert for forretningstjenester, og bruker private og offentlige leietakeralternativer for å utfylle eller erstatte lokale systemer i stedet for å kjøpe maskinvare og programvare selv.
Mange organisasjoner bruker flere skytjenester. Faktisk blir «Amazon +1» stadig mer brukt som et driftsprinsipp for IT-sjefer som evaluerer tjenester for å møte ulike arbeidsmengdebehov og for å støtte tillitsansvar. Selv om AWS kan ha blitt lingua franca for offentlig sky, refererer «all-in» til driftsmodellen for skyen, og ikke å satse alt på én leverandør.
I sitt mest grunnleggende perspektiv er skyen en forbruksbasert tjenesteleveringsmodell med en detaljhandelsmodelldisiplin. Den brukes til å samkjøre virksomhet og teknologi for å skape nye produkter, støtte endringer for å møte nye markedskrav og bli smidige – i høy hastighet. Skybrukernes opplevelse er «bygg raskere, kjør bedre til lavere kostnad». Samtidig representerer den nødvendige endringen, pluss kompleksiteten og forvirringen ved å gå over til skyen, den største IT-muligheten på flere tiår.
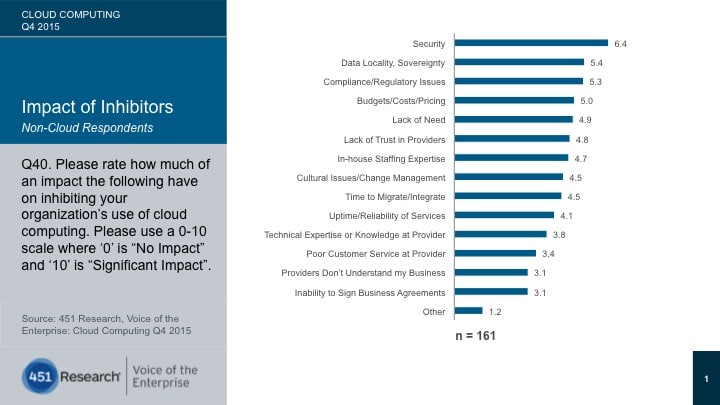
Øverst på listen over viktige bekymringer og hindringer for bruk av skyen blant ikke-skybaserte bedriftsbrukere som ble spurt av 451 Researchs Voice of the Enterprise-tjeneste, står sikkerhet (figur 1). Vi mener at sikkerhet har flyttet seg tilbake til toppen av IT-sjefenes prioriteringslister for organisasjonene deres, og dermed fortrengt smidighet og fleksibilitet.
Figur 1
451-takelsen
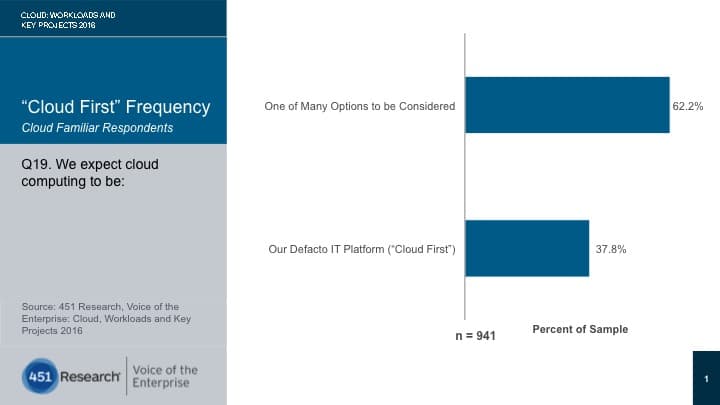
Selv om data fra 451 Research viser at «skyen først» er i ferd med å bli den «nye normalen» for mange organisasjoner (figur 2), gjenstår det betydelige utfordringer for organisasjoner som gjør dette skiftet, spesielt de i regulerte bransjer. Det finnes hindringer som påvirker en organisasjons evne til å ta i bruk skyen i utgangspunktet. Så er det «fartshumpene» som bremser evnen til å bevege seg gjennom fasene av adopsjonen – fra virtualisert ikke-sky til selvbetjening, automatisert tjenestelevering og orkestrering; fra T&D og utrulling av nye applikasjoner til applikasjonsmodernisering og migrering av eksisterende applikasjoner; eller fra avdelinger og prosjekter til organisasjonsomfattende utrulling. Denne rapporten undersøker noen av de viktigste problemstillingene, argumentene og beste praksisene.
Figur 2
Sikkerhet
Sikkerhet handler om fysiske IT-ressurser, tilgjengeligheten av tjenester, datastyring og -beskyttelse og mer. For bedrifter som var samlet på 451 Researchs Cloud Executive Summits i år, var databeskyttelse den overordnede sikkerhetsutfordringen, og kan oppsummeres som «Dropbox-problemet» i stor skala. «Hvilken type kontroll vil jeg ha når dataene mine forlater brannmuren, og hvor trygg kan jeg være på at leverandører av offentlige skyer støtter sikkerhetsnivået jeg får på min private sky?»
Sikkerhet i offentlig sky
Offentlige skyer som AWS og Azure er sikre som standard fordi de har en egeninteresse i å være så holdbare som mulig. Takket være både geografisk distribusjon og omfang av driften, samt arten av å drive forretning med millioner av kunder samtidig, må de operere på et nivå som starter med en sikkerhetstilstand som utelukker så mye inkonsekvens og variasjon i utfall som mulig, inkludert en krystallklar avgrensning mellom kundens ansvar og leverandørens ansvar. De har store grupper av dyktige eksperter som identifiserer, begrenser og utrydder sikkerhetstrusler. De tilbyr hendelsesrespons og beskyttelse mot skadelig programvare, og handler på erfaringen med å utføre analyser gjennom sikkerhetsintelligenssystemer drevet av massive dataressurser og datasett. Dessuten, fordi de er så massive og automatiserte, har de en rekke distribusjonsmodeller og katastrofegjenopprettingsprofiler som kan velges – varme, varme og kalde. De integrerer grunnleggende sikkerhetsintelligens i sine as-a-service-operasjoner, beskytter sin egen infrastruktur og varsler kunder om potensielle farer og angrep. Dessuten er de designet for den typen feil som følge av alt det ovennevnte. «Forvent at feil skjer», har vært mantraet til AWS CTO Werner Vogels som designpunkt for skyinfrastruktur og -applikasjoner.
AWS, Azure og Google (og andre) har aldri mistet en betydelig mengde kundedata fordi de forteller brukerne at de bare er ansvarlige for å tilby plattformen, ikke for å holde brukerne sine i hendene. Med andre ord: «Jeg kan rote til mine egne ting på AWS, men det vil ikke AWS.»
Hvis AWS ikke tok de best mulige valgene om sikring av den underliggende plattformen, ville de ikke klart å tiltrekke seg ny virksomhet i det tempoet de gjør; de ville rett og slett mislykkes av naturlige økonomiske konsekvenser. Sammenlign dette med en privat sky, hvor sikkerhet er et designvalg som veies opp mot andre hensyn i den totale investeringen, og det er langt mer sannsynlig at man vil ta snarveier eller at uerfarenhet vinner, og muligheten til å bli testet i kamp vil måles i ett eller to innbrudd eller utnyttelser i stedet for millioner på millioner av avviste angrep. Som en analogi er det én dør i huset mitt med lås og nøkkel montert på den, og jeg har nøkkelen, så vel som noen få andre; på et hotell har hver eneste dør en lås og nøkkel, og hotellledelsen er den eneste enheten som kan gi ut disse nøklene og kreve at de returneres.
Når det er sagt, kan det ikke understrekes nok at ansvarsgrensen er den store forskjellen mellom offentlig og privat. AWS og Azure er langt sikrere og mer robuste plattformer enn nesten alt en bedrift kan bygge som standard. Imidlertid finnes det en delt sikkerhetsmodell på plass hos hyperskalere som likevel stiller krav til sluttbrukerne. Den delen av dette ansvaret fra AWS og Azure går ikke lenger enn å sikre selve infrastrukturen. Sluttbrukere er forpliktet til å integrere sikkerhetstiltak på egenhånd for å beskytte applikasjoner og arbeidsbelastninger. Dessuten er faktum at brukere av disse plattformene fortsatt kan mislykkes ganske enkelt ved å kjøre usikre applikasjoner eller ta dårlige administrasjonsvalg. Leverandører av offentlige skytjenester tjener til livets opphold ved å fjerne usikkerhet fra infrastruktur – ikke fra mennesker.
Kanskje mer enn i noen annen tidligere IT-æra krever verdenen av forbruksbaserte, on-demand as-a-service-tilnærminger strenge sikkerhetsprotokoller. Organisasjoner som opererer i dette miljøet vil kreve omfattende, proaktiv og adaptiv trusselbeskyttelse innebygd i virksomhetenes struktur. Bedrifter vil imidlertid ha forskjellige risikoprofiler – resultatet av å være i en bestemt bransje eller geografi, eller rett og slett kultur. De vil gjenspeile hvilken arv, organisatorisk eller institusjonalisert policy eller atferd som finnes, og det finnes forskjellige alternativer i markedet for å møte forskjellige behov. Dette begrenser til syvende og sist deres bruk (eller ikke) av offentlig sky.
Bro mellom den gamle verden og den nye
De fleste selskaper er ikke skybaserte, men som et resultat av overgangen til skyen har de én fot i den gamle IT-verdenen og den andre i den nye «as-a-service»-verdenen. Som et resultat står de overfor utfordringer med å bygge bro mellom det som i hovedsak er to driftsmodeller. Tradisjonelle IT-policyer, institusjonell kunnskap og skriftlige dokumenter som vanligvis er kanonen for gammeldags IT-drift, egner seg ikke til automatisering og sanntidsadferd. Dessuten har vi lært at «å asfaltere kuveier» – å bruke ny teknologi uten å endre prosessen – ikke fungerer.
Skyen krever at brukere går fra faste, ovenfra-og-ned-baserte «fossefall»-tilnærminger til automatiserte, smidige operasjoner for å støtte kontinuerlig utvikling, levering og integrasjon; fra tildelte budsjetter til forbruksbaserte tjenester; fra transaksjonelle lisenskjøp til transformative relasjoner; og fra produktdrevne til tjenestedrevne tilnærminger. Kort sagt, de må gå fra ITIL-verdenen til den smidige verdenen.
Bedrifter som ønsker å drive skyen må omfavne DevOps. Dette er prosessen; det er her applikasjoner og infrastruktur abstraheres på en slik måte at det blir mulig å levere kontinuerlig forbedring – med automatisering og selvbetjening – i rask takt. Å fjerne barrierer for skalering av applikasjoner kan tillate produkt- og markedsføringsteam å ta kalkulerte risikoer og nå nye markeder før muligheter går tapt. Det er en utbredt oppfatning at organisasjoner må være villige til å forstyrre sine egne forretningsmodeller, prosesser og spesielt kulturer for å gjøre denne endringen. En kulturkollisjon mellom utviklere og IT-drift er uunngåelig i dette. Essensen av skiftet betyr å omfavne fiasko som en kulturell kompetanse. Denne «fiaskokulturen» tillater kontinuerlig eksperimentering, for å lære raskt hva som fungerer og hva som ikke fungerer uten å kaste bort mye penger og tid. Fiasko kan dermed også gi belønninger.
Rådgivnings- og planleggingsverktøy vil være nødvendige for å svare på spørsmålene om hvilke apper som bør flyttes til skyen, hvilken sky som skal brukes og hva kostnaden vil bli. Bedrifter ønsker en verifiserbar og rask avkastning på investeringen. Derfor er forbruksplanlegging, optimalisering, måling og tilbakebetaling – som gir kostnadssynlighet på flere nivåer på tvers av alle prosjekter og leverandører – i ferd med å bli en forutsetning for å lansere et skyinitiativ, og vil være avgjørende når man bruker flere skytjenester.
Tjenester som hjelper brukere med å matche IT-forretningens behov med riktig skytjeneste, og balanserer ytelse og kostnader (det vi kaller «strategier for beste utførelsessted»), vil være avgjørende. Evnen til å finne, velge og bruke disse tjenestene – med kontroll – er ønsket tilstand.
Det er en økende kjøpers interesse for å forbedre automatiseringen av tjenesteleveransen for å forbedre sluttbrukertilfredsheten uten å måtte øke IT-bemanningsnivået, noe som støtter dette skiftet. Det endelige målet for IT-avdelingen er å fortsette å maksimere reduksjonen i driftsutgifter samtidig som den minimerer forretningspåvirkningen. Etter hvert som IT blir mer som en tjenestemegler, endrer IT-avdelingens rolle seg, og bemanning (som kan bygge bro mellom den gamle og den nye verden) vil være et betydelig problem, både når det gjelder å anskaffe nye talenter og beholde eksisterende arbeidsstyrke.
451 Rådgiveres arbeid med bedrifter viser at kompetansesentre kan bidra til å drive endring her. Videre vil organisasjoner som finner tverrfaglige muligheter kunne stimulere til samarbeid på tvers av organisasjonen. Å samarbeide med eksterne leverandører som kan bidra til å øke intern ekspertise (og kompetansehull) bør være en faktor når man evaluerer leverandører.
Unngå leverandørlåsing
Å unngå leverandørbinding er et forretningsmessig nødvendighet, ikke et alternativ. Om ikke annet av forvaltningsansvar, tar organisasjoner i bruk flere skytjenester. Dette gjelder spesielt for store bedrifter, som nå bruker millioner av dollar i året på skytjenester, der skyutgifter har blitt en synlig post i balansen, og IT-sjefen/finansdirektøren – i frykt for binding – spør om denne skyen gir best verdi, hvilke andre alternativer som er tilgjengelige og til hvilken kostnad.
Innlåsing handler også om kontroll. Selvbetjent tilgang til og levering av tjenester basert på rolle bør være en forutsetning, og selv om mange leverandører snakker om å tilby et «enkelt glass», er faren at det for lett kan bli et «enkelt glass med smerte». Derfor vil modulære tilnærminger som lar kunder bruke flere verktøy (og sine egne der det er nødvendig) være nøkkelen til suksess.
En skyadministrasjonsplattform gjør det mulig for organisasjoner å finne, få tilgang til og administrere offentlige, private og hybride skyressurser, og er en måte å bidra til å håndtere utfordringene ved å gå over til skyen. Jo flere funksjoner som er tilgjengelige for brukeren som en del av CMP-en, desto bedre kan den navigere i dette skiftet til skyen. Den kan tilby en rekke funksjoner, fra aggregering, integrasjon, oppfyllelse og levering til håndtering av mer komplekse ting, som avhengigheter, ressursbegrensninger og forbruksoptimalisering, samt fjerne brodden fra kontraktskompleksitet og leverandøradministrasjon. Den kan støtte en blanding av gammeldagse og nye IT-tjenester og bruk av planlagte og uplanlagte alternativer. En CMP gjør det mulig for brukere å ta datadrevne beslutninger i valg av skyapplikasjoner og -tjenester. Dette inkluderer (men er ikke begrenset til) kostnader, samsvar, nytte, styring og revisjonsmulighet. Poenget er at regler brukes på alle applikasjoner. Som et resultat vil brukere kunne begynne å gå fra samsvar ved valg av flere individuelle tjenester til risikovurdering ved valg av fødererte tjenester for å oppfylle et krav.
451 Analytiker: William Fellows , Carl Brooks
Gjengitt med tillatelse fra 451 Research
Lær mer om de nye teknologistrategiene til IT-sjefen for produksjon .











