

Le cloud computing entraîne une remise en question et une évolution progressive de la manière dont les technologies de l'information sont utilisées. Les entreprises se tournent de plus en plus vers le cloud et les déploiements « as-a-service » dès que cela est possible, plutôt que de construire de nouveaux centres de données ou de développer des services d'infrastructure n'offrant aucune valeur ajoutée. Elles font de plus en plus appel à des prestataires tiers pour héberger leurs services métier, en recourant à des options de location privées ou publiques pour compléter ou remplacer leurs systèmes sur site, plutôt que d'acquérir elles-mêmes le matériel et les logiciels nécessaires.
De nombreuses organisations ont recours à plusieurs services cloud ; en effet, le principe « Amazon +1 » s'impose de plus en plus comme une ligne directrice pour les DSI qui évaluent les services afin de répondre à différents besoins en matière de charges de travail et d'assumer leur responsabilité fiduciaire. Si AWS est peut-être devenu la référence en matière de cloud public, l'approche « all-in » fait référence au modèle opérationnel du cloud, et non au fait de miser exclusivement sur un seul fournisseur.
À la base, le cloud est un modèle de prestation de services basé sur la consommation, qui s'appuie sur les principes du commerce de détail. Il est utilisé pour aligner les activités et la technologie afin de créer de nouveaux produits, d'accompagner le changement pour répondre aux nouvelles exigences du marché et de gagner en agilité — et ce, rapidement. L'expérience des utilisateurs du cloud se résume ainsi : « développer plus vite, fonctionner mieux à moindre coût ». Parallèlement, le changement requis, ainsi que la complexité et la confusion liées à la migration vers le cloud, représentent la plus grande opportunité informatique depuis des décennies.
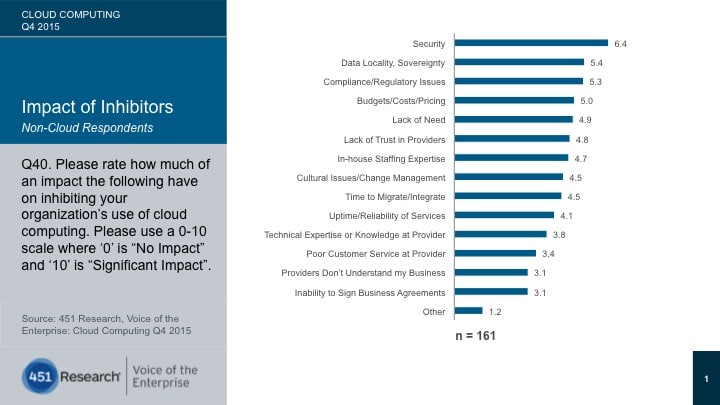
La sécurité figure en tête de liste des principales préoccupations et des freins à l'adoption du cloud parmi les utilisateurs finaux d'entreprises non adeptes du cloud interrogés dans le cadre du service « Voice of the Enterprise » de 451 Research (figure 1). Nous pensons que la sécurité est revenue en tête des priorités des DSI pour leurs organisations, supplantant ainsi l'agilité et la flexibilité.
Figure 1
L'avis de 451
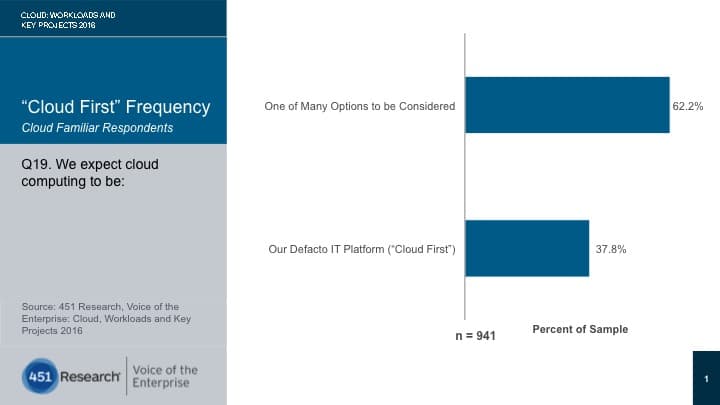
Si les données de 451 Research montrent que la stratégie « cloud first » devient la « nouvelle norme » pour de nombreuses entreprises (figure 2), des défis importants subsistent pour celles qui entreprennent cette transition, en particulier celles issues de secteurs réglementés. Certains freins entravent la capacité d’une entreprise à adopter le cloud dès le départ. Viennent ensuite les « ralentisseurs » qui freinent la progression à travers les différentes phases d’adoption : de la virtualisation hors cloud à l’auto-service, à la fourniture automatisée de services et à l’orchestration ; du test et du déploiement (T&D) et du déploiement de nouvelles applications à la modernisation et à la migration des applications existantes ; ou encore du niveau des services et des projets au déploiement à l’échelle de l’entreprise. Ce rapport examine certains des enjeux clés, des arguments et des bonnes pratiques.
Figure 2
Sécurité
La sécurité concerne les actifs informatiques physiques, la disponibilité des services, la gouvernance et la protection des données, entre autres. Pour les grandes entreprises réunies cette année lors des Cloud Executive Summits organisés par 451 Research, la protection des données constituait le principal défi en matière de sécurité, et peut se résumer à « l’affaire Dropbox » à grande échelle. « Quel contrôle aurai-je lorsque mes données quitteront le pare-feu, et dans quelle mesure puis-je être sûr que les fournisseurs de cloud public offrent le même niveau de sécurité que celui dont je bénéficie sur mon cloud privé ? »
Sécurité du cloud public
Les clouds publics tels qu’AWS et Azure sont sécurisés par défaut, car ils ont tout intérêt, d’un point de vue commercial, à être aussi fiables que possible. Grâce à la fois à leur répartition géographique et à l’ampleur de leurs opérations, ainsi qu’à la nature même de leur activité qui consiste à servir des millions de clients simultanément, ils doivent fonctionner selon un niveau de sécurité qui exclut autant que possible toute incohérence et toute variabilité dans les résultats, notamment en établissant une démarcation très claire entre les responsabilités des clients et celles des fournisseurs. Ils disposent d’importants viviers d’experts qualifiés chargés d’identifier, de contenir et d’éradiquer les menaces de sécurité. Ils assurent la réponse aux incidents et la protection contre les logiciels malveillants, et s’appuient sur l’expérience acquise lors de l’analyse effectuée via des systèmes de renseignement de sécurité alimentés par d’énormes ressources de calcul et des ensembles de données. De plus, en raison de leur taille considérable et de leur niveau élevé d’automatisation, ils proposent toute une gamme de modèles de déploiement et de profils de reprise après sinistre parmi lesquels choisir : « hot », « warm » et « cold ». Ils intègrent des renseignements de sécurité fondamentaux dans leurs opérations « as-a-service », protègent leur propre infrastructure et alertent leurs clients des dangers et attaques potentiels. De plus, ils sont conçus pour faire face au type de défaillance résultant de tout ce qui précède. « S’attendre à ce que des défaillances se produisent » : tel est le mantra de Werner Vogels, directeur technique d’AWS, qui sert de principe de conception pour l’infrastructure et les applications cloud.
AWS, Azure et Google (entre autres) n'ont jamais subi de fuite importante de données clients, car ils précisent clairement à leurs utilisateurs qu'ils sont uniquement chargés de fournir la plateforme, et non de tenir la main à leurs utilisateurs. En d'autres termes : « Je peux me planter sur AWS, mais AWS, lui, ne se plantera pas. »
Si AWS ne faisait pas les meilleurs choix possibles en matière de sécurisation de la plateforme sous-jacente, elle ne parviendrait pas à attirer de nouveaux clients au rythme actuel ; elle échouerait tout simplement en raison des conséquences économiques naturelles. Comparons cela à un cloud privé, où la sécurité est un choix de conception qui doit être mis en balance avec d’autres considérations dans le cadre de l’investissement global : il est alors bien plus probable que l’on rogne sur les coûts ou que l’inexpérience l’emporte, et la capacité à faire ses preuves sur le terrain se mesurera à l’aune d’une ou deux intrusions ou failles, au lieu de millions et de millions d’attaques repoussées. À titre d’analogie, il y a dans ma maison une seule porte équipée d’une serrure et d’une clé, et je possède cette clé, ainsi que quelques autres ; dans un hôtel, chaque porte est équipée d’une serrure et d’une clé, et la direction de l’hôtel est la seule entité habilitée à distribuer ces clés et à exiger leur restitution.
Cela dit, on ne saurait trop insister sur le fait que la délimitation des responsabilités constitue le principal facteur de différenciation entre le secteur public et le secteur privé. AWS et Azure sont, en tant que plateformes, bien plus sécurisées et robustes que pratiquement tout ce qu’une entreprise peut mettre en place par défaut. Cependant, les hyperscalers ont mis en place un modèle de sécurité partagé qui impose néanmoins certaines exigences aux utilisateurs finaux. La part de responsabilité d’AWS et d’Azure ne va pas au-delà de la sécurisation de l’infrastructure elle-même. Les utilisateurs finaux sont tenus d’intégrer eux-mêmes des mesures de sécurité pour protéger leurs applications et leurs charges de travail. De plus, le fait est que les utilisateurs de ces plateformes peuvent encore commettre des erreurs assez facilement en exécutant des applications non sécurisées ou en prenant de mauvaises décisions de gestion. Les fournisseurs de cloud public tirent leurs revenus de la suppression des incertitudes liées à l’infrastructure — et non de celles liées aux personnes.
Peut-être plus que lors de toute autre ère informatique précédente, le monde des approches « à la demande » et « en tant que service », basées sur la consommation, exige des protocoles de sécurité rigoureux. Les organisations qui opèrent dans cet environnement auront besoin d’une protection complète, proactive et adaptative contre les menaces, intégrée au cœur même de leur activité. Cependant, les entreprises présenteront des profils de risque différents — en fonction de leur secteur d’activité, de leur situation géographique ou simplement de leur culture. Ces profils refléteront les politiques ou comportements hérités, organisationnels ou institutionnalisés qui prévalent, et le marché propose différentes options pour répondre à ces divers besoins. C’est finalement ce qui détermine leur recours (ou non) au cloud public.
Faire le lien entre l'ancien monde et le nouveau
La plupart des entreprises ne sont pas « cloud-native », mais, suite à leur transition vers le cloud, elles ont un pied dans l’ancien monde de l’informatique et l’autre dans le nouveau monde du « as-a-service ». Elles sont donc confrontées à des défis pour faire le pont entre ce qui sont, en substance, deux modèles opérationnels distincts. Les politiques informatiques traditionnelles, le savoir-faire institutionnel et les documents écrits, qui constituent généralement le fondement des opérations informatiques à l’ancienne, ne se prêtent pas à l’automatisation ni à un fonctionnement en temps réel. De plus, nous avons appris que « paver les sentiers des vaches » — c’est-à-dire appliquer de nouvelles technologies sans modifier les processus — ne fonctionne pas.
Le cloud exige des utilisateurs qu’ils passent d’approches « en cascade » rigides et descendantes à des opérations automatisées et agiles afin de soutenir le développement, la livraison et l’intégration en continu ; d’un système de budgets alloués à des services facturés à la consommation ; de l’achat de licences transactionnelles à des relations axées sur la transformation ; et d’approches centrées sur les produits à des approches centrées sur les services. En bref, ils doivent passer de l’univers de l’ITIL à celui de l’agilité.
Les entreprises qui souhaitent adopter le cloud doivent adopter le DevOps. C'est tout un processus : c'est là que les applications et l'infrastructure sont abstraites de manière à permettre une amélioration continue — grâce à l'automatisation et au libre-service — à un rythme soutenu. La suppression des obstacles à la mise à l'échelle des applications peut permettre aux équipes produit et marketing de prendre des risques calculés et de conquérir de nouveaux marchés avant que les opportunités ne soient perdues. Il est largement admis que les organisations doivent être prêtes à bouleverser leurs propres modèles économiques, leurs processus et surtout leurs cultures pour opérer ce changement. Un choc des cultures entre les développeurs et les équipes d’exploitation informatique est inévitable dans ce contexte. L’essence même de cette transition consiste à considérer l’échec comme une compétence culturelle. Cette « culture de l’échec » permet une expérimentation continue, afin d’apprendre rapidement ce qui fonctionne et ce qui ne fonctionne pas, sans gaspiller trop d’argent ni de temps. L’échec peut donc aussi s’avérer bénéfique.
Des outils de conseil et de planification seront nécessaires pour aider à répondre aux questions suivantes : quelles applications doivent être migrées vers le cloud, quel cloud utiliser et quel en sera le coût ? Les entreprises souhaitent un retour sur investissement vérifiable et rapide. C’est pourquoi la planification de la consommation, l’optimisation, la mesure et la refacturation — qui offrent une visibilité des coûts à plusieurs niveaux sur l’ensemble des projets et des fournisseurs — deviennent une condition préalable au lancement d’une initiative cloud et seront cruciales lors de l’utilisation de plusieurs services cloud.
Les services qui aident les utilisateurs à faire correspondre leurs besoins informatiques aux services cloud adaptés, en trouvant le juste équilibre entre performances et coûts (ce que nous appelons les « stratégies de choix du meilleur lieu d'exécution »), seront essentiels. La capacité à trouver, sélectionner et utiliser ces services — tout en gardant le contrôle — constitue l'objectif visé.
Cette évolution est soutenue par une demande croissante des acheteurs, qui souhaitent améliorer l’automatisation de la prestation de services afin d’accroître la satisfaction des utilisateurs finaux sans avoir à augmenter les effectifs informatiques. L’objectif ultime du service informatique est de continuer à réduire au maximum ses dépenses opérationnelles tout en minimisant l’impact sur l’activité. À mesure que l’informatique s’apparente de plus en plus à un courtier en services, son rôle évolue en interne, et la gestion des effectifs (capables de faire le lien entre l’ancien et le nouveau monde) deviendra un enjeu majeur, tant pour le recrutement de nouveaux talents que pour la fidélisation du personnel existant.
L'expérience de 451 Advisors auprès des entreprises montre que les centres d'excellence peuvent contribuer à faire avancer le changement dans ce domaine. De plus, les organisations qui identifient des opportunités interfonctionnelles seront en mesure de favoriser un changement collaboratif à l'échelle de l'entreprise. La collaboration avec des prestataires externes capables de renforcer l'expertise interne (et de combler les lacunes en matière de compétences) devrait être prise en compte lors de l'évaluation des fournisseurs.
Éviter la dépendance vis-à-vis d'un fournisseur
Éviter la dépendance vis-à-vis d’un fournisseur est un impératif commercial, et non une simple option. Ne serait-ce que par souci de responsabilité fiduciaire, les organisations adoptent plusieurs services cloud. Cela vaut tout particulièrement pour les grandes entreprises, qui dépensent désormais des millions de dollars par an en services cloud. Ces dépenses sont désormais un poste visible du bilan et le DSI/directeur financier — craignant la dépendance vis-à-vis d’un fournisseur — se demande si ce cloud offre le meilleur rapport qualité-prix, quelles autres options sont disponibles et à quel coût.
Le « lock-in » est aussi une question de contrôle. L'accès en libre-service aux services et leur mise à disposition en fonction des rôles devraient constituer une condition préalable ; or, si de nombreux fournisseurs parlent de proposer un « tableau de bord unique », le risque est que cela se transforme trop facilement en une « source unique de difficultés ». C'est pourquoi les approches modulaires, qui permettent aux clients d'utiliser plusieurs outils (et les leurs si nécessaire), seront la clé du succès.
Une plateforme de gestion du cloud permet aux entreprises de repérer, d'accéder et de gérer des ressources de cloud public, privé et hybride ; elle constitue un moyen de relever les défis liés à la migration vers le cloud. Plus le nombre de fonctionnalités mises à la disposition de l’utilisateur dans le cadre de la CMP est élevé, plus celle-ci est à même de faciliter cette transition vers le cloud. Elle peut offrir un large éventail de fonctionnalités, allant de l’agrégation, de l’intégration, de la mise à disposition et de la livraison à la gestion d’aspects plus complexes, tels que les dépendances, les contraintes de ressources et l’optimisation de la consommation, tout en simplifiant la gestion des contrats et des fournisseurs. Elle peut prendre en charge une combinaison de services informatiques traditionnels et innovants, ainsi que l’utilisation d’options planifiées et non planifiées. Une CMP permet aux utilisateurs de prendre des décisions fondées sur les données lors de la sélection des applications et des services cloud. Cela inclut (sans s’y limiter) les coûts, la conformité, l’utilité, la gouvernance et l’auditabilité. L’essentiel est que des règles s’appliquent à chaque application ; par conséquent, les utilisateurs pourront passer d’une approche axée sur la conformité lors de la sélection de multiples services individuels à une évaluation des risques lors de la sélection de services fédérés pour répondre à un besoin.
451 Analystes :William Fellows, Carl Brooks
Reproduit avec l'autorisation de 451 Research
En savoir plus sur les nouvelles stratégies technologiques des DSI du secteur industriel.











