La respuesta breve
Desarrollar tu propio software hace que tu planta sea responsable de su seguridad. Los clientes te pedirán un informe SOC 2 Tipo II, lo que implica una auditoría anual realizada por una empresa de contabilidad autorizada. Además, necesitarás pruebas de penetración independientes al menos una vez al año y tras cualquier cambio importante, así como ingenieros que corrijan los fallos detectados por los evaluadores. A la mayoría de los fabricantes les conviene más adquirir el software a un proveedor que ya se encargue de todo esto.
Cuando un fabricante desarrolla su propio software, también asume un programa de seguridad: una auditoría anual, pruebas de ataque independientes y la aplicación constante de parches. A la hora de decidir entre desarrollar o adquirir software, ese programa es el coste que la mayoría de las plantas pasan por alto. A continuación se explica en qué consiste cada elemento y por qué la mayoría de las plantas no deberían asumir esa carga.
¿Por qué los fabricantes son blanco del ransomware?
Los atacantes se centran en los fabricantes porque cada hora de inactividad supone un coste económico, y esa presión hace que una planta sea más propensa a pagar. En julio de 2026, Coca-Cola reveló un ataque de ransomware que paralizó la producción en sus instalaciones de Fairlife en Estados Unidos. Según se informó, el ataque sufrido por Jaguar Land Rover en 2025 supuso un coste de 1.900 millones de libras esterlinas y afectó a más de 5.000 empresas de su cadena de suministro.
¿Qué requiere una auditoría SOC 2 Tipo II?
El SOC 2 Tipo II es una auditoría independiente que demuestra que tus controles de seguridad han funcionado a lo largo de varios meses, y no solo sobre el papel. La lleva a cabo una empresa de contabilidad autorizada, que comprueba cada control contrastándolo con pruebas fehacientes. No es un certificado que se pueda comprar.
- Marco de referencia: los Criterios de Servicios de Confianza de la AICPA. Toda auditoría abarca la seguridad. Se añaden la disponibilidad, la confidencialidad, la integridad del procesamiento y la privacidad según lo requiera el alcance de la misma.
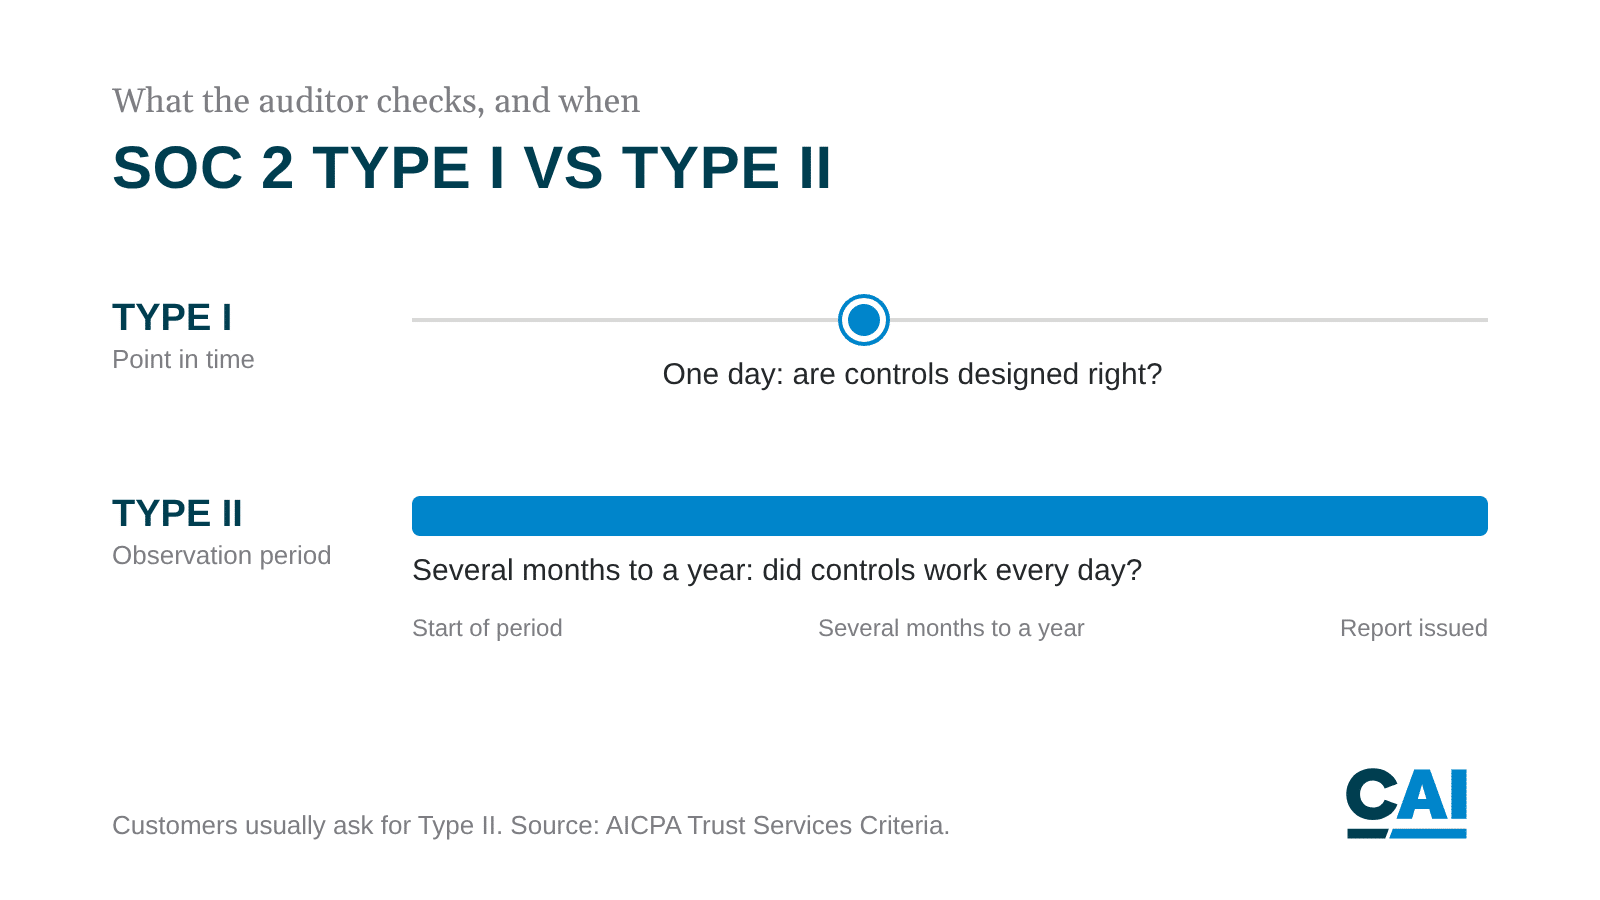
- Tipo I frente a Tipo II: El Tipo I comprueba que los controles estén diseñados correctamente en un único día. El Tipo II comprueba que hayan funcionado a lo largo de un periodo de observación, que suele durar entre varios meses y un año. Los clientes solicitan el Tipo II.
- Pruebas: El auditor toma muestras que sirvan de prueba para cada control. No basta con una política por escrito. Hay que demostrar que tu equipo la ha cumplido.
- Cada año: La auditoría se repite anualmente, y cualquier incumplimiento queda reflejado en el informe.
Lo que comprueba el auditor
- Gestión de accesos: quién puede acceder a qué sistemas, principio del mínimo privilegio, autenticación multifactorial y revisiones periódicas de los accesos.
- Cifrado de los datos en tránsito y en reposo.
- Gestión de cambios: revisión de código, aprobaciones e implementación controlada, para que nadie publique cambios sin revisar en el entorno de producción.
- Supervisión y registro, con alertas que alguien gestiona.
- Gestión de vulnerabilidades: detectar y corregir los puntos débiles dentro de los plazos establecidos.
- Respuesta ante incidentes: un plan documentado que tu equipo ha ensayado.
- Controles de riesgos, proveedores y recursos humanos: evaluaciones de riesgos, verificación de proveedores externos, comprobación de antecedentes, formación en materia de seguridad y gestión de la salida de empleados.
Ese último grupo suele ser una sorpresa para los equipos de las plantas. Incluso una aplicación interna desarrollada por dos ingenieros requiere revisiones por parte de los proveedores de los servicios en la nube en los que se ejecuta. Y cuando uno de esos ingenieros abandona la empresa, es necesario disponer de pruebas documentadas de que se le ha retirado el acceso.
¿Qué es una prueba de penetración y en qué se diferencia de un análisis de vulnerabilidades?
Una prueba de penetración es un ataque autorizado contra tus propios sistemas. Especialistas en seguridad independientes intentan acceder a ellos tal y como lo haría un delincuente real. La prueba responde a una pregunta: si alguien lo intentara de verdad, ¿hasta dónde podría llegar?
Una prueba de penetración no es un análisis de vulnerabilidades. Un escáner se ejecuta automáticamente y enumera las vulnerabilidades conocidas. Los especialistas en pruebas de penetración encadenan estas vulnerabilidades, las aprovechan y muestran el impacto que esto tiene en la empresa, como el acceso a los datos de los clientes o el paso de un sistema a otro.
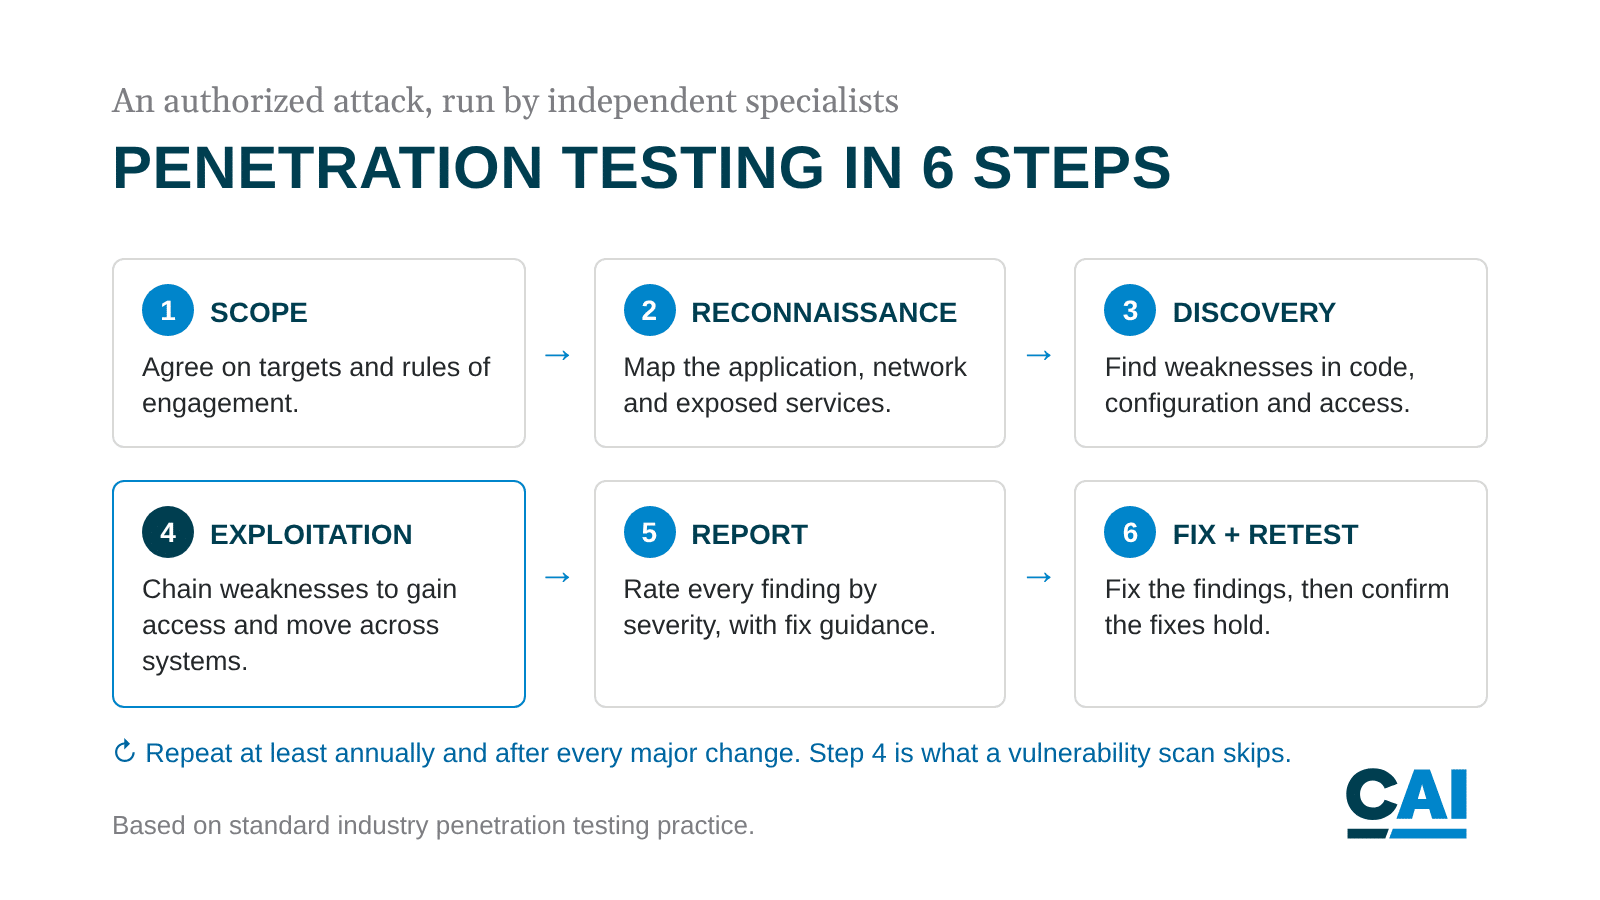
Una prueba típica se desarrolla en seis pasos:
- Ámbito de aplicación: acordar los objetivos y las normas de actuación.
- Reconocimiento: realizar un mapeo de la aplicación, la red y los servicios expuestos.
- Detección: identificar vulnerabilidades en el código, la configuración y el acceso.
- Vulnerabilidades: utilízalas para obtener acceso, ampliar privilegios y desplazarte entre sistemas.
- Informe: califica cada hallazgo según su gravedad, con indicaciones para su corrección.
- Corrigir y volver a comprobar: soluciona los problemas detectados y, a continuación, comprueba que las correcciones se mantienen.
Las pruebas abarcan la red externa, la red interna, las aplicaciones web, las API, la configuración en la nube y, en ocasiones, al personal mediante técnicas de ingeniería social. La independencia es fundamental, ya que el equipo que ha desarrollado un sistema tiene puntos ciegos respecto a él. En el caso del software que cambia con frecuencia, cada nueva versión puede volver a abrir una brecha.
Cómo la seguridad cambia el cálculo entre desarrollar o adquirir software
Desarrollarlo internamente significa que tu planta es la responsable de todo el programa de seguridad, año tras año: un marco de control, la recopilación de pruebas, un auditor independiente, un proveedor de pruebas de penetración y los ingenieros encargados de solucionar los problemas que detecten.
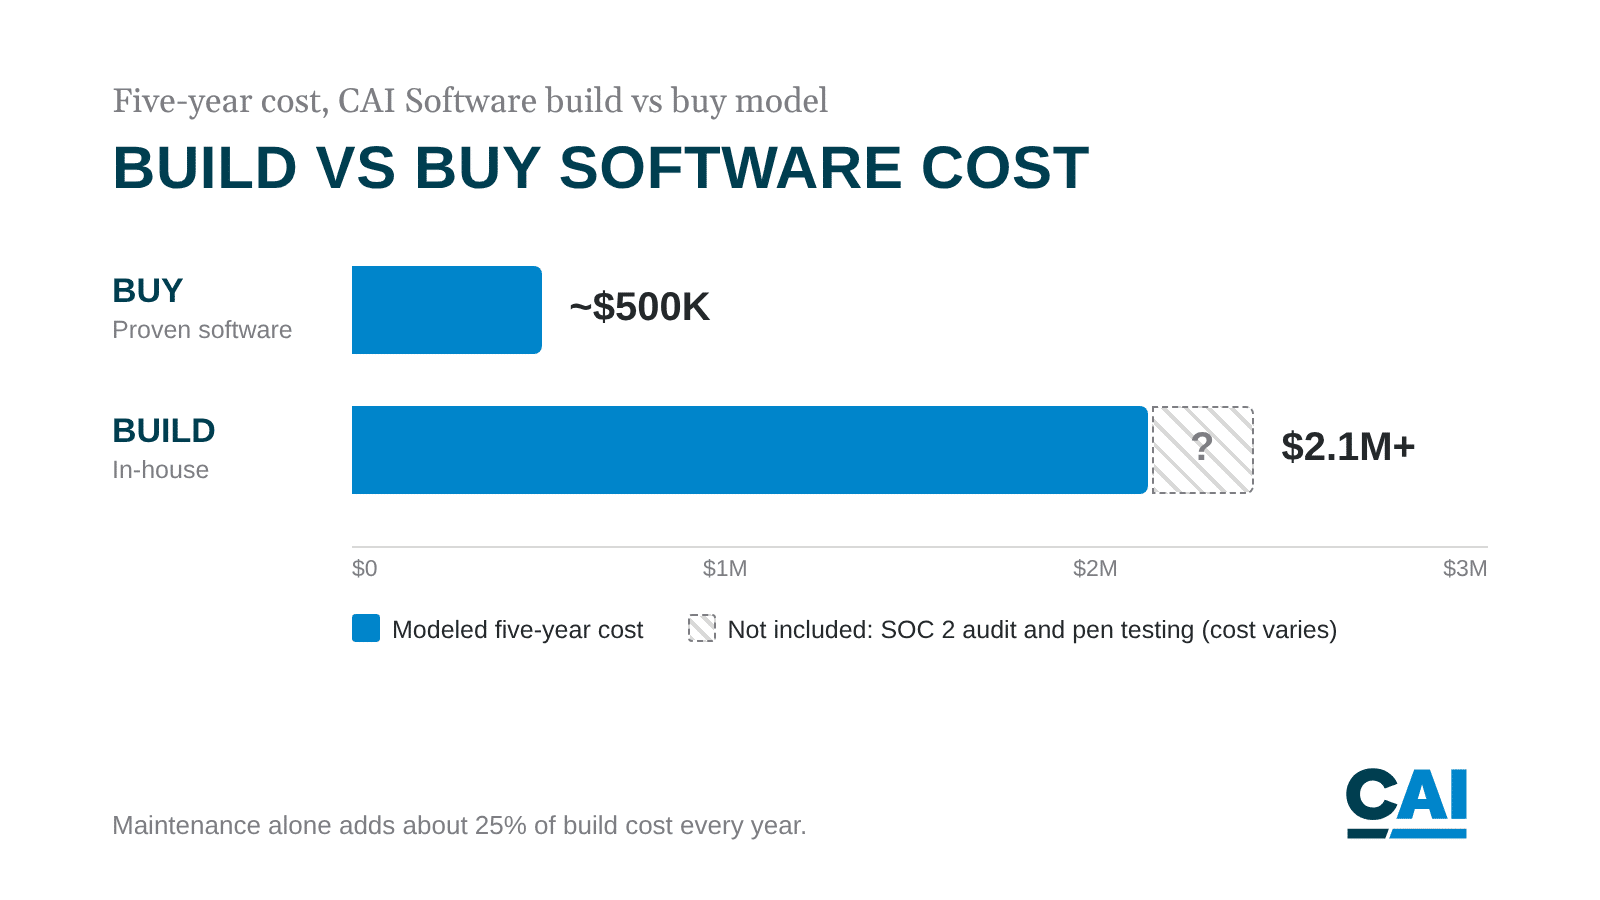
Ese coste se suma al del propio desarrollo. Nuestro modelo «desarrollar frente a comprar» sitúa el coste a cinco años en cerca de 500.000 dólares si se adquiere software probado, frente a más de 2,1 millones de dólares si se desarrolla. Sin embargo, esa cifra de desarrollo no incluye un programa de auditoría ni de pruebas de penetración. Solo el mantenimiento supone cada año alrededor del 25 % del coste de desarrollo. Por otra parte, el 66 % de los proyectos de software fracasan o se enfrentan a graves problemas, según los estudios del sector en los que se basa nuestro modelo.
¿Es mejor construir o comprar? Una comprobación de seguridad en tres preguntas
- ¿Puedes contar con personal suficiente para el programa de seguridad durante todo el ciclo de vida del software? Necesitas una persona responsable de la documentación de SOC 2, presupuesto para un auditor externo y para los encargados de las pruebas de penetración, así como ingenieros disponibles para aplicar parches dentro de los plazos establecidos. Si no es así, cómpralo.
- ¿Te pedirán los clientes o tu equipo de TI un informe SOC 2? Si el software maneja datos de clientes, pedidos o registros de calidad, es probable que te hagan esa pregunta. Si no puedes hacer frente a los costes de una auditoría anual, compra a un proveedor que ya cuente con dicho informe.
- ¿Es ese flujo de trabajo realmente exclusivo de tu planta? Crea uno propio solo si no existe ningún producto que lo cubra y si la ventaja justifica contar con esa seguridad durante años. De lo contrario, cómpralo y dedica a tus ingenieros al proceso, no a la plataforma.
Regla general: construye solo si respondes «sí» a las tres preguntas. Cualquier «no» indica que es mejor comprar.
Cómo gestiona CAI Software la seguridad
Parsable cuenta con una certificación SOC 2 Tipo II y renueva dicha certificación anualmente. Tanto Parsable como PlanetTogether se someten periódicamente a pruebas de penetración. Contratamos a especialistas para que ataquen nuestro propio software, de modo que las vulnerabilidades las detecten personas contratadas por nosotros, y no delincuentes. Los informes SOC 2 están a disposición de los clientes bajo un acuerdo de confidencialidad (NDA).
Siguiente paso: solicita nuestro informe SOC 2 o reserva una evaluación sobre si es mejor construir o comprar para tus plantas.
Preguntas frecuentes
¿Es más seguro desarrollar o comprar un software de fabricación?
Para la mayoría de los fabricantes, comprar es más seguro. Un proveedor consolidado ya lleva a cabo una auditoría SOC 2 Tipo II, pruebas de penetración independientes y un proceso de aplicación de parches, y reparte ese coste entre muchos clientes. Una planta que desarrolla el software internamente tiene que financiar y dotar de personal ese mismo programa por su cuenta, cada año, mientras el software siga en funcionamiento.
¿Cuál es la diferencia entre SOC 2 Tipo I y Tipo II?
Las auditorías de tipo I comprueban que los controles de seguridad estén diseñados correctamente en un solo día. Las de tipo II comprueban que dichos controles hayan funcionado realmente a lo largo de un periodo de observación, que suele durar entre varios meses y un año. Los clientes y los equipos de TI suelen solicitar auditorías de tipo II porque demuestran una práctica continuada, y no solo un plan sobre el papel.
¿Con qué frecuencia se deben realizar pruebas de penetración en el software?
La mayoría de las empresas realizan una prueba de penetración al menos una vez al año y de nuevo tras cambios importantes, como una nueva integración o una migración a la nube. El software que cambia con frecuencia requiere pruebas más asiduas, ya que cada nueva versión puede volver a generar una vulnerabilidad. Recurre a una empresa independiente, ya que el equipo que ha desarrollado el sistema tiene puntos ciegos.
¿Es lo mismo un análisis de vulnerabilidades que una prueba de penetración?
No. Un análisis de vulnerabilidades es un proceso automatizado que enumera los puntos débiles conocidos. Una prueba de penetración recurre a especialistas humanos que encadenan dichos puntos débiles, los aprovechan y muestran el impacto real en la empresa, como el acceso a los datos de los clientes o el desplazamiento entre sistemas. Los análisis son útiles entre una prueba y otra, pero no sustituyen a estas.
¿Cuánto cuesta desarrollar tu propio software en comparación con comprarlo?
Según el modelo «desarrollar o comprar» de CAI Software, el coste a cinco años de adquirir un software probado ronda los 500.000 dólares, frente a los 2,1 millones de dólares o más que supone desarrollarlo. Esa estimación del desarrollo no incluye una auditoría SOC 2 ni un programa de pruebas de penetración. Solo el mantenimiento supone cada año aproximadamente un 25 % del coste de desarrollo.
Fuentes
- Página de cumplimiento normativo de CAI Software
- Ataque de ransomware contra Coca-Cola Fairlife, Supply Chain Dive
- Pérdidas de JLR por un ciberataque, Business Today
- Las cifras relativas a costes, mantenimiento y fallos proceden del modelo «build vs buy» de CAI Software, que cita a McKinsey/Oxford, la Fundación Linux y el informe CHAOS del Standish Group.
- Las descripciones relativas a SOC 2 y a las pruebas de penetración se ajustan a las normas de la AICPA y a las prácticas habituales del sector.