

A computação em nuvem está a levar a uma reformulação e a uma mudança gradual na forma como as tecnologias de informação são utilizadas. As empresas estão a adotar implementações em nuvem e «como serviço» sempre que possível, em vez de iniciar a construção de novos centros de dados ou desenvolver serviços de infraestrutura que não ofereçam qualquer valor diferenciado. As empresas estão a recorrer cada vez mais a fornecedores externos para alojar serviços empresariais, utilizando opções de inquilanos privados e públicos para complementar ou substituir os sistemas no local, em vez de adquirirem elas próprias o hardware e o software.
Muitas organizações estão a utilizar vários serviços na nuvem; na verdade, a fórmula «Amazon +1» está a tornar-se cada vez mais comum como princípio operacional para os CIOs que avaliam serviços com o objetivo de satisfazer diferentes necessidades de cargas de trabalho e de cumprir a responsabilidade fiduciária. Embora a AWS se tenha tornado a língua franca da nuvem pública, a expressão «all-in» refere-se ao modelo operacional da nuvem, e não à aposta total num único fornecedor.
Na sua essência, a nuvem é um modelo de prestação de serviços baseado no consumo, com a disciplina própria do modelo de retalho. Está a ser utilizada para alinhar os negócios e a tecnologia, com o objetivo de criar novos produtos, apoiar a mudança para responder às novas exigências do mercado e tornar-se ágil — com rapidez. A experiência dos utilizadores da nuvem resume-se a «desenvolver mais rapidamente, funcionar melhor e a um custo mais baixo». Ao mesmo tempo, a mudança necessária, aliada à complexidade e à confusão associadas à transição para a nuvem, representa a maior oportunidade no domínio das TI das últimas décadas.
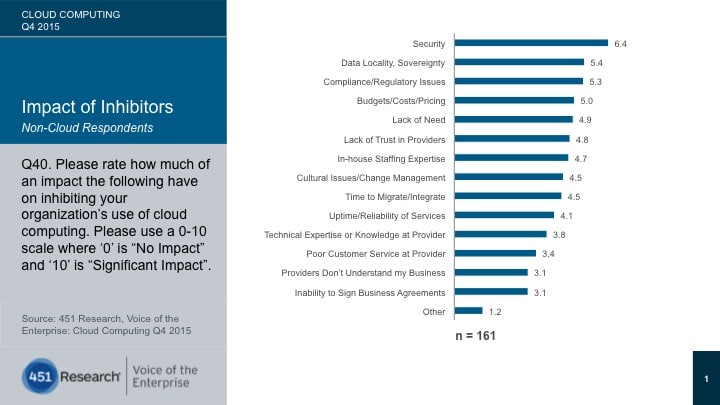
No topo da lista das principais preocupações e obstáculos à utilização da nuvem entre os utilizadores finais de empresas que ainda não adotam a nuvem, inquiridos pelo serviço «Voice of the Enterprise» da 451 Research, encontra-se a segurança (Figura 1). Acreditamos que a segurança voltou a ocupar o primeiro lugar na lista de prioridades dos CIO para as suas organizações, substituindo a agilidade e a flexibilidade.
Figura 1
A opinião do 451
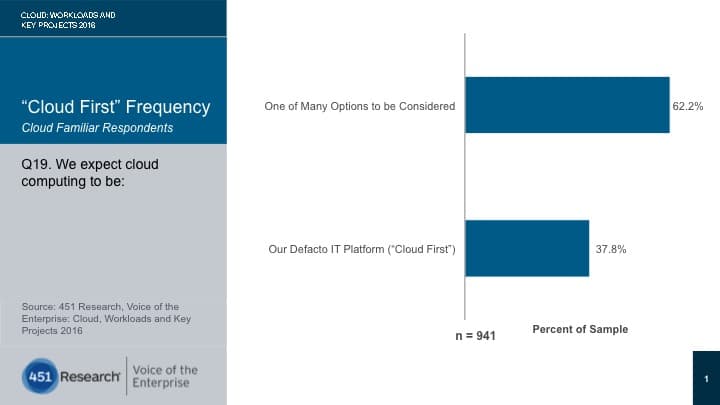
Embora os dados da 451 Research revelem que a abordagem «cloud first» está a tornar-se o «novo normal» para muitas organizações (Figura 2), continuam a existir desafios significativos para as organizações que estão a efetuar esta transição, especialmente aquelas que operam em setores regulamentados. Existem fatores inibidores que afetam, desde o início, a capacidade de uma organização para adotar a nuvem. Depois, há os «obstáculos» que retardam a capacidade de avançar pelas fases de adoção — desde a virtualização não baseada na nuvem até ao autoatendimento, à prestação automatizada de serviços e à orquestração; desde a teste e desenvolvimento (T&D) e a implementação de novas aplicações até à modernização de aplicações e à migração de aplicações existentes; ou desde departamentos e projetos até à implementação a nível de toda a organização. Este relatório analisa algumas das principais questões, argumentos e melhores práticas.
Figura 2
Segurança
A segurança diz respeito aos ativos físicos de TI, à disponibilidade dos serviços, à governação e proteção de dados, entre outros aspetos. Para as organizações empresariais reunidas nas Cloud Executive Summits da 451 Research deste ano, a proteção de dados foi o principal desafio de segurança e pode ser resumida como «o problema do Dropbox» em grande escala. «Que tipo de controlo terei quando os meus dados saírem da firewall e até que ponto posso ter a certeza de que os fornecedores de nuvem pública oferecem o mesmo nível de segurança que tenho na minha nuvem privada?»
Segurança na nuvem pública
As nuvens públicas, como a AWS e o Azure, são seguras por predefinição, porque têm um interesse comercial intrínseco em serem o mais resilientes possível. Graças tanto à distribuição geográfica e à escala das operações, como à própria natureza de fazer negócios com milhões de clientes em simultâneo, têm de operar a um nível que parta de uma postura de segurança que exclua, tanto quanto possível, inconsistências e variabilidade nos resultados, incluindo uma demarcação muito clara entre as responsabilidades dos clientes e as dos fornecedores. Dispõem de vastos grupos de especialistas qualificados que identificam, contêm e eliminam ameaças à segurança. Oferecem resposta a incidentes e proteção contra malware, e atuam com base na experiência adquirida na realização de análises através de sistemas de inteligência de segurança alimentados por enormes recursos computacionais e conjuntos de dados. Além disso, devido à sua enorme escala e automatização, dispõem de uma variedade de modelos de implementação e perfis de recuperação de desastres que podem ser selecionados — «hot», «warm» e «cold». Estão a integrar inteligência de segurança fundamental nas suas operações «como serviço», protegendo a sua própria infraestrutura e alertando os clientes para potenciais perigos e ataques. Além disso, foram concebidos para o tipo de falha que resulta de tudo o que foi referido acima. «Espere que a falha aconteça» tem sido o mantra do diretor técnico da AWS, Werner Vogels, como princípio de conceção para a infraestrutura e as aplicações na nuvem.
A AWS, o Azure e o Google (entre outros) nunca perderam uma quantidade significativa de dados de clientes porque deixam claro aos utilizadores que a sua responsabilidade se limita a fornecer a plataforma, e não a acompanhar os utilizadores passo a passo. Por outras palavras: «Posso estragar as minhas próprias coisas na AWS, mas a AWS não o fará.»
Se a AWS não tomasse as melhores decisões possíveis em matéria de segurança da plataforma subjacente, não conseguiria angariar novos negócios ao ritmo a que o faz; simplesmente falharia devido às consequências económicas naturais. Compare isto com uma nuvem privada, onde a segurança é uma escolha de conceção ponderada em equilíbrio com outras considerações no investimento global, e é muito mais provável que se poupem custos ou que a inexperiência prevaleça, e a oportunidade de ser testada em condições reais será medida em uma ou duas intrusões ou explorações, em vez de milhões e milhões de ataques repelidos. A título de analogia, há uma porta na minha casa com uma fechadura e uma chave, e eu tenho a chave, assim como algumas outras pessoas; num hotel, todas as portas têm uma fechadura e uma chave, e a gerência do hotel é a única entidade que pode distribuir essas chaves e exigir a sua devolução.
Dito isto, nunca é demais salientar que a delimitação de responsabilidades é o grande fator diferenciador entre o setor público e o privado. A AWS e o Azure são plataformas muito mais seguras e robustas do que praticamente qualquer solução que uma empresa possa construir por predefinição. No entanto, existe um modelo de segurança partilhado em vigor nos hiperescaladores que, ainda assim, impõe exigências aos utilizadores finais. A parte desta responsabilidade que cabe à AWS e ao Azure não vai além da proteção da própria infraestrutura. Os utilizadores finais são obrigados a integrar medidas de segurança por conta própria para proteger aplicações e cargas de trabalho. Além disso, a verdade é que os utilizadores destas plataformas ainda podem cometer erros com bastante facilidade ao executarem aplicações inseguras ou ao tomarem decisões de gestão inadequadas. Os fornecedores de nuvem pública ganham a vida ao eliminar a incerteza da infraestrutura — não das pessoas.
Talvez mais do que em qualquer outra era anterior das tecnologias da informação, o mundo das abordagens baseadas no consumo, sob demanda e «como serviço» exige protocolos de segurança rigorosos. As organizações que operam neste ambiente necessitarão de uma proteção abrangente, proativa e adaptável contra ameaças, integrada na estrutura dos negócios. No entanto, as empresas apresentarão perfis de risco diferentes — resultado da sua presença num determinado setor ou região geográfica, ou simplesmente da sua cultura. Esses perfis refletirão quaisquer políticas ou comportamentos herdados, organizacionais ou institucionalizados que existam, e existem diferentes opções no mercado para satisfazer as diversas necessidades. Em última análise, é isto que determina a sua utilização (ou não) da nuvem pública.
Fazendo a ponte entre o velho mundo e o novo
A maioria das empresas não é nativa da nuvem, mas, devido à transição para a nuvem, encontram-se com um pé no antigo mundo das TI e outro no novo mundo do «como serviço». Consequentemente, enfrentam desafios na conciliação do que são, essencialmente, dois modelos operacionais. As políticas tradicionais de TI, o conhecimento institucional e os documentos escritos — que constituem normalmente o cânone das operações de TI à moda antiga — não se prestam à automatização nem a comportamentos em tempo real. Além disso, aprendemos que «pavimentar os caminhos das vacas» — aplicar novas tecnologias sem alterar o processo — não funciona.
A nuvem exige que os utilizadores passem de abordagens «em cascata», rígidas e de cima para baixo, para operações automatizadas e ágeis, de modo a apoiar o desenvolvimento, a entrega e a integração contínuos; de orçamentos atribuídos para serviços baseados no consumo; da aquisição de licenças transacionais para relações transformacionais; e de abordagens orientadas para o produto para abordagens orientadas para o serviço. Em suma, têm de passar do mundo do ITIL para o mundo do ágil.
As empresas que pretendem adotar a nuvem têm de abraçar o DevOps. Este é o processo; é aqui que as aplicações e a infraestrutura são abstraídas de tal forma que se torna possível proporcionar uma melhoria contínua — com automação e autoatendimento — a um ritmo acelerado. A eliminação das barreiras ao escalonamento das aplicações pode permitir que as equipas de produto e de marketing assumam riscos calculados e alcancem novos mercados antes que as oportunidades se percam. É amplamente aceite que as organizações têm de estar dispostas a revolucionar os seus próprios modelos de negócio, processos e, sobretudo, culturas, para poderem concretizar esta mudança. Neste contexto, é inevitável um choque de culturas entre os programadores e as operações de TI. A essência desta mudança passa por aceitar o fracasso como uma competência cultural. Esta «cultura do fracasso» permite a experimentação contínua, para aprender rapidamente o que funciona e o que não funciona, sem desperdiçar muito dinheiro e tempo. O fracasso, assim, também pode trazer recompensas.
Serão necessárias ferramentas de aconselhamento e planeamento para ajudar a responder às questões sobre quais as aplicações que devem ser migradas para a nuvem, qual a nuvem a utilizar e qual será o custo. As empresas pretendem um retorno do investimento (ROI) verificável e rápido. É por isso que o planeamento do consumo, a otimização, a medição e o reembolso de custos — proporcionando visibilidade dos custos a vários níveis em todos os projetos e fornecedores — estão a tornar-se uma condição prévia para o lançamento de uma iniciativa na nuvem e serão cruciais na utilização de múltiplos serviços na nuvem.
Serão essenciais os serviços que ajudam os utilizadores a adequar as necessidades empresariais de TI ao serviço na nuvem mais adequado, equilibrando desempenho e custo (o que designamos por «estratégias de melhor local de execução»). A capacidade de encontrar, selecionar e utilizar esses serviços — com controlo — é o objetivo a atingir.
Existe um interesse crescente por parte dos compradores em melhorar a automatização da prestação de serviços, com vista a aumentar a satisfação do utilizador final sem ter de aumentar o número de colaboradores de TI, o que sustenta esta mudança. O objetivo final do departamento de TI é continuar a maximizar a redução das despesas operacionais, minimizando simultaneamente o impacto nos negócios. À medida que as TI se tornam cada vez mais um intermediário de serviços, o seu papel está a mudar internamente, e a gestão de pessoal (capaz de fazer a ponte entre o mundo antigo e o novo) será uma questão significativa, tanto na aquisição de novos talentos como na retenção da força de trabalho existente.
O trabalho da 451 Advisors com as empresas demonstra que os centros de excelência podem ajudar a impulsionar a mudança neste contexto. Além disso, as organizações que identificarem oportunidades interfuncionais serão capazes de estimular uma mudança colaborativa em toda a organização. Trabalhar em colaboração com prestadores de serviços externos que possam ajudar a reforçar os conhecimentos especializados internos (e colmatar as lacunas de competências) deve ser um fator a ter em conta na avaliação dos fornecedores.
Evitar a dependência de um único fornecedor
Evitar a dependência de um único fornecedor é um imperativo empresarial, não uma opção. Mesmo que seja apenas por uma questão de responsabilidade fiduciária, as organizações estão a adotar vários serviços na nuvem. Isto é especialmente verdadeiro para as grandes empresas, que gastam atualmente milhões de dólares por ano em serviços na nuvem, tendo-se tornado esta despesa uma rubrica visível no balanço e levando o CIO/CFO — receoso da dependência de um único fornecedor — a questionar se esta nuvem está a proporcionar a melhor relação qualidade/preço, que outras opções estão disponíveis e a que custo.
O «lock-in» também tem a ver com controlo. O acesso e o aprovisionamento de serviços em regime de autoatendimento, com base nas funções, devem ser uma condição prévia e, embora muitos fornecedores falem em oferecer um «painel único», o perigo é que isso se possa tornar facilmente num «copo único de sofrimento». É por isso que as abordagens modulares, que permitem aos clientes utilizar várias ferramentas (e as suas próprias, quando necessário), serão fundamentais para o sucesso.
Uma plataforma de gestão da nuvem permite às organizações localizar, aceder e gerir recursos de nuvem pública, privada e híbrida, constituindo uma forma de ajudar a enfrentar os desafios da transição para a nuvem. Quanto maior for o número de funções disponíveis para o utilizador no âmbito da CMP, melhor esta poderá facilitar essa transição para a nuvem. Pode fornecer uma variedade de funções, desde a agregação, integração, execução e entrega até ao tratamento de aspetos mais complexos, tais como dependências, restrições de recursos e otimização do consumo, além de simplificar a complexidade dos contratos e a gestão de fornecedores. Pode suportar uma combinação de serviços de TI tradicionais e modernos, bem como a utilização de opções planeadas e não planeadas. Uma CMP permite que os utilizadores tomem decisões baseadas em dados na seleção de aplicações e serviços na nuvem. Isto inclui (mas não se limita a) custos, conformidade, utilidade, governação e auditabilidade. O ponto essencial é que as regras são aplicadas a todas as aplicações; como resultado, os utilizadores poderão começar a passar da conformidade na seleção de múltiplos serviços individuais para a avaliação de riscos na seleção de serviços federados, de modo a satisfazer um requisito.
451 Analistas:William Fellows, Carl Brooks
Reproduzido com autorização da 451 Research
Saiba mais sobre As novas estratégias tecnológicas dos CIO do setor da indústria transformadora.











