

Cloud Computing führt zu einem Umdenken und einem schrittweisen Wandel hinsichtlich der Art und Weise, wie IT genutzt wird. Unternehmen steigen, wo immer möglich, auf Cloud- und „As-a-Service“-Lösungen um, anstatt neue Rechenzentren zu errichten oder Infrastrukturdienste zu entwickeln, die keinen Differenzierungsvorteil bieten. Unternehmen greifen zunehmend auf Drittanbieter zurück, um Geschäftsdienste zu hosten, und nutzen dabei private und öffentliche Tenant-Optionen, um lokale Systeme zu ergänzen oder zu ersetzen, anstatt Hardware und Software selbst zu beschaffen.
Viele Unternehmen nutzen mehrere Cloud-Dienste; tatsächlich setzt sich „Amazon +1“ zunehmend als Leitprinzip für CIOs durch, die Dienste evaluieren, um unterschiedliche Workload-Anforderungen zu erfüllen und ihrer treuhänderischen Verantwortung gerecht zu werden. Auch wenn AWS mittlerweile zur „Lingua franca“ der Public Cloud geworden sein mag, bezieht sich „All-in“ auf das Betriebsmodell der Cloud und bedeutet nicht, sich vollständig auf einen einzigen Anbieter festzulegen.
Im Kern ist die Cloud ein verbrauchsbasiertes Modell zur Bereitstellung von Diensten, das sich an den Prinzipien des Einzelhandels orientiert. Sie wird genutzt, um Geschäft und Technologie aufeinander abzustimmen, neue Produkte zu entwickeln, Veränderungen zur Erfüllung neuer Marktanforderungen zu unterstützen und schnell agil zu werden. Die Erfahrung der Cloud-Nutzer lässt sich so zusammenfassen: „Schneller entwickeln, besser betreiben – und das zu geringeren Kosten.“ Gleichzeitig stellen die erforderlichen Veränderungen sowie die Komplexität und Unsicherheiten beim Umstieg auf die Cloud die größte Chance für die IT seit Jahrzehnten dar.
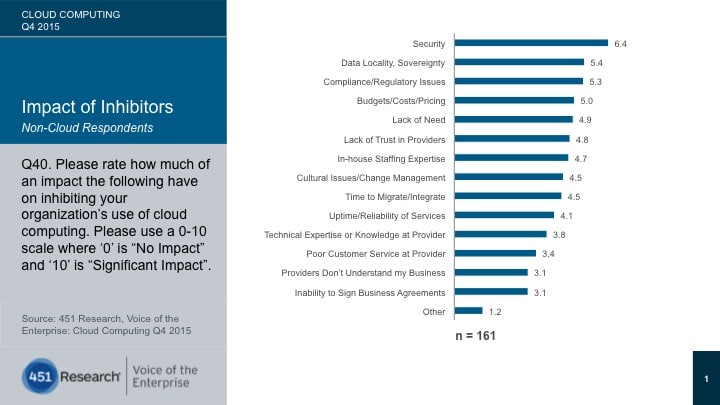
An der Spitze der Liste der wichtigsten Bedenken und Hemmnisse für die Nutzung der Cloud bei den befragten Endnutzern in Unternehmen, die noch keine Cloud-Lösungen einsetzen – die vom „Voice of the Enterprise“-Service von 451 Research befragt wurden –, steht die Sicherheit (Abbildung 1). Wir sind der Ansicht, dass die Sicherheit wieder ganz oben auf der Prioritätenliste der CIOs für ihre Unternehmen steht und damit Agilität und Flexibilität verdrängt hat.
Abbildung 1
Die 451-Einschätzung
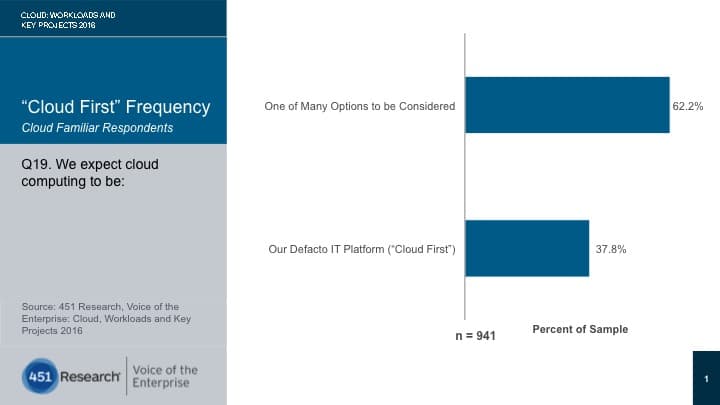
Zwar zeigen Daten von 451 Research, dass „Cloud First“ für viele Unternehmen zur „neuen Normalität“ wird (Abbildung 2), doch bestehen für Unternehmen, die diesen Wandel vollziehen, nach wie vor erhebliche Herausforderungen, insbesondere für solche in regulierten Branchen. Es gibt Hemmnisse, die sich auf die Fähigkeit eines Unternehmens auswirken, die Cloud überhaupt erst einzuführen. Hinzu kommen „Geschwindigkeitsbremsen“, die den Fortschritt durch die verschiedenen Phasen der Einführung verlangsamen – von virtualisierten Nicht-Cloud-Lösungen hin zu Self-Service, automatisierter Servicebereitstellung und Orchestrierung; von Test und Entwicklung sowie der Bereitstellung neuer Anwendungen hin zur Anwendungsmodernisierung und Migration bestehender Anwendungen; oder von Abteilungen und Projekten hin zur unternehmensweiten Einführung. Dieser Bericht beleuchtet einige der wichtigsten Themen, Argumente und Best Practices.
Abbildung 2
Sicherheit
Bei der Sicherheit geht es um die physischen IT-Ressourcen, die Verfügbarkeit von Diensten, die Datenverwaltung und den Datenschutz sowie um weitere Aspekte. Für die Unternehmen, die sich in diesem Jahr bei den „Cloud Executive Summits“ von 451 Research versammelt hatten, war der Datenschutz die übergeordnete Sicherheitsherausforderung, die sich als das „Dropbox-Problem“ im großen Maßstab zusammenfassen lässt. „Welche Kontrollmöglichkeiten habe ich, wenn meine Daten die Firewall verlassen, und wie sicher kann ich sein, dass öffentliche Cloud-Anbieter das gleiche Sicherheitsniveau bieten wie meine private Cloud?“
Sicherheit in der Public Cloud
Öffentliche Clouds wie AWS und Azure sind von Haus aus sicher, da sie ein großes geschäftliches Interesse daran haben, so ausfallsicher wie möglich zu sein. Sowohl aufgrund ihrer geografischen Verteilung und der Größe ihres Betriebs als auch aufgrund der Art ihrer Geschäftstätigkeit, bei der sie gleichzeitig mit Millionen von Kunden zusammenarbeiten, müssen sie auf einem Niveau operieren, das von einer Sicherheitsstrategie ausgeht, welche so viele Unstimmigkeiten und Schwankungen in den Ergebnissen wie möglich ausschließt – einschließlich einer glasklaren Abgrenzung zwischen den Verantwortlichkeiten der Kunden und denen des Anbieters. Sie verfügen über große Pools an qualifizierten Experten, die Sicherheitsbedrohungen identifizieren, eindämmen und beseitigen. Sie bieten Incident-Response-Maßnahmen und Malware-Schutz und stützen sich dabei auf die Erfahrungen aus Analysen, die mithilfe von Security-Intelligence-Systemen durchgeführt werden, die auf umfangreichen Rechenressourcen und Datensätzen basieren. Da sie zudem so groß und automatisiert sind, verfügen sie über eine Reihe von Bereitstellungsmodellen und Disaster-Recovery-Profilen, aus denen gewählt werden kann – „Hot“, „Warm“ und „Cold“. Sie integrieren grundlegende Sicherheitsinformationen in ihren „As-a-Service“-Betrieb, schützen ihre eigene Infrastruktur und warnen Kunden vor potenziellen Gefahren und Angriffen. Darüber hinaus sind sie auf die Art von Ausfällen ausgelegt, die sich aus all dem oben Genannten ergeben. „Rechne mit Ausfällen“ lautet das Mantra von AWS-CTO Werner Vogels als Leitgedanke für die Gestaltung von Cloud-Infrastrukturen und -Anwendungen.
AWS, Azure und Google (sowie andere Anbieter) haben noch nie nennenswerte Mengen an Kundendaten verloren, weil sie ihren Nutzern klarmachen, dass sie lediglich für die Bereitstellung der Plattform verantwortlich sind, nicht aber dafür, ihre Nutzer an die Hand zu nehmen. Mit anderen Worten: „Ich kann meine eigenen Sachen auf AWS vermasseln, aber AWS wird das nicht tun.“
Hätte AWS nicht die bestmöglichen Entscheidungen hinsichtlich der Sicherheit der zugrunde liegenden Plattform getroffen, würde es nicht in der Lage sein, neue Kunden in dem derzeitigen Tempo zu gewinnen; es würde aufgrund der natürlichen wirtschaftlichen Konsequenzen schlicht scheitern. Im Gegensatz dazu steht eine Private Cloud, bei der Sicherheit eine Designentscheidung ist, die gegen andere Aspekte der Gesamtinvestition abgewogen wird. Hier ist es weitaus wahrscheinlicher, dass an der Sicherheit gespart wird oder Unerfahrenheit die Oberhand gewinnt, und die Möglichkeit, sich in der Praxis zu bewähren, lässt sich an ein oder zwei Eindringversuchen oder Exploits messen, statt an Millionen und Abermillionen abgewehrter Angriffe. Als Analogie: In meinem Haus gibt es eine Tür, die mit einem Schloss und einem Schlüssel versehen ist, und ich besitze den Schlüssel sowie einige weitere; in einem Hotel verfügt jede einzelne Tür über ein Schloss und einen Schlüssel, und die Hotelleitung ist die einzige Instanz, die diese Schlüssel aushändigen und deren Rückgabe verlangen kann.
Dennoch kann nicht oft genug betont werden, dass die Abgrenzung der Verantwortlichkeiten das entscheidende Unterscheidungsmerkmal zwischen dem öffentlichen und dem privaten Sektor ist. AWS und Azure sind als Plattformen von Haus aus weitaus sicherer und robuster als fast alles, was ein Unternehmen selbst aufbauen könnte. Allerdings gibt es bei den Hyperscalern ein gemeinsames Sicherheitsmodell, das dennoch Anforderungen an die Endnutzer stellt. Der Teil dieser Verantwortung, der bei AWS und Azure liegt, geht nicht über die Sicherung der Infrastruktur selbst hinaus. Endnutzer sind verpflichtet, selbst Sicherheitsmaßnahmen zu integrieren, um Anwendungen und Workloads zu schützen. Zudem ist es eine Tatsache, dass Nutzer dieser Plattformen immer noch recht leicht Fehler begehen können, indem sie unsichere Anwendungen ausführen oder schlechte Managemententscheidungen treffen. Public-Cloud-Anbieter verdienen ihren Lebensunterhalt damit, Unsicherheiten aus der Infrastruktur zu beseitigen – nicht aus dem menschlichen Handeln.
Vielleicht mehr als in jeder anderen IT-Ära zuvor erfordert die Welt der nutzungsbasierten On-Demand- und „As-a-Service“-Ansätze strenge Sicherheitsprotokolle. Unternehmen, die in diesem Umfeld tätig sind, benötigen einen umfassenden, proaktiven und anpassungsfähigen Schutz vor Bedrohungen, der fest in die Unternehmensstruktur eingebettet ist. Allerdings weisen Unternehmen unterschiedliche Risikoprofile auf – bedingt durch ihre Zugehörigkeit zu einer bestimmten Branche, ihre geografische Lage oder einfach durch ihre Unternehmenskultur. Diese spiegeln die jeweils bestehenden historischen, organisatorischen oder institutionalisierten Richtlinien und Verhaltensweisen wider, und auf dem Markt gibt es verschiedene Optionen, um den unterschiedlichen Anforderungen gerecht zu werden. Dies entscheidet letztendlich darüber, ob sie die öffentliche Cloud nutzen oder nicht.
Eine Brücke zwischen der alten und der neuen Welt schlagen
Die meisten Unternehmen sind nicht cloud-nativ, stehen jedoch infolge der Umstellung auf die Cloud mit einem Bein in der alten IT-Welt und mit dem anderen in der neuen „As-a-Service“-Welt. Infolgedessen stehen sie vor der Herausforderung, im Wesentlichen zwei Betriebsmodelle miteinander zu verbinden. Traditionelle IT-Richtlinien, institutionelles Wissen und schriftliche Dokumente, die typischerweise den Kanon des alten IT-Betriebs bilden, eignen sich nicht für Automatisierung und Echtzeit-Verhalten. Darüber hinaus haben wir gelernt, dass „die Kuhpfade zu pflastern“ – also neue Technologien einzusetzen, ohne die Prozesse zu ändern – nicht funktioniert.
Die Cloud erfordert von den Anwendern einen Wandel: weg von fest verdrahteten, von oben nach unten gerichteten „Wasserfall“-Ansätzen hin zu automatisierten, agilen Abläufen, um eine kontinuierliche Entwicklung, Bereitstellung und Integration zu unterstützen; weg von fest zugewiesenen Budgets hin zu verbrauchsabhängigen Diensten; weg vom Kauf von Lizenzen für einzelne Transaktionen hin zu transformativen Beziehungen; und weg von produktorientierten hin zu dienstleistungsorientierten Ansätzen. Kurz gesagt: Sie müssen von der Welt von ITIL in die Welt der Agilität wechseln.
Unternehmen, die auf die Cloud setzen wollen, müssen sich auf DevOps einlassen. Das ist der Prozess: Hier werden Anwendungen und Infrastruktur so abstrahiert, dass eine kontinuierliche Verbesserung – durch Automatisierung und Self-Service – zügig umgesetzt werden kann. Durch den Abbau von Hindernissen bei der Skalierung von Anwendungen können Produkt- und Marketingteams kalkulierte Risiken eingehen und neue Märkte erschließen, bevor Chancen verpasst werden. Es ist allgemein anerkannt, dass Unternehmen bereit sein müssen, ihre eigenen Geschäftsmodelle, Prozesse und insbesondere ihre Unternehmenskultur zu revolutionieren, um diesen Wandel zu vollziehen. Dabei ist ein Kulturkonflikt zwischen Entwicklern und dem IT-Betrieb unvermeidlich. Der Kern dieses Wandels besteht darin, das Scheitern als kulturelle Kompetenz anzunehmen. Diese „Kultur des Scheiterns“ ermöglicht kontinuierliches Experimentieren, um schnell zu lernen, was funktioniert und was nicht, ohne viel Geld und Zeit zu verschwenden. Scheitern kann also auch Vorteile mit sich bringen.
Es werden Beratungs- und Planungstools benötigt, um Fragen zu klären, welche Anwendungen in die Cloud verlagert werden sollten, welche Cloud genutzt werden soll und wie hoch die Kosten sein werden. Unternehmen wünschen sich einen nachweisbaren und schnellen ROI. Aus diesem Grund werden Nutzungsplanung, Optimierung, Messung und Cost-Allocation – also die Schaffung einer mehrstufigen Kostentransparenz über alle Projekte und Anbieter hinweg – zu einer Grundvoraussetzung für die Einführung einer Cloud-Initiative und sind bei der Nutzung mehrerer Cloud-Dienste von entscheidender Bedeutung.
Dienste, die Anwendern dabei helfen, ihre geschäftlichen IT-Anforderungen mit dem passenden Cloud-Dienst abzustimmen und dabei ein Gleichgewicht zwischen Leistung und Kosten herzustellen (was wir als „Best-Execution-Venue-Strategien“ bezeichnen), werden unverzichtbar sein. Die Fähigkeit, diese Dienste zu finden, auszuwählen und zu nutzen – unter Wahrung der Kontrolle – ist das angestrebte Ziel.
Es besteht ein zunehmendes Interesse seitens der Käufer, die Automatisierung der Dienstleistungserbringung zu verbessern, um die Zufriedenheit der Endnutzer zu steigern, ohne den IT-Personalbestand aufstocken zu müssen, was diesen Wandel unterstützt. Das oberste Ziel der IT-Abteilung besteht darin, die Senkung der Betriebsausgaben weiter zu maximieren und gleichzeitig die Auswirkungen auf das Geschäft zu minimieren. Da die IT zunehmend die Rolle eines Dienstleistungsvermittlers einnimmt, verändert sich ihre Rolle innerhalb des Unternehmens, und die Personalbesetzung (die eine Brücke zwischen der alten und der neuen Welt schlagen kann) wird sowohl bei der Gewinnung neuer Talente als auch bei der Bindung bestehender Mitarbeiter zu einem wichtigen Thema.
Die Arbeit von 451 Advisors mit Unternehmen zeigt, dass Kompetenzzentren hier als Motor für Veränderungen dienen können. Darüber hinaus können Organisationen, die funktionsübergreifende Möglichkeiten erkennen, einen organisationsweiten Wandel durch Zusammenarbeit vorantreiben. Die Zusammenarbeit mit externen Anbietern, die dazu beitragen können, das interne Fachwissen zu erweitern (und Qualifikationslücken zu schließen), sollte bei der Bewertung von Lieferanten berücksichtigt werden.
Vermeidung von Anbieterabhängigkeit
Die Vermeidung von Anbieterabhängigkeit ist eine geschäftliche Notwendigkeit, keine Option. Schon allein aus treuhänderischer Verantwortung setzen Unternehmen mehrere Cloud-Dienste ein. Dies gilt insbesondere für große Unternehmen, die mittlerweile jährlich Millionen von Dollar für Cloud-Dienste ausgeben, wobei die Cloud-Ausgaben zu einem sichtbaren Posten in der Bilanz geworden sind und der CIO/CFO – aus Angst vor einer Bindung – fragt, ob diese Cloud den besten Nutzen bietet, welche anderen Optionen verfügbar sind und zu welchen Kosten.
Beim Lock-in geht es auch um Kontrolle. Der rollenbasierte Self-Service-Zugriff auf Dienste und deren Bereitstellung sollte eine Grundvoraussetzung sein, und obwohl viele Anbieter davon sprechen, eine „Single Pane of Glass“ anzubieten, besteht die Gefahr, dass daraus allzu leicht ein „Single Glass of Pain“ wird. Aus diesem Grund werden modulare Ansätze, die es Kunden ermöglichen, mehrere Tools (und bei Bedarf auch ihre eigenen) zu nutzen, der Schlüssel zum Erfolg sein.
Eine Cloud-Management-Plattform ermöglicht es Unternehmen, öffentliche, private und hybride Cloud-Ressourcen zu finden, darauf zuzugreifen und diese zu verwalten, und bietet damit eine Möglichkeit, die Herausforderungen bei der Umstellung auf die Cloud zu bewältigen. Je mehr Funktionen dem Nutzer im Rahmen der CMP zur Verfügung stehen, desto besser kann er diesen Übergang zur Cloud bewältigen. Sie kann eine Reihe von Funktionen bereitstellen, die von Aggregation, Integration, Bereitstellung und Auslieferung bis hin zur Bewältigung komplexerer Aspekte wie Abhängigkeiten, Ressourcenbeschränkungen und Verbrauchsoptimierung reichen und zudem die Komplexität von Verträgen und das Lieferantenmanagement vereinfachen. Sie kann eine Mischung aus IT-Services alter und neuer Art sowie die Nutzung geplanter und ungeplanter Optionen unterstützen. Ein CMP ermöglicht es Anwendern, bei der Auswahl von Cloud-Anwendungen und -Diensten datengestützte Entscheidungen zu treffen. Dazu gehören (unter anderem) Kosten, Compliance, Nutzen, Governance und Überprüfbarkeit. Der entscheidende Punkt ist, dass auf jede Anwendung Regeln angewendet werden; dadurch können Anwender beginnen, den Schwerpunkt von der reinen Compliance bei der Auswahl einzelner Dienste hin zur Risikobewertung bei der Auswahl verbundener Dienste zu verlagern, um eine Anforderung zu erfüllen.
451 Analysten:William Fellows, Carl Brooks
Nachdruck mit freundlicher Genehmigung von 451 Research
Erfahren Sie mehr über die neuen Technologiestrategien von CIOs in der Fertigungsindustrie.











