Die kurze Antwort
Wenn Sie Ihre eigene Software entwickeln, liegt die Verantwortung für deren Sicherheit bei Ihrem Werk. Kunden werden einen SOC-2-Typ-II-Bericht verlangen, was eine jährliche Prüfung durch eine zugelassene Wirtschaftsprüfungsgesellschaft bedeutet. Außerdem benötigen Sie mindestens einmal jährlich sowie nach größeren Änderungen unabhängige Penetrationstests und Ingenieure, die die von den Testern festgestellten Schwachstellen beheben. Für die meisten Hersteller ist es sinnvoller, bei einem Anbieter zu kaufen, der dies bereits übernimmt.
Wenn ein Hersteller seine eigene Software entwickelt, übernimmt er damit auch ein Sicherheitsprogramm: ein jährliches Audit, unabhängige Angriffstests und ständige Patches. Bei der Entscheidung zwischen „Build“ und „Buy“ wird dieses Programm von den meisten Werken als Kostenfaktor außer Acht gelassen. Im Folgenden wird erläutert, was die einzelnen Komponenten beinhalten und warum die meisten Werke diese Aufgabe nicht selbst übernehmen sollten.
Warum sind Hersteller ein Ziel für Ransomware?
Angreifer haben es auf Hersteller abgesehen, weil jede Stunde Ausfallzeit Geld kostet – und dieser Druck erhöht die Wahrscheinlichkeit, dass ein Werk nachgibt und zahlt. Im Juli 2026 gab Coca-Cola einen Ransomware-Angriff bekannt, der die Produktion in seinen Fairlife-Werken in den USA zum Erliegen brachte. Der Angriff auf Jaguar Land Rover im Jahr 2025 kostete Berichten zufolge 1,9 Milliarden Pfund und beeinträchtigte mehr als 5.000 Unternehmen in der Lieferkette des Konzerns.
Was sind die Anforderungen an ein SOC-2-Typ-II-Audit?
SOC 2 Typ II ist eine unabhängige Prüfung, die belegt, dass Ihre Sicherheitskontrollen über Monate hinweg funktioniert haben – und nicht nur auf dem Papier. Sie wird von einer zugelassenen Wirtschaftsprüfungsgesellschaft durchgeführt, die jede einzelne Kontrollmaßnahme anhand von Belegen überprüft. Es handelt sich nicht um ein Zertifikat, das man kaufen kann.
- Rahmenwerk: Die „Trust Services Criteria“ des AICPA. Jede Prüfung umfasst den Aspekt der Sicherheit. Je nach Umfang Ihrer Prüfung fügen Sie die Aspekte Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität und Datenschutz hinzu.
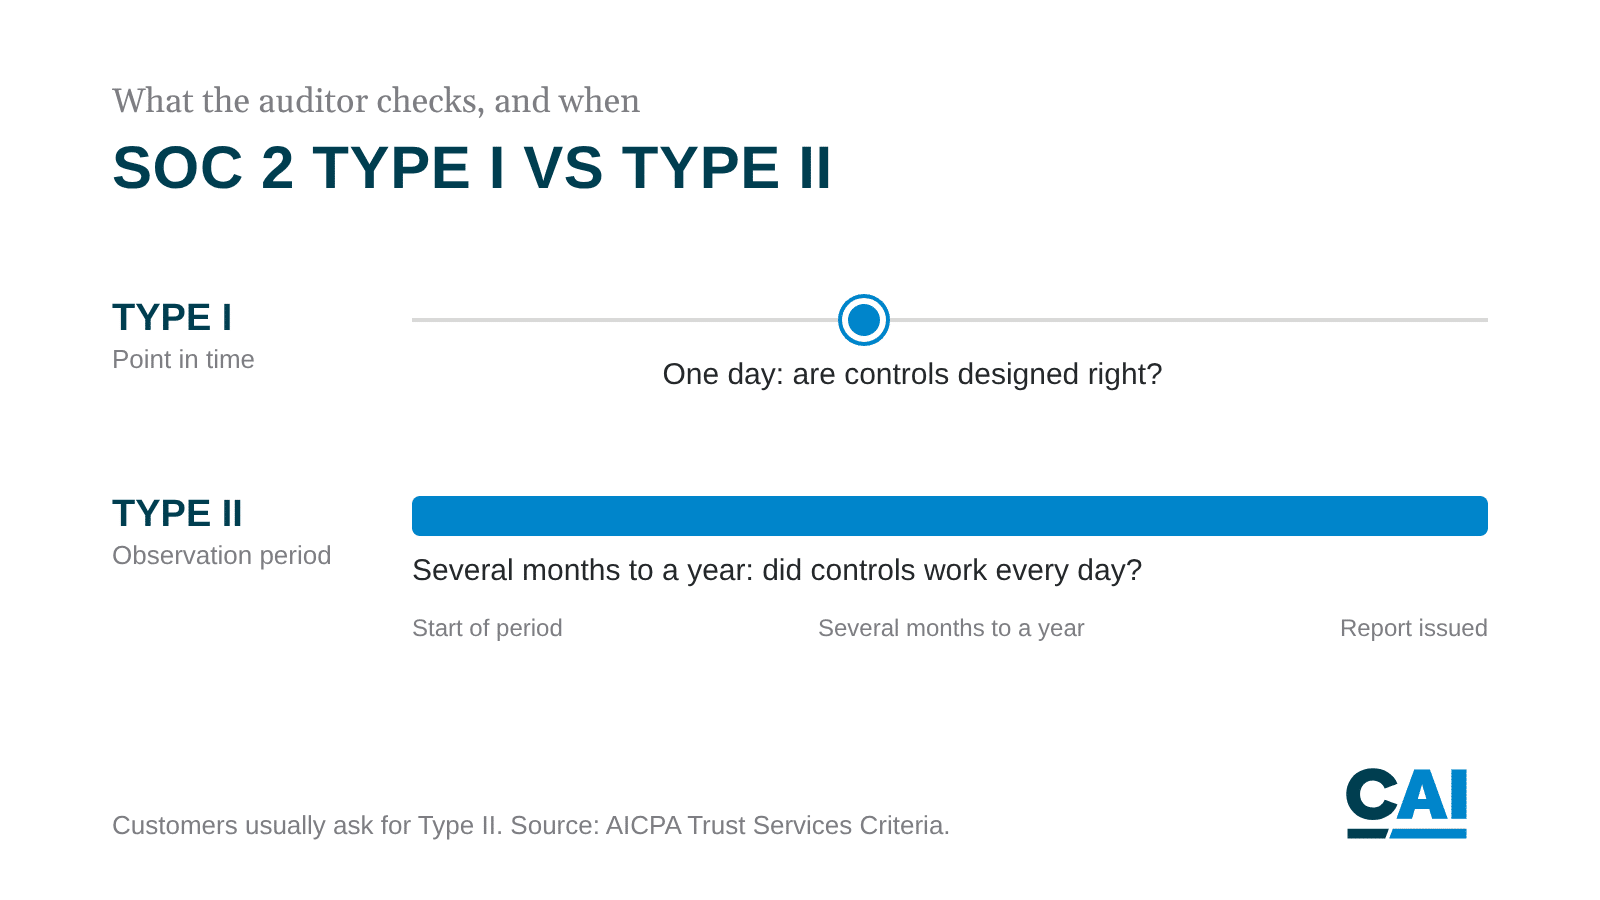
- Typ I vs. Typ II: Bei Typ I wird überprüft, ob die Kontrollen an einem einzelnen Tag korrekt ausgelegt sind. Bei Typ II wird überprüft, ob sie über einen Beobachtungszeitraum hinweg – in der Regel mehrere Monate bis zu einem Jahr – funktioniert haben. Kunden wünschen sich Typ II.
- Nachweis: Der Prüfer überprüft stichprobenartig die Nachweise für jede Kontrollmaßnahme. Eine schriftliche Richtlinie reicht nicht aus. Sie müssen nachweisen, dass Ihr Team diese befolgt hat.
- Jedes Jahr: Die Prüfung wird jährlich wiederholt, und etwaige Mängel werden im Bericht aufgeführt.
Was der Wirtschaftsprüfer prüft
- Zugriffsverwaltung: Wer hat Zugriff auf welche Systeme, Prinzip der geringsten Berechtigungen, Multi-Faktor-Authentifizierung und regelmäßige Überprüfung der Zugriffsrechte.
- Verschlüsselung von Daten während der Übertragung und im Ruhezustand.
- Änderungsmanagement: Code-Review, Freigaben und kontrollierte Bereitstellung, damit niemand ungeprüfte Änderungen in die Produktion überträgt.
- Überwachung und Protokollierung mit Warnmeldungen, auf die jemand reagiert.
- Schwachstellenmanagement: Schwachstellen innerhalb festgelegter Zeiträume aufspüren und beheben.
- Reaktion auf Vorfälle: ein dokumentierter Plan, den Ihr Team bereits einstudiert hat.
- Risiko-, Lieferanten- und Personal-Kontrollen: Risikobewertungen, Überprüfung von Drittanbietern, Hintergrundüberprüfungen, Sicherheitsschulungen und Offboarding.
Gerade diese letzte Gruppe ist für die Teams vor Ort oft eine Überraschung. Selbst eine interne App, die von zwei Entwicklern erstellt wurde, erfordert Sicherheitsüberprüfungen durch den Anbieter für die Cloud-Dienste, auf denen sie läuft. Und wenn einer dieser Entwickler das Unternehmen verlässt, benötigen Sie einen dokumentierten Nachweis darüber, dass sein Zugriffsrecht entzogen wurde.
Was sind Penetrationstests und worin unterscheiden sie sich von einem Schwachstellenscan?
Ein Penetrationstest ist ein autorisierter Angriff auf die eigenen Systeme. Unabhängige Sicherheitsspezialisten versuchen, sich so Zugang zu verschaffen, wie es ein echter Krimineller tun würde. Der Test beantwortet eine Frage: Wenn es jemand wirklich versuchen würde, wie weit käme er dann?
Ein Penetrationstest ist kein Schwachstellenscan. Ein Scanner läuft automatisch ab und listet bekannte Schwachstellen auf. Penetrationstester verknüpfen Schwachstellen miteinander, nutzen sie aus und zeigen die Auswirkungen auf das Unternehmen auf, beispielsweise den Zugriff auf Kundendaten oder den Zugriff von einem System auf ein anderes.
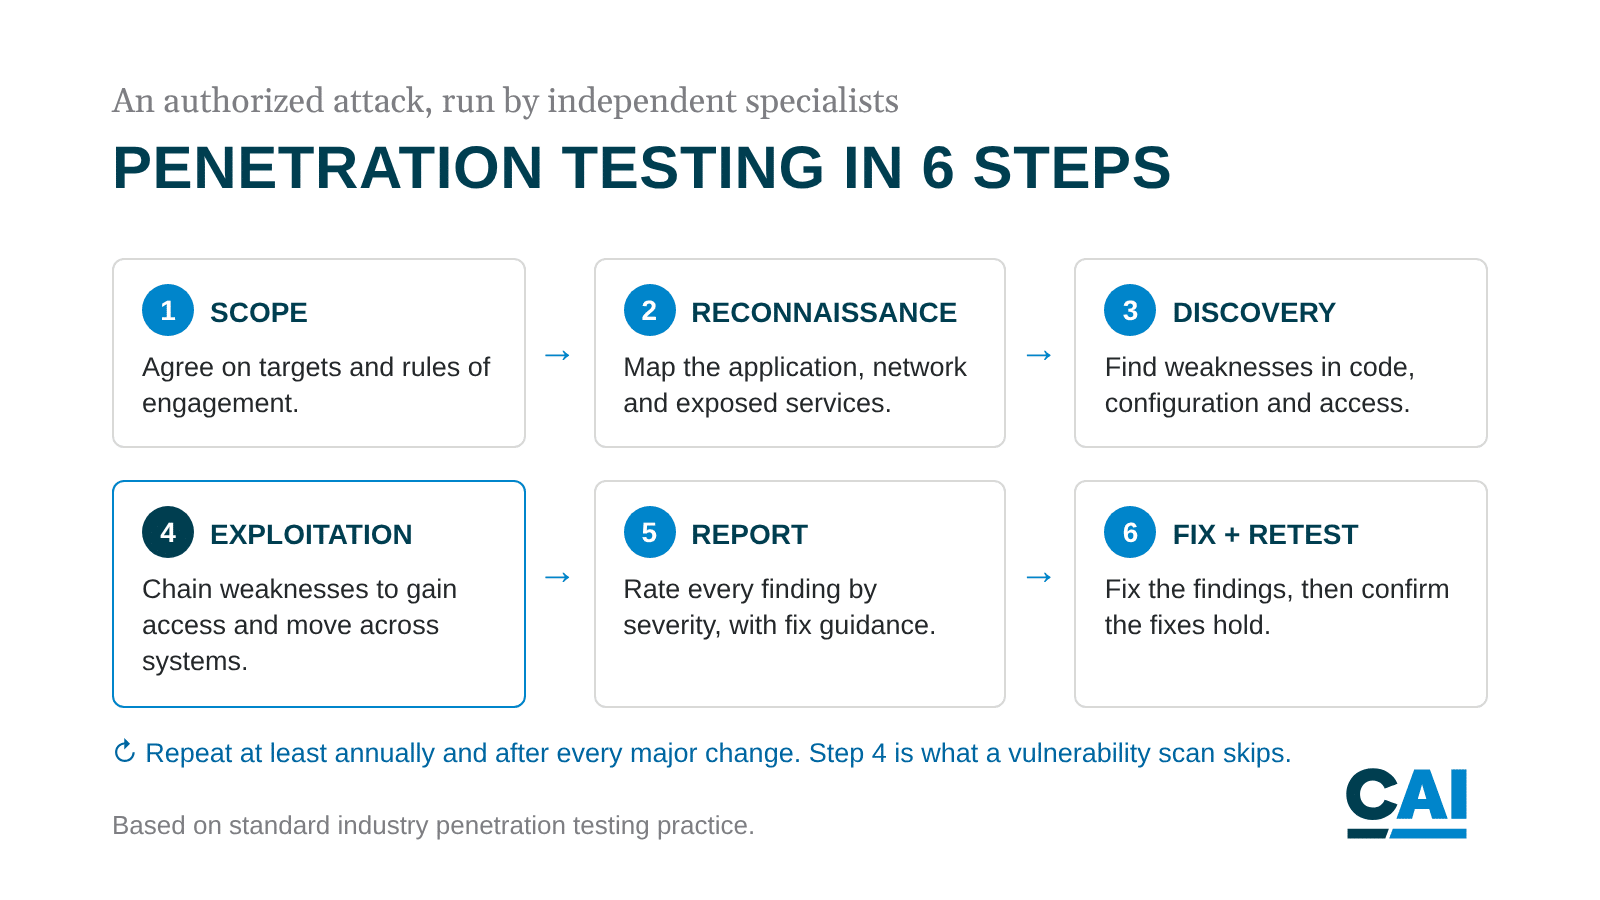
Ein typischer Test läuft in sechs Schritten ab:
- Geltungsbereich: Einigung auf Ziele und Einsatzregeln.
- Erkundung: Erfassen Sie die Anwendung, das Netzwerk und die exponierten Dienste.
- Ermittlung: Schwachstellen in Code, Konfiguration und Zugriffsrechten aufdecken.
- Ausnutzung: Sie werden genutzt, um Zugriff zu erlangen, Berechtigungen zu erweitern und sich zwischen Systemen zu bewegen.
- Bericht: Bewerten Sie jeden Befund nach Schweregrad und geben Sie Hinweise zur Behebung.
- Beheben und erneut testen: Beheben Sie die festgestellten Mängel und überprüfen Sie anschließend, ob die Korrekturen Bestand haben.
Die Tests umfassen das externe Netzwerk, das interne Netzwerk, Webanwendungen, APIs, die Cloud-Konfiguration und manchmal auch die Mitarbeiter mittels Social Engineering. Unabhängigkeit ist wichtig, da das Team, das ein System entwickelt hat, blinde Flecken in Bezug auf dieses System hat. Bei Software, die sich häufig ändert, kann jede neue Version eine Sicherheitslücke wieder aufreißen.
Wie Sicherheit die Abwägung zwischen „Build“ und „Buy“ bei Software verändert
Wenn Sie die Sicherheitsmaßnahmen intern aufbauen, liegt die gesamte Verantwortung für das Sicherheitsprogramm jedes Jahr bei Ihrem Werk: ein Kontrollrahmen, die Erfassung von Nachweisen, ein unabhängiger Prüfer, ein Anbieter für Penetrationstests und die Ingenieure, die die festgestellten Mängel beheben.
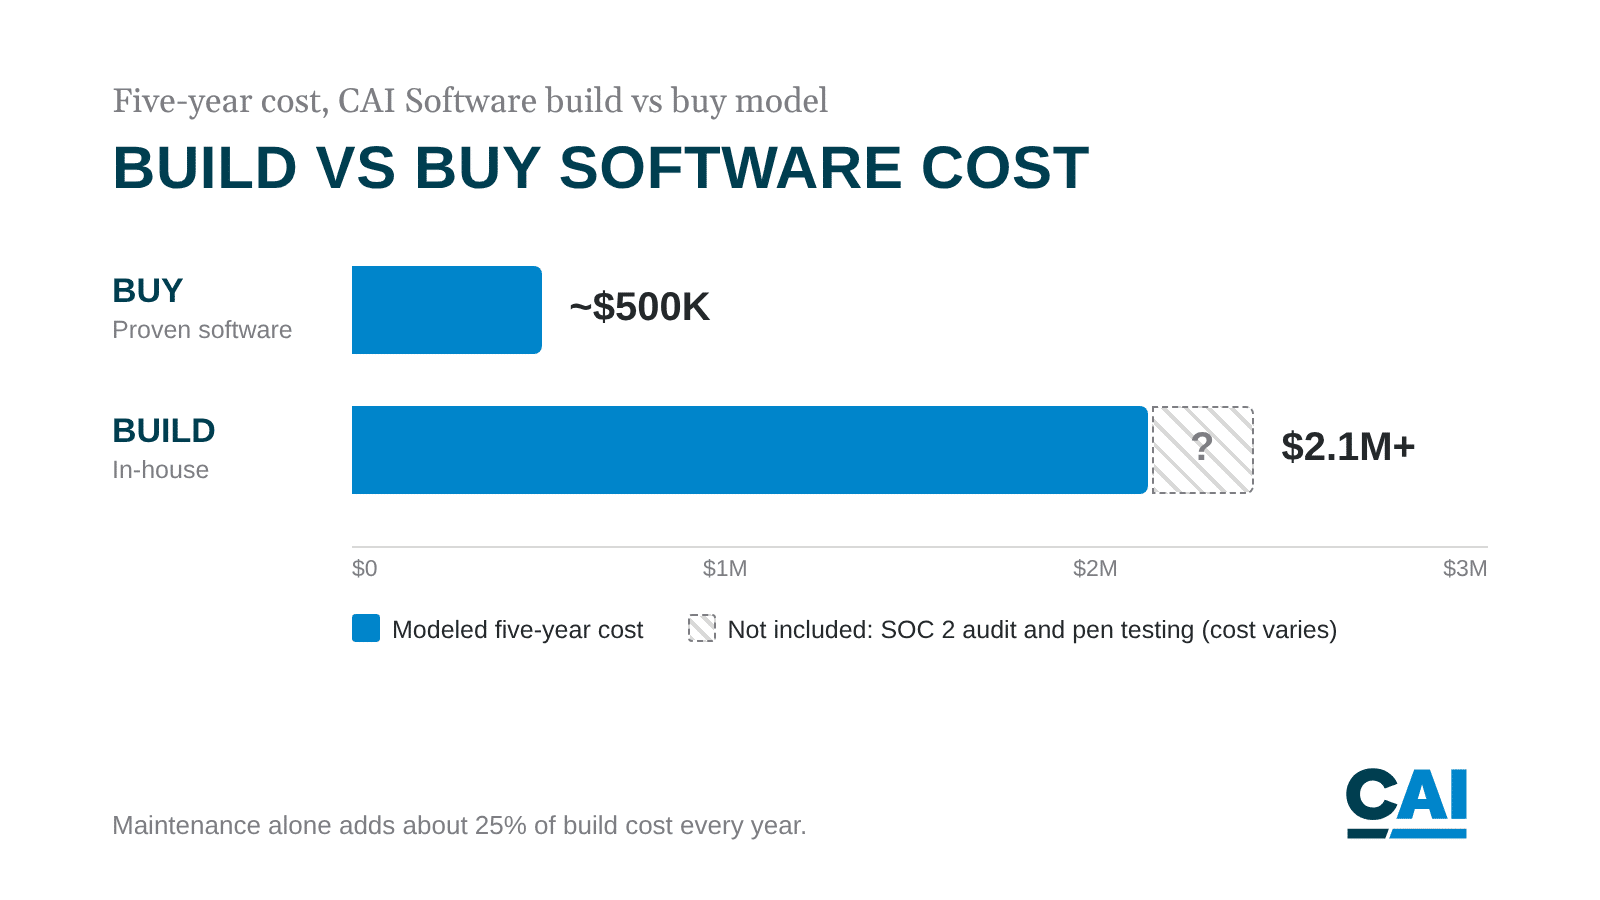
Diese Kosten kommen noch zu den Entwicklungskosten selbst hinzu. Unser „Build-vs.-Buy“-Modell beziffert die Kosten über einen Zeitraum von fünf Jahren auf knapp 500.000 Dollar für den Kauf bewährter Software gegenüber mehr als 2,1 Millionen Dollar für die Eigenentwicklung. In dieser Entwicklungssumme sind jedoch weder ein Audit noch ein Penetrationstest-Programm enthalten. Allein die Wartung kostet jährlich etwa 25 % der Entwicklungskosten. Gleichzeitig scheitern laut der unserem Modell zugrunde liegenden Branchenstudie 66 % der Softwareprojekte oder geraten in ernsthafte Schwierigkeiten.
Selber bauen oder kaufen? Ein Sicherheitscheck in drei Fragen
- Können Sie das Sicherheitsprogramm über die gesamte Lebensdauer der Software personell besetzen? Sie benötigen einen Verantwortlichen für die SOC-2-Nachweise, ein Budget für einen externen Prüfer und Penetrationstester sowie Techniker, die termingerecht Patches installieren können. Falls nicht, sollten Sie die Lösung kaufen.
- Werden Kunden oder Ihr IT-Team einen SOC-2-Bericht verlangen? Wenn die Software mit Kundendaten, Bestellungen oder Qualitätsaufzeichnungen in Berührung kommt, müssen Sie mit dieser Frage rechnen. Wenn Sie sich eine jährliche Prüfung nicht leisten können, kaufen Sie bei einem Anbieter, der bereits über einen solchen Bericht verfügt.
- Ist der Arbeitsablauf wirklich einzigartig für Ihr Werk? Entwickeln Sie ihn nur dann selbst, wenn es kein vergleichbares Produkt gibt und der Vorteil es wert ist, sich über Jahre hinweg Sicherheit zu verschaffen. Andernfalls kaufen Sie eine Lösung und lassen Sie Ihre Ingenieure den Prozess optimieren, nicht die Plattform.
Faustregel: Bauen Sie nur, wenn Sie alle drei Fragen mit „Ja“ beantworten können. Jedes „Nein“ spricht für den Kauf.
Wie CAI Software mit Sicherheit umgeht
Parsable verfügt über eine SOC-2-Typ-II-Bescheinigung und lässt sich jährlich neu zertifizieren. Sowohl Parsable als auch PlanetTogether unterziehen sich regelmäßig Penetrationstests. Wir beauftragen Spezialisten damit, unsere eigene Software anzugreifen, sodass Schwachstellen von den von uns beauftragten Personen und nicht von Kriminellen aufgedeckt werden. SOC-2-Berichte stehen Kunden im Rahmen einer Vertraulichkeitsvereinbarung (NDA) zur Verfügung.
Nächster Schritt: Fordern Sie unseren SOC-2-Bericht an oder vereinbaren Sie eine „Build vs. Buy“-Analyse für Ihre Werke.
Häufig gestellte Fragen
Ist es sicherer, Fertigungssoftware selbst zu entwickeln oder zu kaufen?
Für die meisten Hersteller ist der Kauf die sicherere Variante. Ein etablierter Anbieter führt bereits ein SOC-2-Typ-II-Audit, unabhängige Penetrationstests und einen Patch-Prozess durch und verteilt diese Kosten auf viele Kunden. Ein Werk, das die Software selbst entwickelt, muss dasselbe Programm jedes Jahr allein finanzieren und mit Personal ausstatten – und zwar so lange, wie die Software im Einsatz ist.
Was ist der Unterschied zwischen SOC 2 Typ I und Typ II?
Bei Typ-I-Prüfungen wird an einem einzigen Tag überprüft, ob die Sicherheitskontrollen korrekt konzipiert sind. Bei Typ-II-Prüfungen wird überprüft, ob diese Kontrollen über einen Beobachtungszeitraum hinweg – in der Regel mehrere Monate bis zu einem Jahr – tatsächlich funktioniert haben. Kunden und IT-Teams verlangen in der Regel Typ-II-Prüfungen, da diese eine nachhaltige Umsetzung belegen und nicht nur einen schriftlichen Plan.
Wie oft sollte Software einem Penetrationstest unterzogen werden?
Die meisten Unternehmen führen mindestens einmal im Jahr einen Penetrationstest durch und wiederholen diesen nach größeren Änderungen, wie beispielsweise einer neuen Integration oder einer Cloud-Migration. Software, die häufig aktualisiert wird, muss häufiger getestet werden, da mit jedem neuen Release erneut Sicherheitslücken entstehen können. Beauftragen Sie ein unabhängiges Unternehmen, da das Team, das das System entwickelt hat, blinde Flecken hat.
Ist ein Schwachstellenscan dasselbe wie ein Penetrationstest?
Nein. Ein Schwachstellenscan läuft automatisiert ab und listet bekannte Schwachstellen auf. Bei einem Penetrationstest greifen Fachleute darauf zurück, Schwachstellen miteinander zu verknüpfen, sie auszunutzen und die tatsächlichen geschäftlichen Auswirkungen aufzuzeigen, beispielsweise den Zugriff auf Kundendaten oder den Wechsel zwischen Systemen. Scans sind zwischen den Tests nützlich, ersetzen diese jedoch nicht.
Wie viel kostet es, eigene Software zu entwickeln, im Vergleich zum Kauf einer fertigen Software?
Nach dem „Build vs. Buy“-Modell von CAI Software belaufen sich die Kosten über einen Zeitraum von fünf Jahren auf knapp 500.000 US-Dollar für den Kauf bewährter Software gegenüber 2,1 Millionen US-Dollar oder mehr für die Eigenentwicklung. In dieser Schätzung für die Eigenentwicklung sind weder ein SOC-2-Audit noch ein Penetrationstest-Programm enthalten. Allein die Wartungskosten belaufen sich jedes Jahr auf etwa 25 % der Entwicklungskosten.
Quellen
- Seite zur Einhaltung der Vorschriften bei CAI Software
- Ransomware-Angriff auf Coca-Cola Fairlife, Supply Chain Dive
- Verluste durch Cyberangriff auf JLR, Business Today
- Die Zahlen zu Kosten, Wartung und Ausfällen stammen aus dem „Build-vs.-Buy“-Modell von CAI Software, das sich auf McKinsey/Oxford, die Linux Foundation und den CHAOS-Bericht der Standish Group stützt.
- Die Beschreibungen zu SOC 2 und Penetrationstests entsprechen den AICPA-Standards und der branchenüblichen Praxis.