La réponse en bref
Développer votre propre logiciel rend votre usine responsable de sa sécurité. Les clients exigeront un rapport SOC 2 Type II, ce qui implique un audit annuel réalisé par un cabinet d'experts-comptables agréé. Vous devrez également faire réaliser des tests d'intrusion indépendants au moins une fois par an et après chaque modification majeure, et disposer d'ingénieurs capables de corriger les failles identifiées par les testeurs. La plupart des fabricants ont tout intérêt à s'approvisionner auprès d'un fournisseur qui se charge déjà de tout cela.
Lorsqu'un fabricant développe son propre logiciel, il doit également mettre en place un programme de sécurité : un audit annuel, des tests d'intrusion indépendants et l'application constante de correctifs. Dans le cadre d'un choix entre « développer soi-même » et « acheter » un logiciel, ce programme représente le coût que la plupart des usines négligent. Voici en quoi consiste chaque élément et pourquoi la plupart des usines ne devraient pas s'en charger.
Pourquoi les fabricants sont-ils la cible des ransomwares ?
Les pirates s'en prennent aux fabricants car chaque heure d'arrêt coûte de l'argent, et cette pression rend une usine plus encline à céder. En juillet 2026, Coca-Cola a révélé avoir été victime d'une attaque par ransomware qui a interrompu la production dans ses usines Fairlife aux États-Unis. L'attaque subie par Jaguar Land Rover en 2025 aurait coûté 1,9 milliard de livres sterling et perturbé plus de 5 000 entreprises de sa chaîne d'approvisionnement.
Quelles sont les exigences d'un audit SOC 2 de type II ?
Le SOC 2 Type II est un audit indépendant qui prouve que vos contrôles de sécurité ont fonctionné pendant plusieurs mois, et pas seulement sur le papier. Il est réalisé par un cabinet d'experts-comptables agréé, qui vérifie chaque contrôle à l'aide de pièces justificatives. Ce n'est pas un certificat que l'on peut acheter.
- Référentiel : les critères relatifs aux services de confiance de l'AICPA. Chaque audit porte sur la sécurité. Vous y ajoutez la disponibilité, la confidentialité, l'intégrité du traitement et la protection de la vie privée en fonction du périmètre de votre audit.
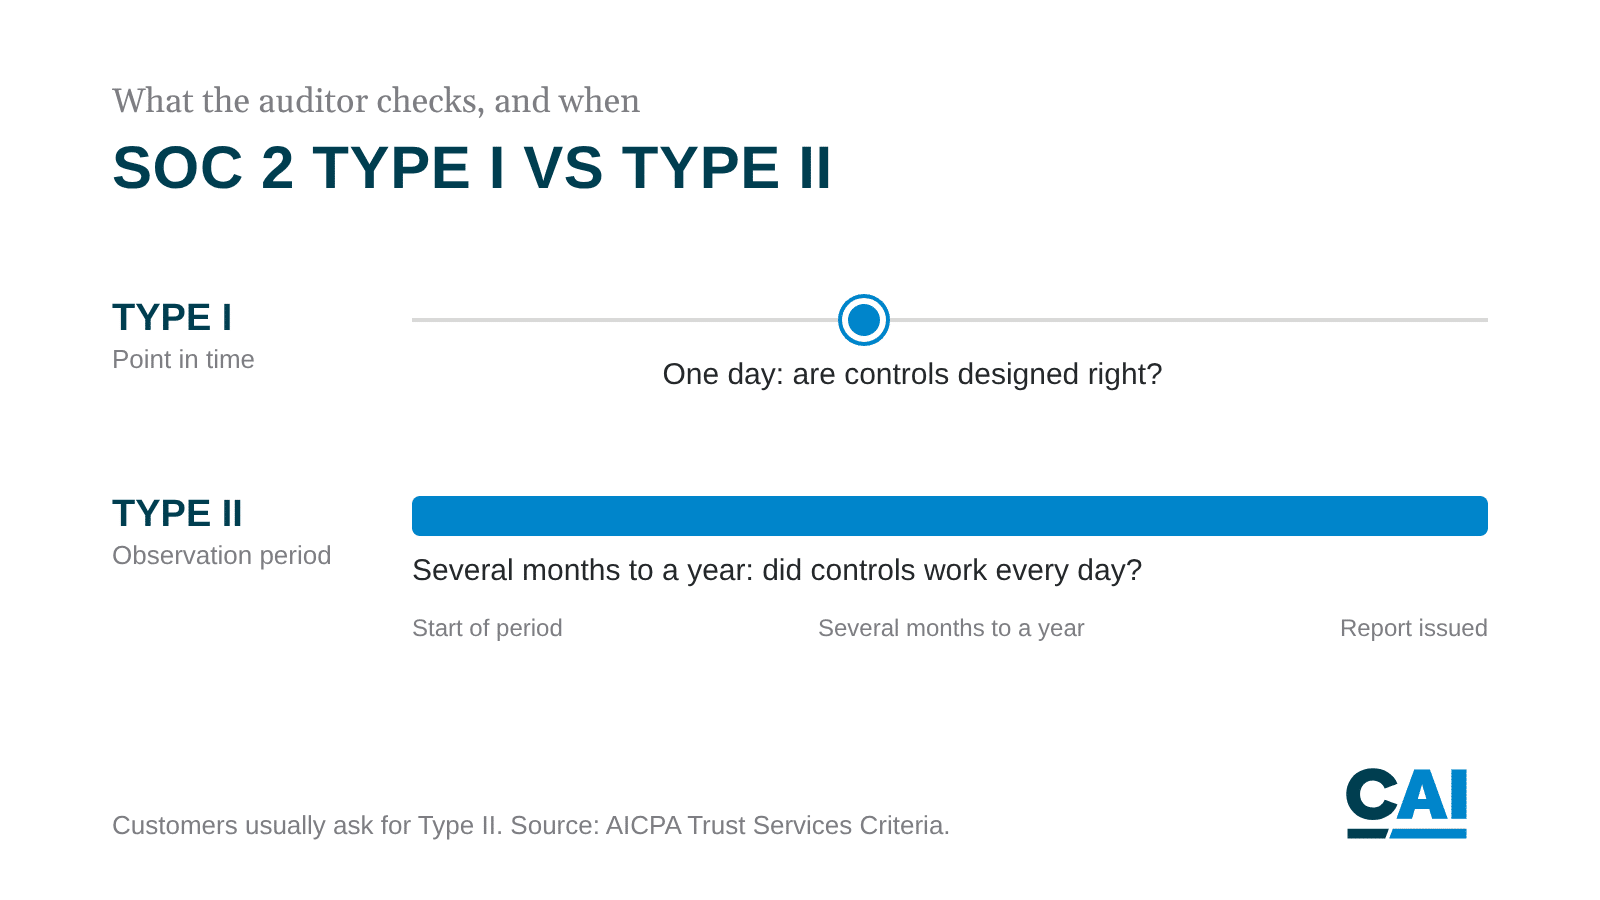
- Type I et Type II : le Type I vérifie que les contrôles ont été conçus correctement au cours d'une seule journée. Le Type II vérifie qu'ils ont fonctionné tout au long d'une période d'observation, qui s'étend généralement de plusieurs mois à un an. Les clients demandent le Type II.
- Preuves : l'auditeur procède à un échantillonnage des justificatifs pour chaque contrôle. Une politique écrite ne suffit pas. Vous devez démontrer que votre équipe l'a respectée.
- Chaque année : l'audit est renouvelé chaque année, et tout manquement est signalé dans le rapport.
Ce que l'auditeur vérifie
- Gestion des accès : qui peut accéder à quels systèmes, principe du moindre privilège, authentification multifactorielle et réévaluations régulières des accès.
- Chiffrement des données en transit et au repos.
- Gestion des changements : révision du code, validations et déploiement contrôlé, afin que personne ne déploie en production des modifications non révisées.
- Surveillance et journalisation, avec des alertes qui déclenchent une action de la part d'un intervenant.
- Gestion des vulnérabilités : identification et correction des failles dans des délais impartis.
- Réponse aux incidents : un plan documenté que votre équipe a mis en pratique lors d'exercices.
- Contrôles en matière de risques, de fournisseurs et de ressources humaines : évaluations des risques, vérification des fournisseurs tiers, vérification des antécédents, formation à la sécurité et procédures de départ.
Ce dernier point est souvent une source de surprise pour les équipes techniques. Même une application interne développée par deux ingénieurs doit faire l'objet d'audits par les fournisseurs des services cloud sur lesquels elle s'exécute. Et lorsqu'un de ces ingénieurs quitte l'entreprise, il faut disposer d'une preuve écrite attestant que ses droits d'accès ont bien été supprimés.
Qu'est-ce qu'un test d'intrusion, et en quoi diffère-t-il d'un scan de vulnérabilités ?
Un test d'intrusion consiste en une attaque autorisée contre vos propres systèmes. Des spécialistes indépendants de la sécurité tentent de s'introduire dans vos systèmes comme le ferait un véritable pirate. Ce test permet de répondre à une question : si quelqu'un s'y essayait réellement, jusqu'où pourrait-il aller ?
Un test d'intrusion n'est pas un scan de vulnérabilités. Un scanner s'exécute automatiquement et répertorie les failles connues. Les testeurs d'intrusion enchaînent ces failles, les exploitent et mettent en évidence leur impact sur l'activité, par exemple en accédant aux données clients ou en passant d'un système à un autre.
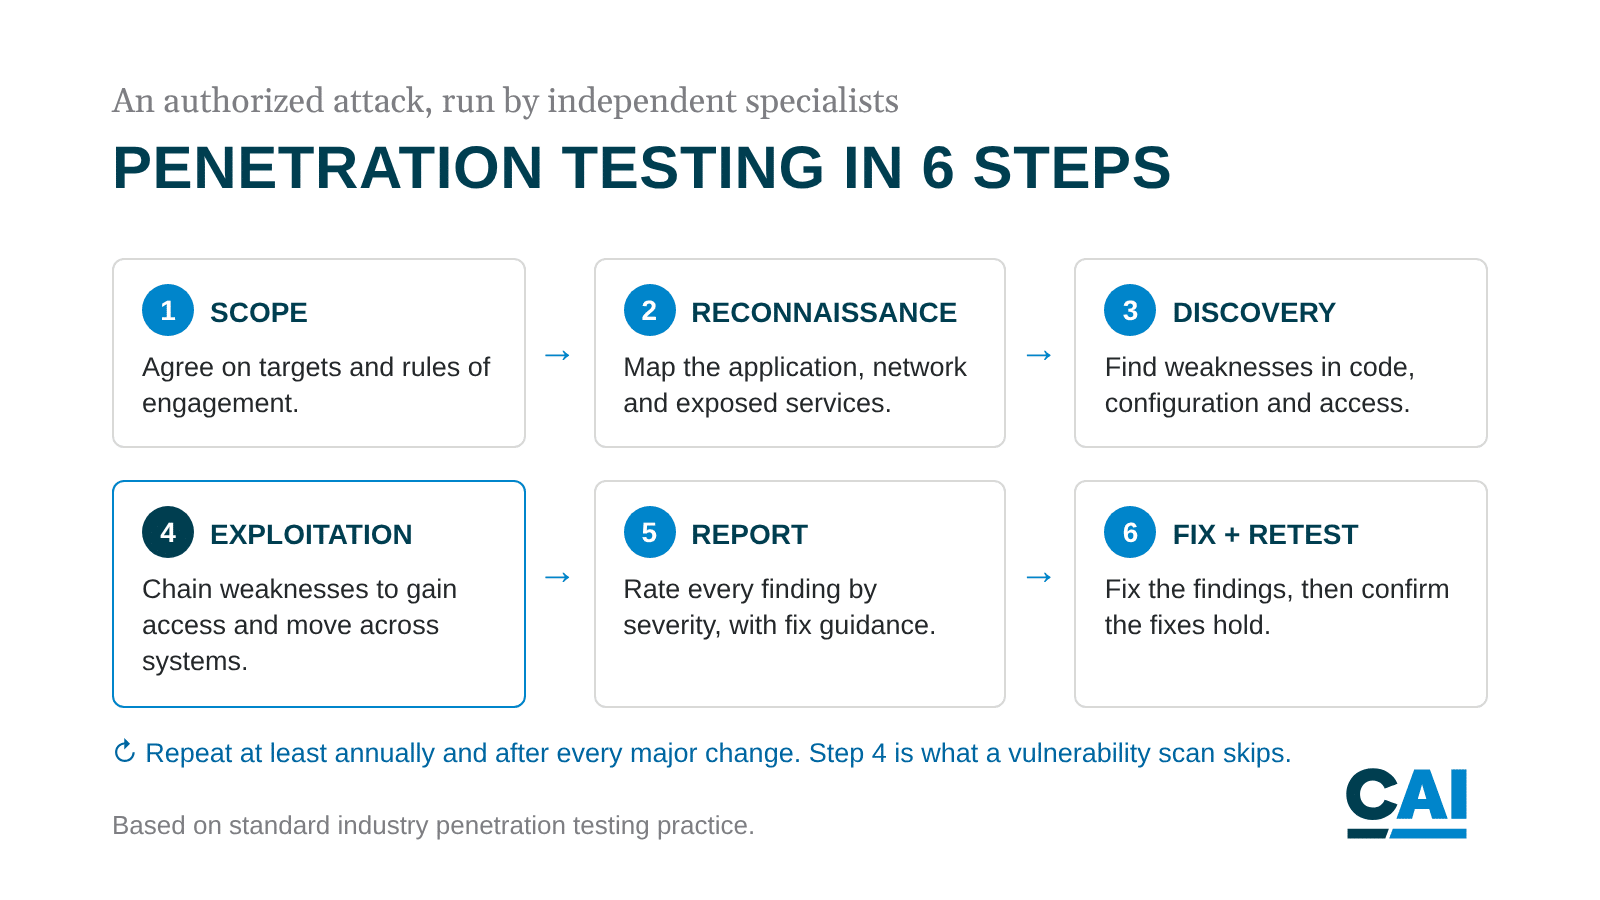
Un test type se déroule en six étapes :
- Portée : convenir des objectifs et des règles d'engagement.
- Reconnaissance : cartographier l'application, le réseau et les services exposés.
- Analyse : identification des failles dans le code, la configuration et les accès.
- Exploitation : les utiliser pour obtenir un accès, élever les privilèges et se déplacer d'un système à l'autre.
- Rapport : évaluer chaque anomalie en fonction de sa gravité, avec des recommandations pour y remédier.
- Corriger et refaire les tests : corrigez les anomalies constatées, puis vérifiez que les corrections sont efficaces.
Les tests portent sur le réseau externe, le réseau interne, les applications web, les API, la configuration cloud et, parfois, le personnel, par le biais de techniques d'ingénierie sociale. L'indépendance est essentielle, car l'équipe qui a développé un système présente des angles morts à son égard. Pour les logiciels qui évoluent fréquemment, chaque nouvelle version peut réouvrir une faille.
Comment la sécurité modifie le calcul entre « développer soi-même » et « acheter » un logiciel
En développant en interne, votre usine prend entièrement en charge le programme de sécurité, année après année : un cadre de contrôle, la collecte de preuves, un auditeur indépendant, un prestataire chargé des tests d'intrusion et les ingénieurs chargés de corriger les failles détectées.
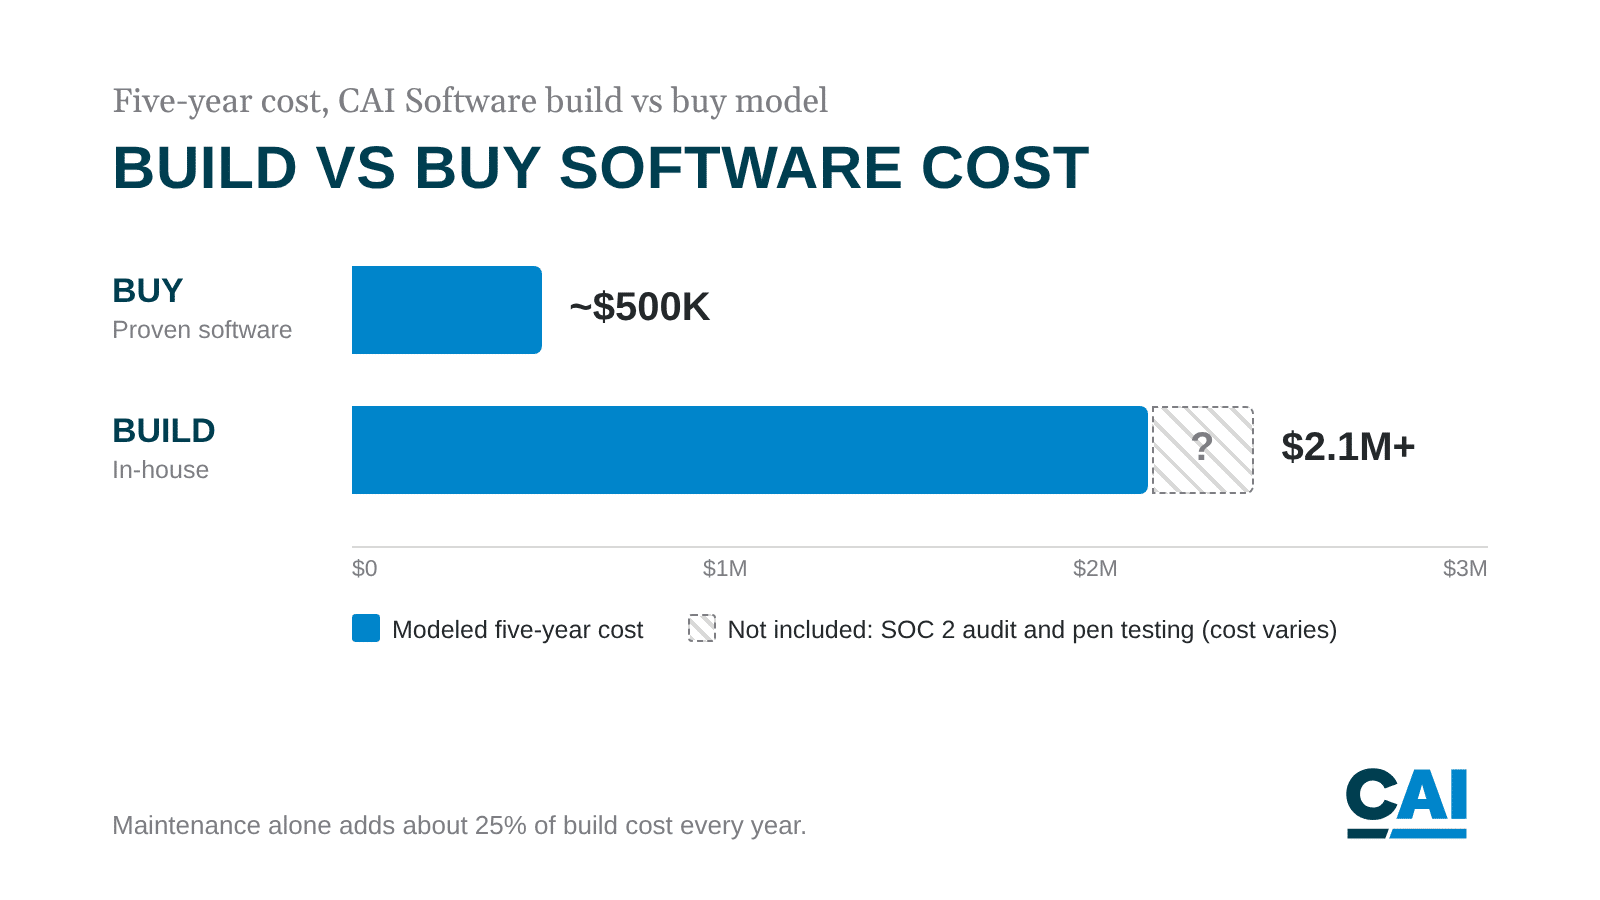
Ce coût s'ajoute à celui du développement proprement dit. Notre modèle « développer ou acheter » estime le coût sur cinq ans à près de 500 000 dollars pour l'achat d'un logiciel éprouvé, contre plus de 2,1 millions de dollars pour le développement. Mais ce chiffre ne tient pas compte d'un audit ni d'un programme de tests d'intrusion. La maintenance à elle seule représente environ 25 % du coût de développement chaque année. Par ailleurs, selon les études sectorielles sur lesquelles repose notre modèle, 66 % des projets logiciels échouent ou rencontrent de graves difficultés.
Faut-il construire ou acheter ? Un bilan de sécurité en trois questions
- Êtes-vous en mesure d'assurer la gestion du programme de sécurité pendant toute la durée de vie du logiciel ? Vous devez désigner un responsable chargé des preuves SOC 2, prévoir un budget pour un auditeur externe et des testeurs d'intrusion, ainsi que disposer d'ingénieurs disponibles pour appliquer les correctifs dans les délais impartis. Si ce n'est pas le cas, optez pour l'achat.
- Les clients ou votre équipe informatique vous demanderont-ils un rapport SOC 2 ? Si le logiciel traite des données clients, des commandes ou des dossiers qualité, attendez-vous à cette question. Si vous ne pouvez pas financer un audit annuel, optez pour un fournisseur qui dispose déjà de ce rapport.
- Ce workflow est-il vraiment propre à votre usine ? Ne le développez que s’il n’existe aucune solution équivalente sur le marché et si les avantages justifient d’investir dans la sécurité à long terme. Sinon, achetez-le et consacrez les efforts de vos ingénieurs au processus, et non à la plateforme.
Règle générale : ne construisez que si vous répondez « oui » aux trois questions. Si vous répondez « non » à l'une d'entre elles, il vaut mieux acheter.
Comment CAI Software gère la sécurité
Parsable détient une attestation SOC 2 de type II et renouvelle sa certification chaque année. Parsable et PlanetTogether font tous deux l'objet de tests d'intrusion réguliers. Nous rémunérons des spécialistes pour qu'ils s'attaquent à nos propres logiciels, afin que les failles soient détectées par des personnes que nous avons engagées, et non par des criminels. Les rapports SOC 2 sont mis à la disposition des clients dans le cadre d'un accord de confidentialité.
Prochaine étape : demandez notre rapport SOC 2 ou réservez une analyse « faire-soi-même ou acheter » pour vos usines.
Foire aux questions
Est-il plus sûr de développer soi-même ou d'acheter un logiciel de gestion de la production ?
Pour la plupart des fabricants, l'achat est plus sûr. Un fournisseur établi effectue déjà un audit SOC 2 de type II, des tests d'intrusion indépendants et un processus de correction des failles, et répartit ce coût entre de nombreux clients. Une usine qui développe ses propres solutions doit financer et doter en personnel ce même programme à elle seule, chaque année, tant que le logiciel est utilisé.
Quelle est la différence entre les normes SOC 2 de type I et de type II ?
Les contrôles de type I vérifient que les mesures de sécurité sont correctement conçues à un moment donné. Les contrôles de type II vérifient que ces mesures ont effectivement fonctionné tout au long d'une période d'observation, qui s'étend généralement de plusieurs mois à un an. Les clients et les équipes informatiques optent généralement pour le type II, car celui-ci atteste d'une mise en œuvre durable, et non pas seulement d'un plan sur papier.
À quelle fréquence faut-il effectuer des tests d'intrusion sur les logiciels ?
La plupart des entreprises réalisent un test d'intrusion au moins une fois par an, puis à nouveau après des changements majeurs, tels qu'une nouvelle intégration ou une migration vers le cloud. Les logiciels qui évoluent fréquemment nécessitent des tests plus réguliers, car chaque nouvelle version peut réouvrir une faille. Faites appel à un cabinet indépendant, car l'équipe qui a développé le système peut avoir des angles morts.
Un scan de vulnérabilités, c'est la même chose qu'un test d'intrusion ?
Non. Un scan de vulnérabilités est automatisé et recense les failles connues. Un test d'intrusion fait appel à des spécialistes qui enchaînent les failles, les exploitent et mettent en évidence l'impact réel sur l'activité, par exemple en accédant aux données clients ou en se déplaçant d'un système à l'autre. Les scans sont utiles entre deux tests, mais ils ne remplacent pas ces derniers.
Combien coûte le développement d'un logiciel sur mesure par rapport à son achat ?
Selon le modèle « développer ou acheter » de CAI Software, le coût sur cinq ans s'élève à près de 500 000 dollars pour l'achat d'un logiciel éprouvé, contre 2,1 millions de dollars ou plus pour le développement. Cette estimation du coût de développement n'inclut ni l'audit SOC 2 ni le programme de tests d'intrusion. À elle seule, la maintenance représente chaque année environ 25 % du coût de développement.
Sources
- Page consacrée à la conformité de CAI Software
- Attaque par ransomware contre Coca-Cola Fairlife, Supply Chain Dive
- Pertes liées à la cyberattaque contre JLR, Business Today
- Les chiffres relatifs aux coûts, à la maintenance et aux pannes proviennent du modèle « Build vs Buy » de CAI Software, qui s'appuie sur des études de McKinsey/Oxford, de la Linux Foundation et du rapport CHAOS du Standish Group.
- Les descriptions relatives à la norme SOC 2 et aux tests d'intrusion sont conformes aux normes de l'AICPA et aux pratiques courantes du secteur.