A resposta curta
Criar o seu próprio software torna a sua fábrica responsável pela segurança do mesmo. Os clientes irão solicitar um relatório SOC 2 Tipo II, o que implica uma auditoria anual realizada por uma empresa de contabilidade certificada. Também é necessário realizar testes de penetração independentes, pelo menos uma vez por ano e após alterações significativas, além de contar com engenheiros para corrigir as falhas detetadas pelos testadores. Para a maioria dos fabricantes, é mais vantajoso adquirir o software a um fornecedor que já trate de tudo isto.
Quando um fabricante desenvolve o seu próprio software, assume também um programa de segurança: uma auditoria anual, testes de ataque independentes e aplicação constante de correções. Na decisão entre desenvolver ou adquirir software, esse programa é o custo que a maioria das fábricas não tem em conta. Eis o que cada elemento implica e por que razão a maioria das fábricas não deve assumir essa responsabilidade.
Por que razão os fabricantes são alvo de ransomware?
Os atacantes visam os fabricantes porque cada hora de inatividade custa dinheiro, e essa pressão torna mais provável que uma fábrica acabe por pagar. Em julho de 2026, a Coca-Cola revelou um ataque de ransomware que suspendeu a produção nas suas instalações da Fairlife nos EUA. O ataque sofrido pela Jaguar Land Rover em 2025 terá custado, segundo relatos, 1,9 mil milhões de libras e afetado mais de 5 000 empresas na sua cadeia de abastecimento.
O que é que uma auditoria SOC 2 Tipo II exige?
O SOC 2 Tipo II é uma auditoria independente que comprova que os seus controlos de segurança funcionaram ao longo de vários meses, e não apenas no papel. É realizada por uma empresa de contabilidade certificada, que verifica cada controlo com base em provas concretas. Não se trata de um certificado que se possa comprar.
- Referencial: Os Critérios de Serviços de Confiança da AICPA. Todas as auditorias abrangem a segurança. Acrescenta-se a disponibilidade, a confidencialidade, a integridade do processamento e a privacidade, conforme exigido pelo âmbito da auditoria.
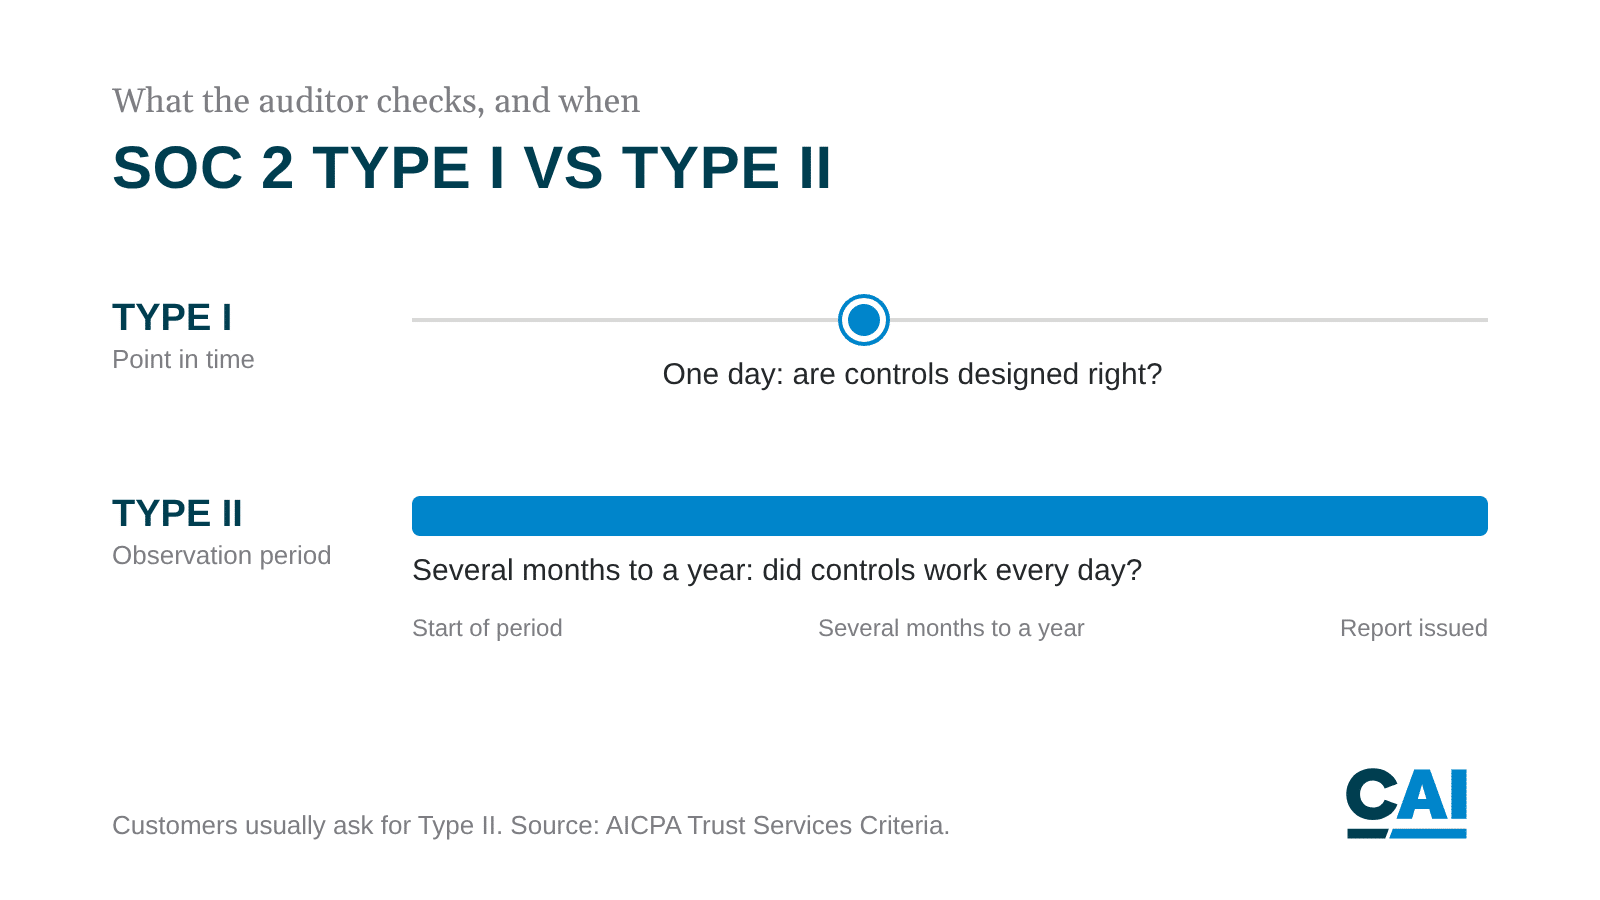
- Tipo I vs. Tipo II: O Tipo I verifica se os controlos foram concebidos corretamente num único dia. O Tipo II verifica se funcionaram ao longo de um período de observação, normalmente de vários meses a um ano. Os clientes solicitam o Tipo II.
- Provas: O auditor recolhe provas para cada controlo. Não basta ter uma política por escrito. É necessário demonstrar que a sua equipa a cumpriu.
- Todos os anos: A auditoria repete-se anualmente e qualquer falha é indicada no relatório.
O que o auditor verifica
- Gestão de acessos: quem pode aceder a que sistemas, princípio do privilégio mínimo, autenticação multifator e revisões periódicas dos acessos.
- Encriptação de dados em trânsito e em repouso.
- Gestão de alterações: revisão de código, aprovações e implementação controlada, para que ninguém envie alterações não revistas para o ambiente de produção.
- Monitorização e registo, com alertas que levam a que alguém tome medidas.
- Gestão de vulnerabilidades: identificar e corrigir pontos fracos dentro de prazos definidos.
- Resposta a incidentes: um plano documentado que a sua equipa já ensaiou.
- Controlos de risco, de fornecedores e de recursos humanos: avaliações de risco, verificação de fornecedores externos, verificação de antecedentes, formação em segurança e processo de saída de colaboradores.
Esse último grupo é, muitas vezes, uma surpresa para as equipas das instalações. Mesmo uma aplicação interna desenvolvida por dois engenheiros necessita de revisões por parte dos fornecedores relativamente aos serviços na nuvem em que é executada. E quando um desses engenheiros sai da empresa, é necessário ter provas documentadas de que o seu acesso foi revogado.
O que é um teste de penetração e em que difere de uma análise de vulnerabilidades?
Um teste de penetração é um ataque autorizado aos seus próprios sistemas. Especialistas independentes em segurança tentam invadir os sistemas da mesma forma que um criminoso real o faria. O teste responde a uma pergunta: se alguém realmente tentasse, até onde conseguiria chegar?
Um teste de penetração não é uma análise de vulnerabilidades. Um scanner funciona automaticamente e identifica as vulnerabilidades conhecidas. Os especialistas em testes de penetração combinam essas vulnerabilidades, exploram-nas e demonstram o impacto na empresa, como, por exemplo, o acesso aos dados dos clientes ou a transição de um sistema para outro.
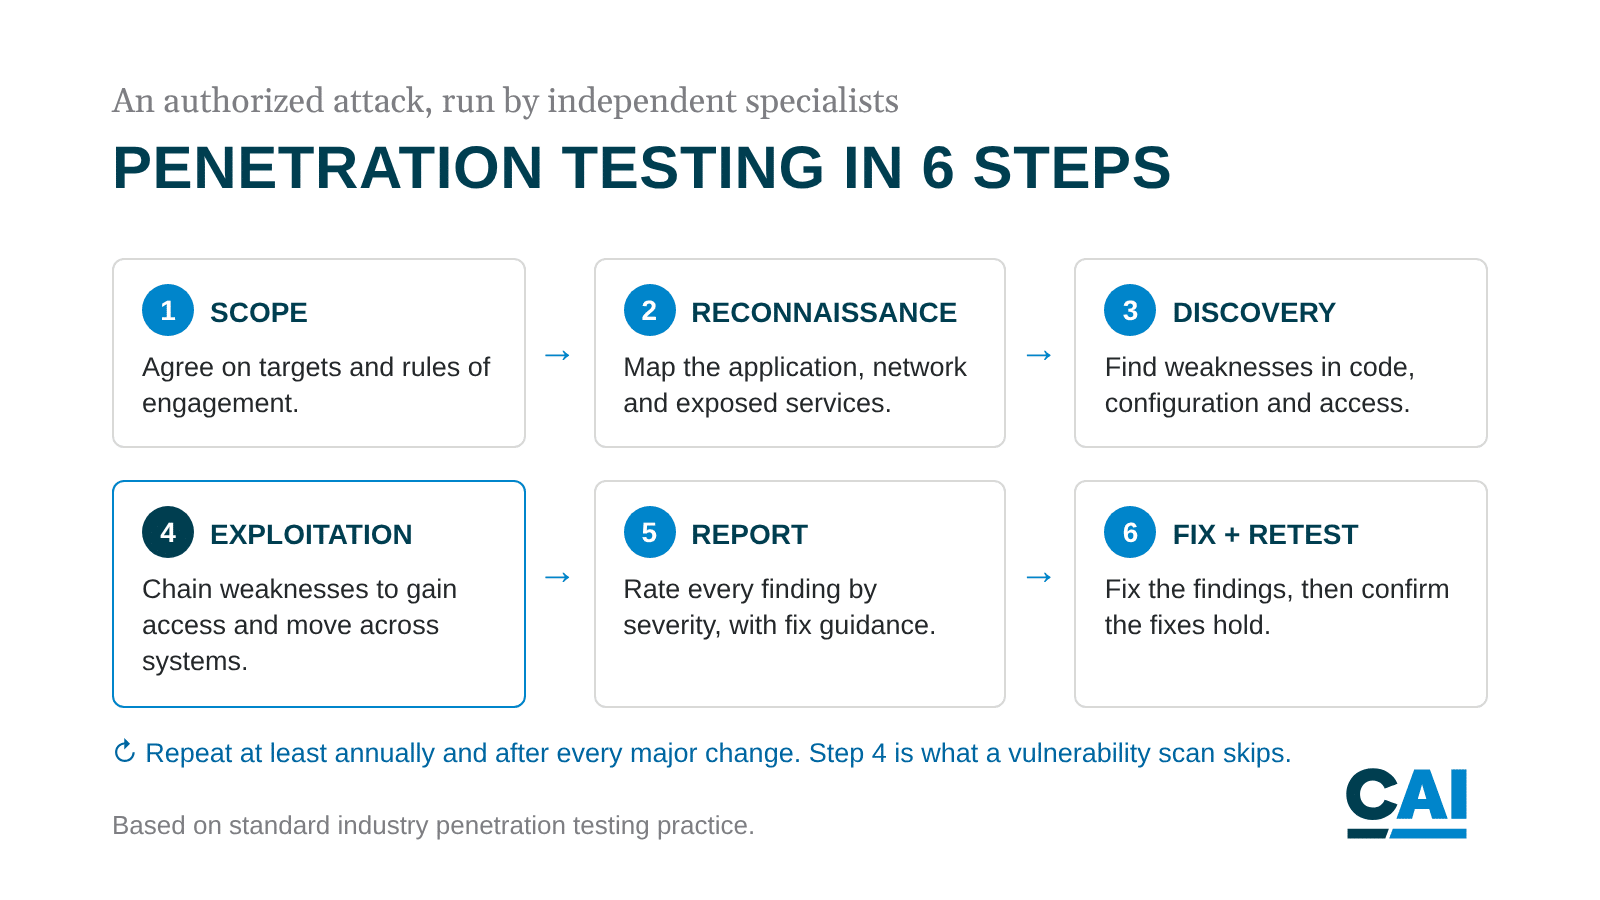
Um teste típico decorre em seis etapas:
- Âmbito: chegar a acordo sobre os objetivos e as regras de intervenção.
- Reconhecimento: mapear a aplicação, a rede e os serviços expostos.
- Detecção: identificar pontos fracos no código, na configuração e no acesso.
- Exploração: utilizá-las para obter acesso, escalar privilégios e deslocar-se entre sistemas.
- Relatório: classifique cada problema de acordo com a gravidade, com orientações para a correção.
- Corrigir e voltar a testar: corrigir as falhas detetadas e, em seguida, confirmar se as correções se mantêm.
Os testes abrangem a rede externa, a rede interna, as aplicações web, as APIs, a configuração na nuvem e, por vezes, o pessoal, através de engenharia social. A independência é importante, porque a equipa que criou um sistema tem pontos cegos em relação ao mesmo. No caso de software que sofre alterações frequentes, cada nova versão pode reabrir uma lacuna.
Como a segurança altera a equação entre desenvolver e adquirir software
Desenvolver internamente significa que a vossa fábrica é responsável por todo o programa de segurança, ano após ano: um quadro de controlo, a recolha de provas, um auditor independente, um prestador de serviços de testes de penetração e os engenheiros necessários para corrigir as falhas detetadas.
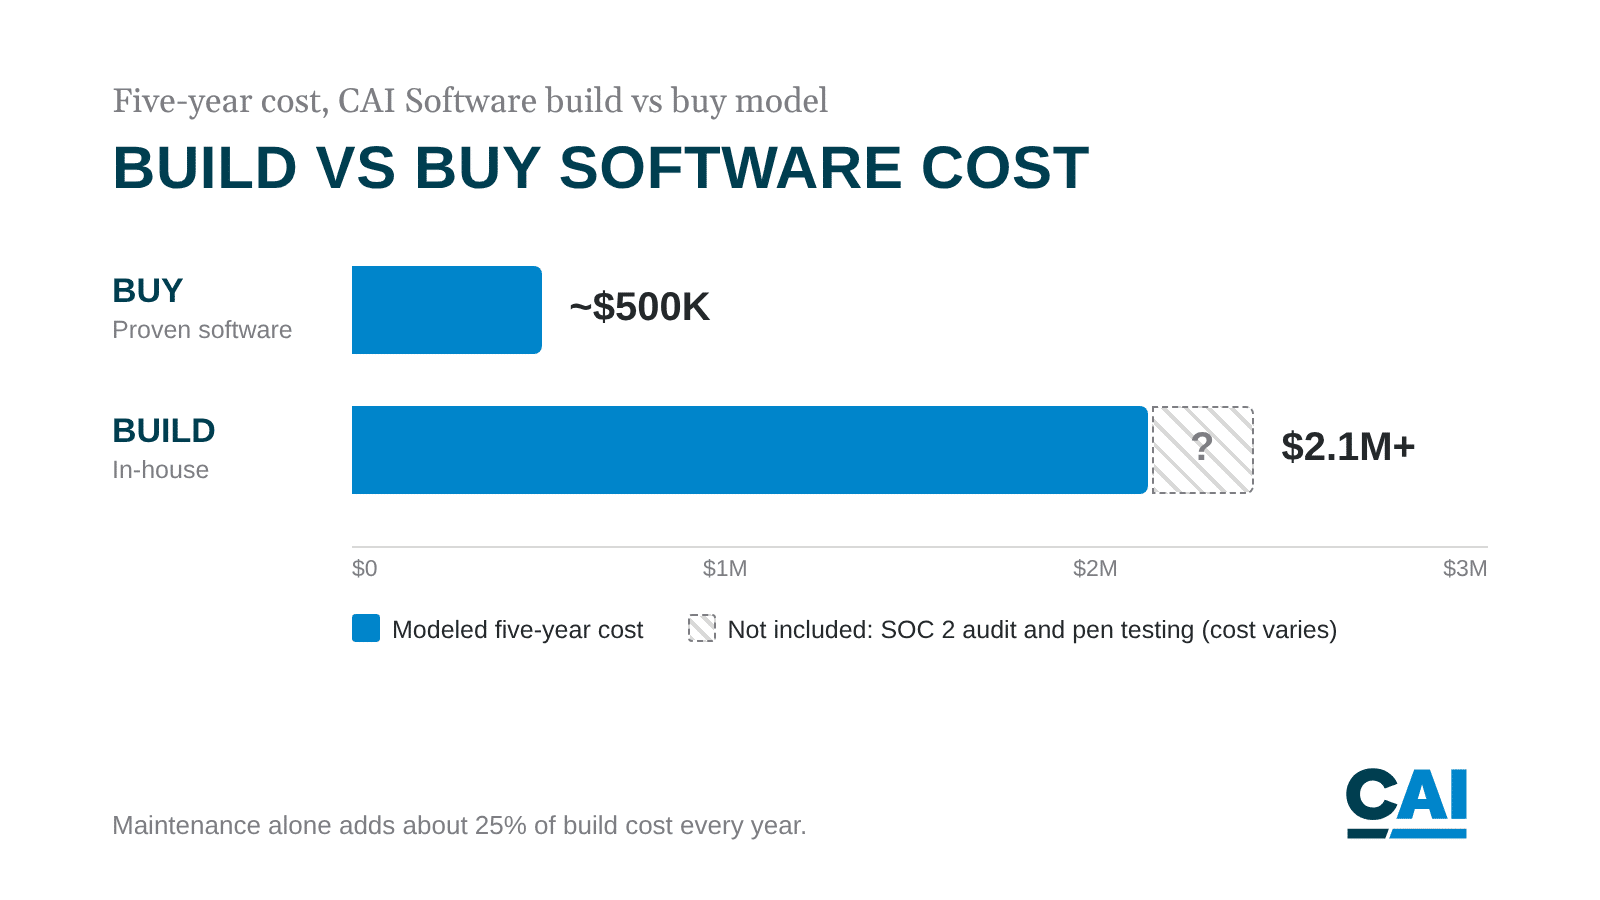
Esse custo vem somar-se ao próprio custo de desenvolvimento. O nosso modelo «desenvolver vs. comprar» aponta para um custo de cinco anos de cerca de 500 mil dólares na compra de software comprovado, contra mais de 2,1 milhões de dólares no desenvolvimento. No entanto, esse valor de desenvolvimento não inclui um programa de auditoria nem de testes de penetração. Só a manutenção representa cerca de 25% do custo de desenvolvimento por ano. Entretanto, 66% dos projetos de software falham ou enfrentam sérias dificuldades, de acordo com a investigação do setor em que se baseia o nosso modelo.
É melhor construir ou comprar? Uma verificação de segurança em três perguntas
- Consegue garantir pessoal para o programa de segurança durante todo o ciclo de vida do software? É necessário um responsável pelas evidências do SOC 2, um orçamento para um auditor externo e para especialistas em testes de penetração, bem como engenheiros disponíveis para aplicar correções dentro do prazo. Caso contrário, opte por adquirir o serviço.
- Será que os clientes ou a sua equipa de TI vão solicitar um relatório SOC 2? Se o software tiver acesso a dados de clientes, encomendas ou registos de qualidade, é provável que essa questão seja levantada. Se não tiver recursos para financiar uma auditoria anual, opte por um fornecedor que já disponha desse relatório.
- O fluxo de trabalho é realmente exclusivo da vossa fábrica? Só o devem desenvolver se não existir nenhum produto que o abranja e se a vantagem justificar a garantia de segurança durante anos. Caso contrário, comprem-no e dediquem os vossos engenheiros ao processo, não à plataforma.
Regra geral: só construa se responder «sim» às três perguntas. Qualquer resposta negativa indica que deve comprar.
Como a CAI Software lida com a segurança
A Parsable possui uma certificação SOC 2 Tipo II e renova-a anualmente. Tanto a Parsable como a PlanetTogether são submetidas a testes de penetração regulares. Contratamos especialistas para atacarem o nosso próprio software, para que as falhas sejam detetadas por pessoas que contratámos, e não por criminosos. Os relatórios SOC 2 estão disponíveis para os clientes ao abrigo de um acordo de confidencialidade (NDA).
Próximo passo: solicite o nosso relatório SOC 2 ou marque uma análise comparativa entre «construir» e «adquirir» para as suas fábricas.
Perguntas frequentes
Será mais seguro desenvolver ou adquirir software de produção?
Para a maioria dos fabricantes, comprar é mais seguro. Um fornecedor consolidado já realiza uma auditoria SOC 2 Tipo II, testes de penetração independentes e um processo de aplicação de correções, e distribui esse custo por vários clientes. Uma fábrica que desenvolve internamente tem de financiar e dotar de pessoal esse mesmo programa sozinha, todos os anos, enquanto o software estiver em funcionamento.
Qual é a diferença entre o SOC 2 Tipo I e o Tipo II?
A verificação do Tipo I verifica se os controlos de segurança foram concebidos corretamente num único dia. A verificação do Tipo II verifica se esses controlos funcionaram efetivamente ao longo de um período de observação, que normalmente varia entre vários meses e um ano. Os clientes e as equipas de TI costumam solicitar a verificação do Tipo II, pois esta comprova a prática sustentada, e não apenas um plano escrito.
Com que frequência se deve realizar um teste de penetração ao software?
A maioria das empresas realiza um teste de penetração pelo menos uma vez por ano e novamente após alterações significativas, tais como uma nova integração ou uma migração para a nuvem. O software que sofre alterações frequentes necessita de testes mais frequentes, uma vez que cada nova versão pode criar uma nova lacuna de segurança. Recorra a uma empresa independente, uma vez que a equipa que desenvolveu o sistema tem pontos cegos.
Uma análise de vulnerabilidades é o mesmo que um teste de penetração?
Não. Uma análise de vulnerabilidades é automatizada e identifica as falhas conhecidas. Um teste de penetração recorre a especialistas humanos que combinam essas falhas, as exploram e demonstram o impacto real nos negócios, como o acesso a dados de clientes ou a movimentação entre sistemas. As análises são úteis entre os testes, mas não substituem um teste de penetração.
Quanto custa desenvolver o seu próprio software em comparação com comprá-lo?
O modelo «desenvolver ou adquirir» da CAI Software aponta para um custo de cinco anos de cerca de 500 mil dólares na aquisição de software comprovado, em comparação com 2,1 milhões de dólares ou mais no desenvolvimento. Essa estimativa de desenvolvimento não inclui uma auditoria SOC 2 nem um programa de testes de penetração. Só a manutenção acrescenta cerca de 25 % do custo de desenvolvimento todos os anos.
Fontes
- Página de conformidade da CAI Software
- Ataque de ransomware à Coca-Cola Fairlife, Supply Chain Dive
- Perdas da JLR devido a um ciberataque, Business Today
- Os dados relativos aos custos, à manutenção e às falhas provêm do modelo «construir vs. comprar» da CAI Software, que cita a McKinsey/Oxford, a Linux Foundation e o Relatório CHAOS do Standish Group.
- As descrições relativas ao SOC 2 e aos testes de penetração refletem as normas da AICPA e as práticas do setor.