Det korte svaret
Når du bygger din egen programvare, gjør du anlegget ditt ansvarlig for sikkerheten. Kunder vil be om en SOC 2 Type II-rapport, som betyr en årlig revisjon av et lisensiert CPA-firma. Du trenger også uavhengig penetrasjonstesting minst én gang i året og etter større endringer, pluss ingeniører som kan rette opp det testerne finner. De fleste produsenter er bedre tjent med å kjøpe fra en leverandør som allerede gjør dette.
Når en produsent bygger sin egen programvare, tar de også på seg et sikkerhetsprogram: en årlig revisjon, uavhengig angrepstesting og konstant oppdatering. Ved en beslutning om å bygge kontra å kjøpe programvare, er det dette programmet kostnaden de fleste fabrikker utelater. Her er hva hver del innebærer, og hvorfor de fleste fabrikker ikke bør ta det på seg.
Hvorfor er produsenter et mål for løsepengevirus?
Angripere går etter produsenter fordi hver time med nedetid koster penger, og det presset gjør at en fabrikk er mer sannsynlig å betale. I juli 2026 avslørte Coca-Cola et løsepengevirusangrep som stanset produksjonen ved Fairlife-anleggene i USA. Jaguar Land Rovers angrep i 2025 skal ha kostet 1,9 milliarder pund og forstyrret mer enn 5000 selskaper i forsyningskjeden.
Hva krever en SOC 2 Type II-revisjon?
SOC 2 Type II er en uavhengig revisjon som beviser at sikkerhetskontrollene dine har fungert over flere måneder, ikke bare på papiret. Et lisensiert CPA-firma kjører den og tester hver kontroll mot bevis. Det er ikke et sertifikat du kan kjøpe.
- Rammeverk: AICPAs kriterier for tillitstjenester. Hver revisjon dekker sikkerhet. Du legger til tilgjengelighet, konfidensialitet, behandlingsintegritet og personvern etter behov.
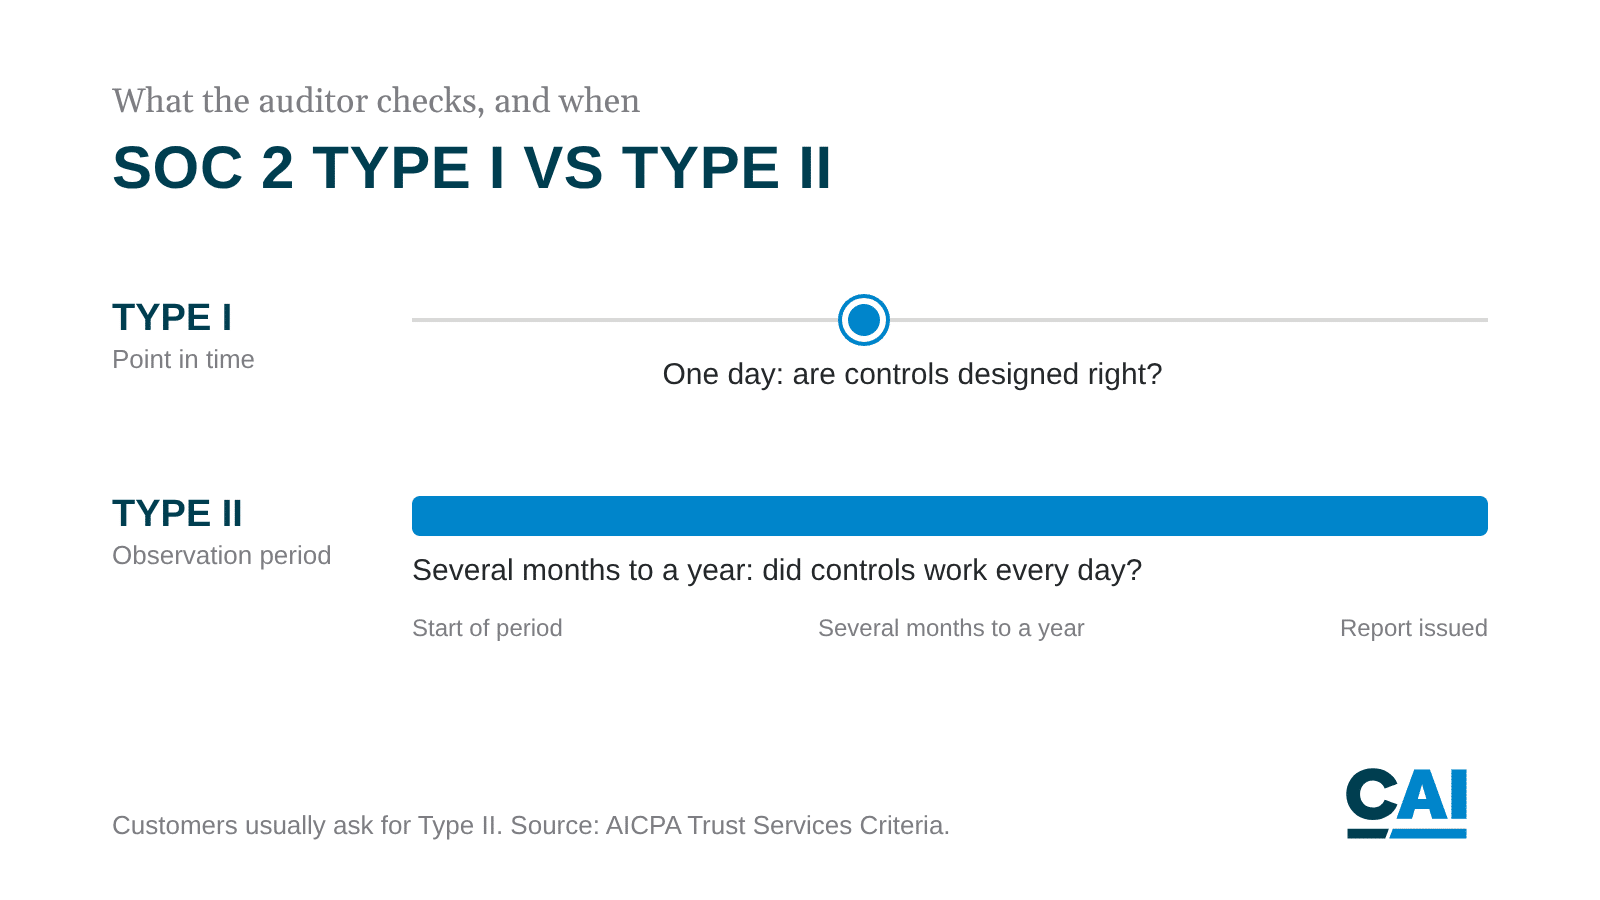
- Type I vs. Type II: Type I sjekker at kontrollene er riktig utformet på én enkelt dag. Type II sjekker at de fungerte over en observasjonsperiode, vanligvis flere måneder til et år. Kunder ber om Type II.
- Bevis: Revisoren tar prøver av bevis for hver kontroll. En skriftlig policy er ikke nok. Du må vise at teamet ditt fulgte den.
- Hvert år: Revisjonen gjentas årlig, og eventuelle avvik vises i rapporten.
Hva revisor tester
- Tilgangsstyring: hvem som kan nå hvilke systemer, færrest rettigheter, flerfaktorautentisering og regelmessige tilgangsgjennomganger.
- Kryptering av data under overføring og i ro.
- Endringshåndtering: kodegjennomgang, godkjenninger og kontrollert distribusjon, slik at ingen sender ureviderte endringer til produksjon.
- Overvåking og logging, med varsler som noen reagerer på.
- Sårbarhetshåndtering: å finne og utbedre svakheter innenfor fastsatte tidsrammer.
- Hendelsesrespons: en dokumentert plan teamet ditt har øvd inn.
- Risiko, leverandør- og HR-kontroller: risikovurderinger, screening av tredjepartsleverandører, bakgrunnssjekker, sikkerhetsopplæring og offboarding.
Den siste gruppen er ofte overraskelsen for fabrikkteamene. Selv en intern app bygget av to ingeniører trenger leverandørvurderinger for skytjenestene den kjører på. Og når en av disse ingeniørene slutter, trenger du dokumentert bevis på at tilgangen deres ble fjernet.
Hva er penetrasjonstesting, og hvordan er det forskjellig fra en sårbarhetsskanning?
En penetrasjonstest er et autorisert angrep på dine egne systemer. Uavhengige sikkerhetsspesialister prøver å bryte seg inn slik en ekte kriminell ville gjort. Testen svarer på ett spørsmål: hvis noen virkelig prøvde, hvor langt kunne de komme?
En penntest er ikke en sårbarhetsskanning. En skanner kjører automatisk og lister opp kjente svakheter. Penntestere kjeder svakheter sammen, utnytter dem og viser forretningsmessige konsekvenser, for eksempel å nå kundedata eller flytte fra ett system til et annet.
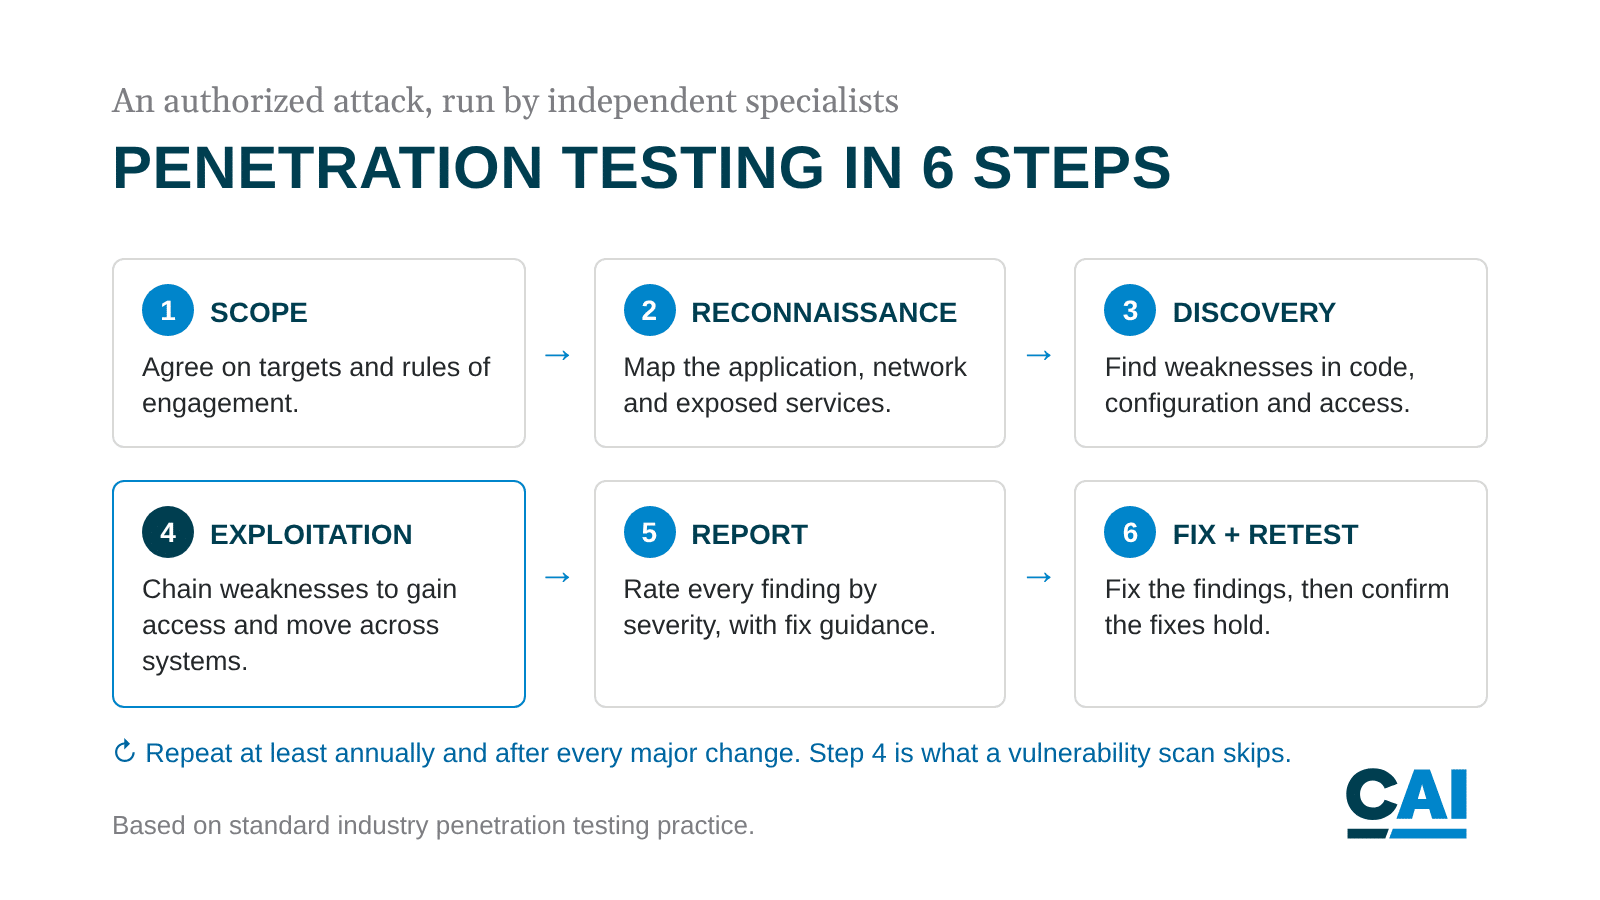
En typisk test kjøres i seks trinn:
- Omfang: bli enige om mål og regler for engasjement.
- Rekognosering: kartlegg applikasjonen, nettverket og eksponerte tjenester.
- Oppdagelse: finn svakheter i kode, konfigurasjon og tilgang.
- Utnyttelse: bruk dem til å få tilgang, eskalere rettigheter og bevege seg på tvers av systemer.
- Rapport: Vurder hvert funn etter alvorlighetsgrad, med veiledning om korrigering.
- Utbedre og test på nytt: Rett funnene, og bekreft deretter at rettelsene holder.
Tester dekker det eksterne nettverket, det interne nettverket, webapplikasjonen, API-ene, skykonfigurasjonen og noen ganger personalet gjennom sosial manipulering. Uavhengighet er viktig, fordi teamet som bygde et system har blindsoner rundt det. For programvare som endres ofte, kan hver utgivelse gjenoppstå et gap.
Hvordan sikkerhet endrer matematikken mellom å bygge og kjøpe programvare
Å bygge internt betyr at anlegget ditt eier hele sikkerhetsprogrammet hvert år: et kontrollrammeverk, bevisinnsamling, en uavhengig revisor, en leverandør av penntesting og ingeniører som fikser det de finner.
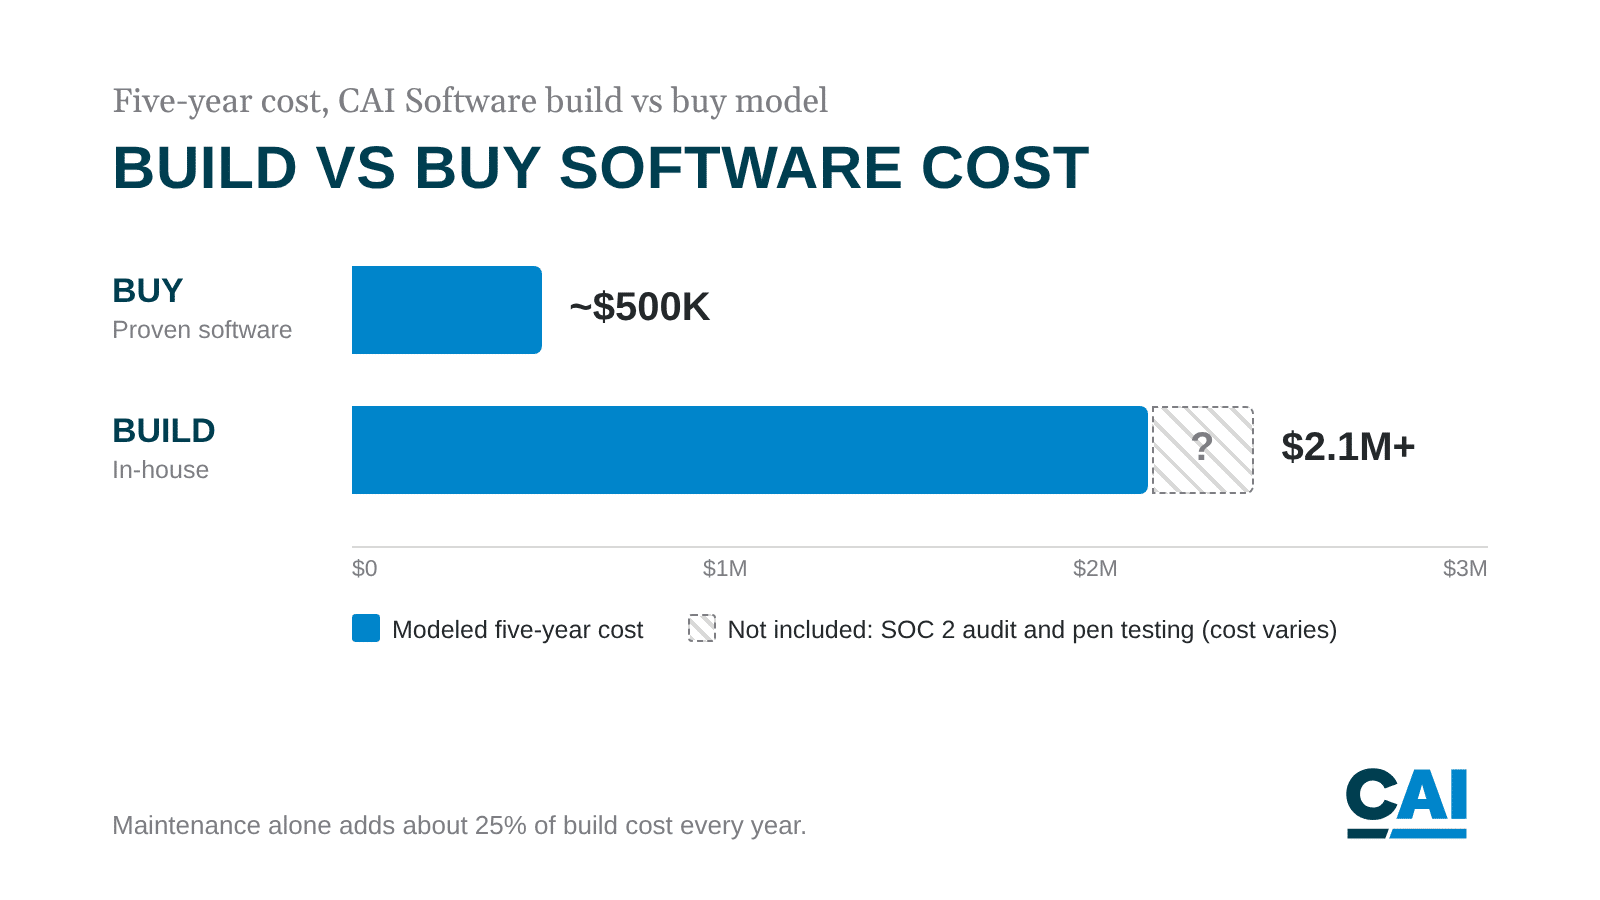
Den kostnaden kommer i tillegg til selve byggingen. Vår modell for bygging kontra kjøp legger femårskostnadene til nær 500 000 dollar for å kjøpe velprøvd programvare, mot over 2,1 millioner dollar for bygging. Men dette byggetallet inkluderer ikke et revisjons- eller penntestprogram. Vedlikehold alene utgjør omtrent 25 % av byggekostnadene hvert år. Samtidig mislykkes 66 % av programvareprosjekter eller får alvorlige problemer, ifølge bransjeundersøkelsen bak modellen vår.
Bør du bygge eller kjøpe? En sikkerhetssjekk med tre spørsmål
- Kan du bemanne sikkerhetsprogrammet så lenge programvaren er i bruk? Du trenger en eier for SOC 2-bevis, budsjett for en ekstern revisor og penntestere, og ingeniører som er frie til å oppdatere innen en tidsfrist. Hvis ikke, kjøp.
- Vil kunder eller IT-teamet ditt be om en SOC 2-rapport? Hvis programvaren berører kundedata, bestillinger eller kvalitetsregistreringer, kan du forvente spørsmålet. Hvis du ikke kan finansiere en årlig revisjon, bør du kjøpe fra en leverandør som allerede har rapporten.
- Er arbeidsflyten virkelig unik for anlegget ditt? Bygg bare når ingen produkter dekker den, og fordelen er verdt å eie sikkerhet i årevis. Ellers, kjøp og sett ingeniørene dine på prosessen, ikke plattformen.
Tommelfingerregel: bygg bare hvis du svarer ja på alle tre. Ethvert nei-poeng er kjøp.
Hvordan CAI Software håndterer sikkerhet
Parsable har en SOC 2 Type II-sertifisering og re-sertifiseres årlig. Både Parsable og PlanetTogether gjennomgår regelmessig penetrasjonstesting. Vi betaler spesialister for å angripe vår egen programvare, slik at hullene blir funnet av folk vi har ansatt, ikke av kriminelle. SOC 2-rapporter er tilgjengelige for kunder under taushetserklæring.
Neste steg: be om vår SOC 2-rapport eller bestill en bygging- kontra kjøpsanmeldelse for plantene dine .
Ofte stilte spørsmål
Er det tryggere å bygge eller kjøpe produksjonsprogramvare?
For de fleste produsenter er det tryggere å kjøpe. En etablert leverandør kjører allerede en SOC 2 Type II-revisjon, uavhengig penetrasjonstesting og en oppdateringsprosess, og fordeler den kostnaden på mange kunder. Et anlegg som bygger internt må finansiere og bemanne det samme programmet alene, hvert år, så lenge programvaren kjører.
Hva er forskjellen mellom SOC 2 type I og type II?
Type I kontrollerer at sikkerhetskontrollene er riktig utformet på én enkelt dag. Type II kontrollerer at disse kontrollene faktisk fungerte over en observasjonsperiode, vanligvis flere måneder til et år. Kunder og IT-team ber vanligvis om Type II fordi det beviser vedvarende praksis, ikke bare en skriftlig plan.
Hvor ofte bør programvare penetrasjonstestes?
De fleste selskaper kjører en penetrasjonstest minst én gang i året og igjen etter større endringer, for eksempel en ny integrasjon eller en skymigrering. Programvare som endres trenger ofte hyppigere testing, fordi hver utgivelse kan åpne et gap. Bruk et uavhengig firma, siden teamet som bygde systemet har blindsoner.
Er en sårbarhetsskanning det samme som en penetrasjonstest?
Nei. En sårbarhetsskanning er automatisert og viser kjente svakheter. En penetrasjonstest bruker menneskelige spesialister som kjeder sammen svakheter, utnytter dem og viser den reelle forretningsmessige påvirkningen, for eksempel å nå kundedata eller flytte mellom systemer. Skanninger er nyttige mellom tester, men de erstatter ikke en.
Hvor mye koster det å bygge din egen programvare kontra å kjøpe den?
CAI Softwares modell for bygging kontra kjøp anslår at femårskostnaden for å kjøpe velprøvd programvare vil ligge på nær 500 000 dollar, mot 2,1 millioner dollar eller mer for bygging. Dette byggeanslaget inkluderer ikke en SOC 2-revisjon eller et penetrasjonstestprogram. Vedlikehold alene legger til omtrent 25 % av byggekostnadene hvert år.
Kilder
- Samsvarsside for CAI-programvare
- Coca-Cola Fairlife ransomware-angrep, dykk i forsyningskjeden
- Tap av JLR-cyberangrep, Business Today
- Kostnads-, vedlikeholds- og feiltall kommer fra CAI Softwares bygg- vs. kjøpsmodell, som siterer McKinsey/Oxford, Linux Foundation og Standish Group CHAOS-rapporten.
- SOC 2 og beskrivelser av penetrasjonstesting gjenspeiler standard AICPA- og bransjepraksis.