ISO 27001: Et kvalitetsstempel innen informasjonssikkerhet
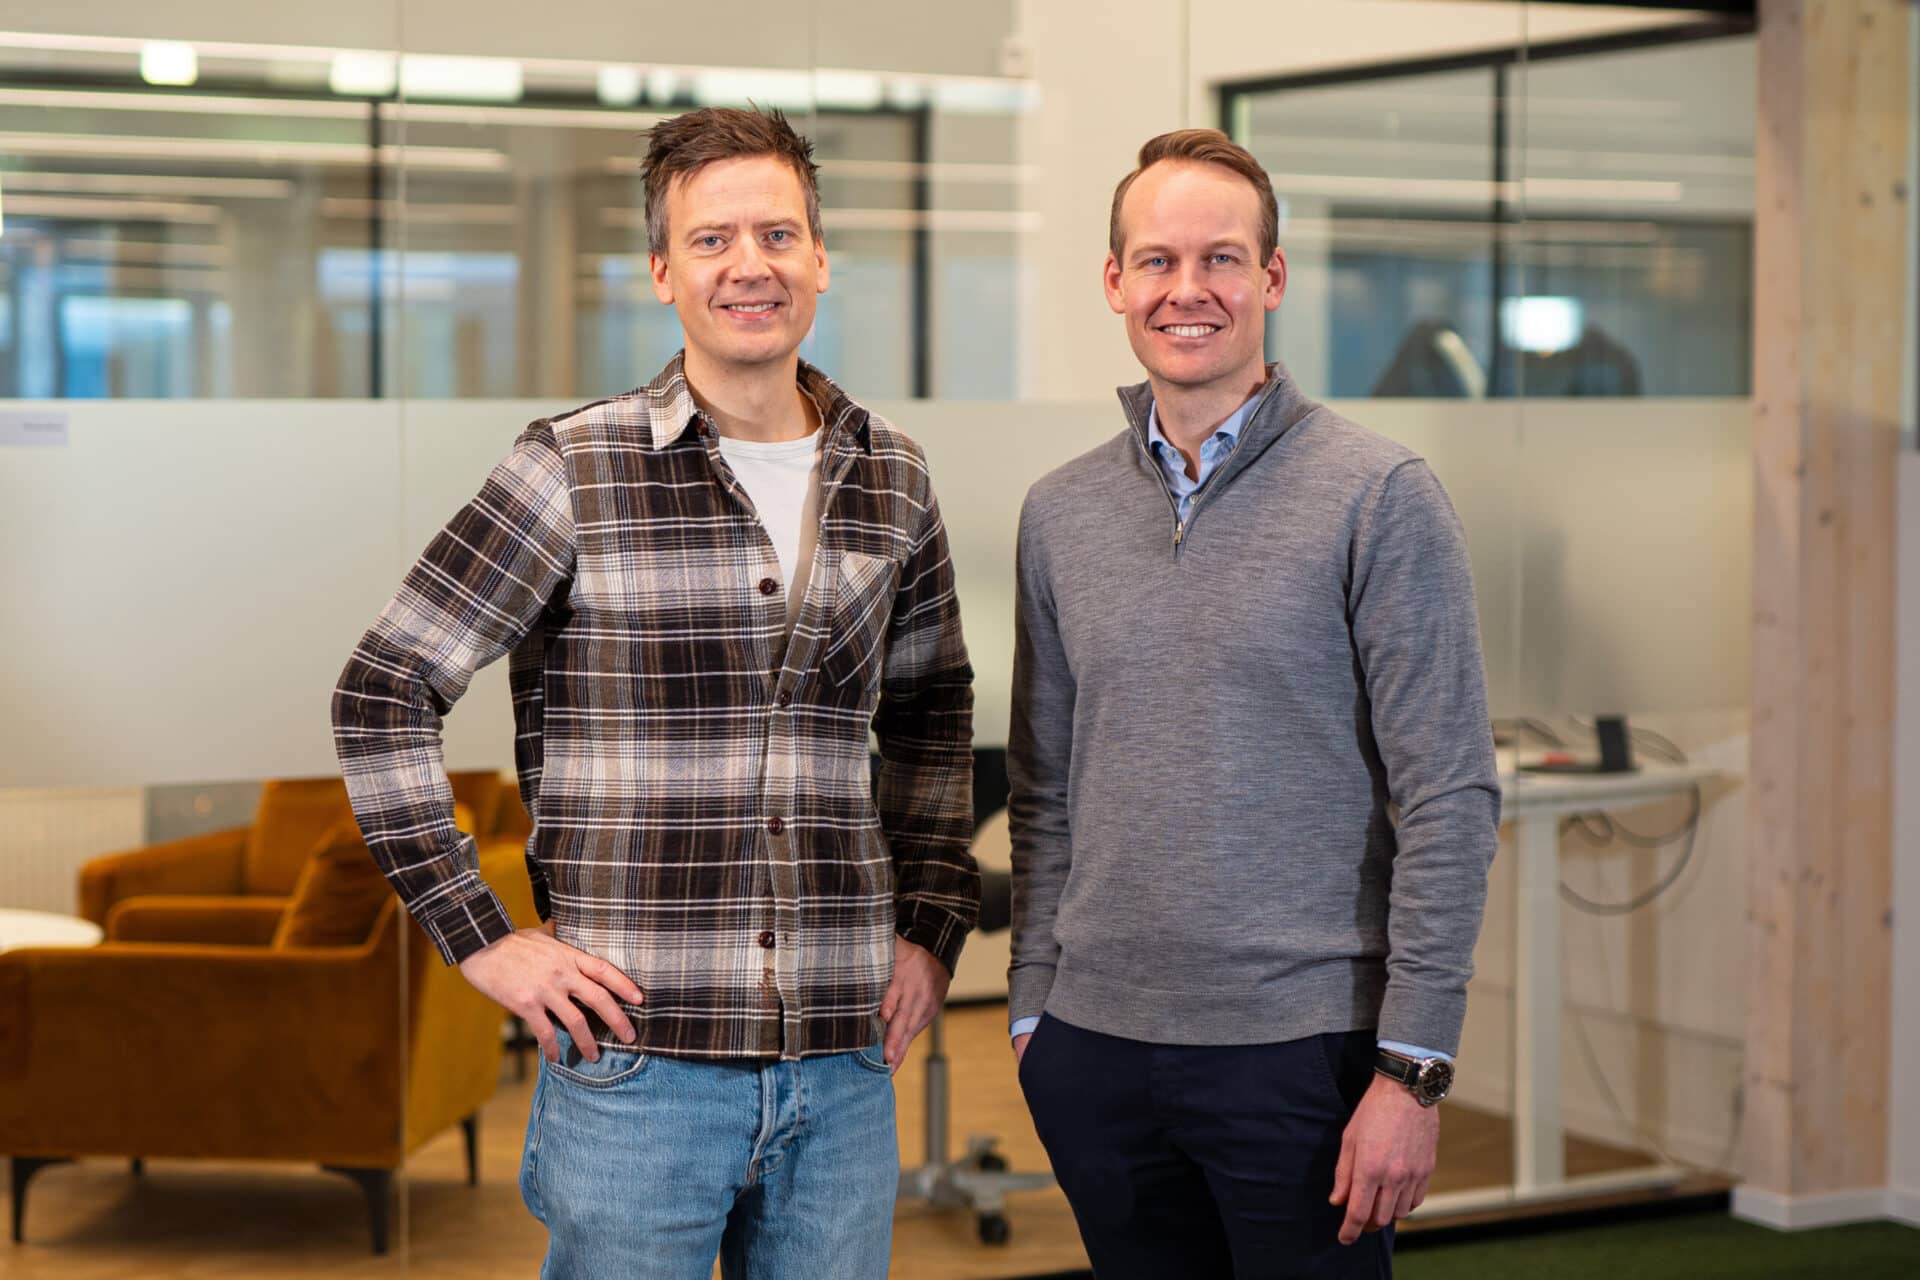
Maritech har alltid hatt sikkerhet høyt på agendaen – og nå er det formelt dokumentert. ISO 27001-sertifiseringen bekrefter at vi jobber systematisk med å beskytte både våre egne og kundenes data, noe som gir ekstra sikkerhet for at informasjon håndteres sikkert. Å beskytte data handler om mer enn teknologi – det krever kultur, struktur og kontinuerlig forbedring. ISO/IEC 27001:2023 er den internasjonalt anerkjente standarden for informasjonssikkerhet, og tilbyr et tydelig rammeverk for hvordan organisasjoner skal ivareta konfidensialiteten, integriteten og tilgjengeligheten til all informasjon. Sertifiseringen forsterker det som lenge har vært en del av Maritechs daglige drift. – Vi har hatt et sterkt fokus på sikkerhet i mange år. Denne sertifiseringen validerer arbeidet vi har gjort og fungerer som et kvalitetsstempel for oss og kundene våre , sier Thomas Brevik, midlertidig administrerende direktør i Maritech. ISO 27001 handler ikke bare om tekniske tiltak; det involverer også mennesker, prosesser og risikostyring. For Maritech betyr det at hele kjeden av informasjonssikkerhet – fra interne rutiner til håndtering av kundedata – følger et dokumentert og verifiserbart system. – For kundene våre gir sertifiseringen økt trygghet. Vi følger anerkjente standarder og jobber kontinuerlig med forbedringer, både teknisk og organisatorisk , sier Robert Veiset, IT- og driftssjef i Maritech. Sertifiseringen gir også klare fordeler i forsyningskjeder og anskaffelsesprosesser, der sikkerhetskrav ofte er en del av evalueringskriteriene. ISO 27001 viser at Maritech oppfyller disse forventningene.
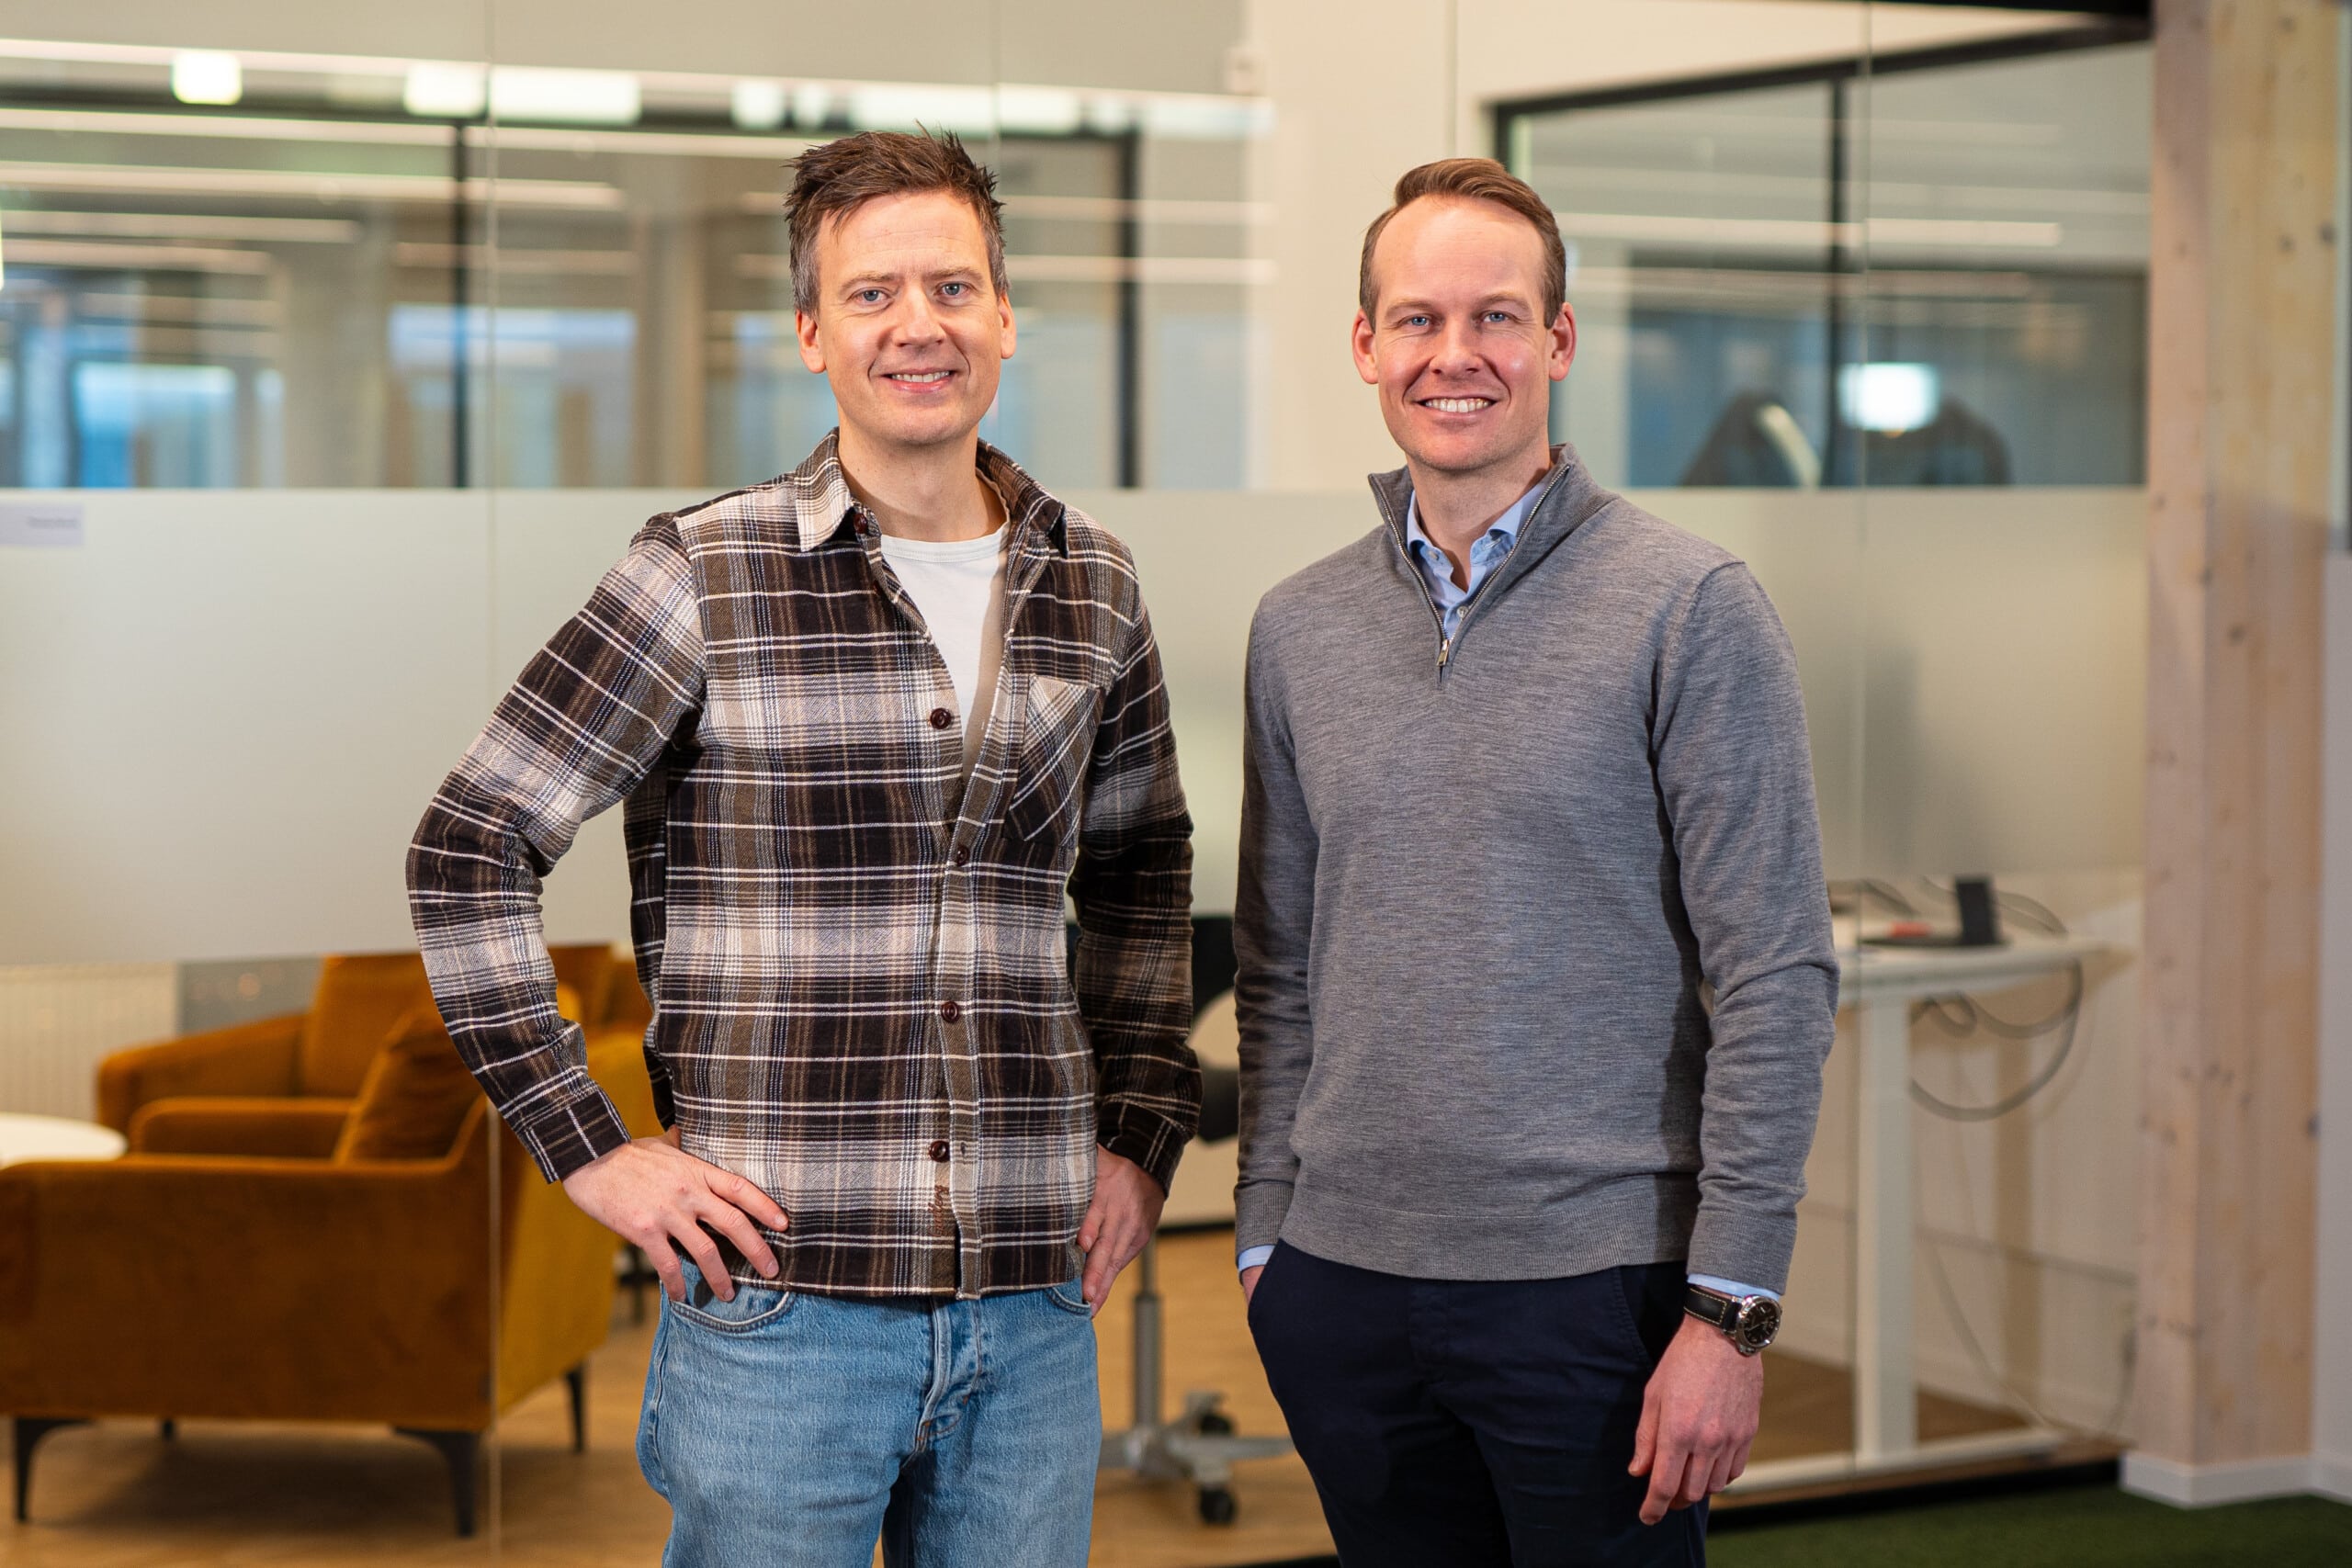
– I en tid med økende digital risiko er det viktig at kundene vet at vi tar sikkerhet på alvor. ISO 27001 bekrefter nettopp det, legger Brevik til. Med denne sertifiseringen formaliserer vi vår langsiktige forpliktelse til sikkerhet – og gir kundene våre enda større trygghet for at informasjon håndteres trygt og ansvarlig.